Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Los riesgos empresariales rara vez permanecen dentro de una sola área. Una inconsistencia documental puede revelar un problema logístico; una relación comercial puede generar exposición frente a regímenes de sanciones; y una negociación corporativa puede convertirse en un riesgo de competencia económica antes de concluir.

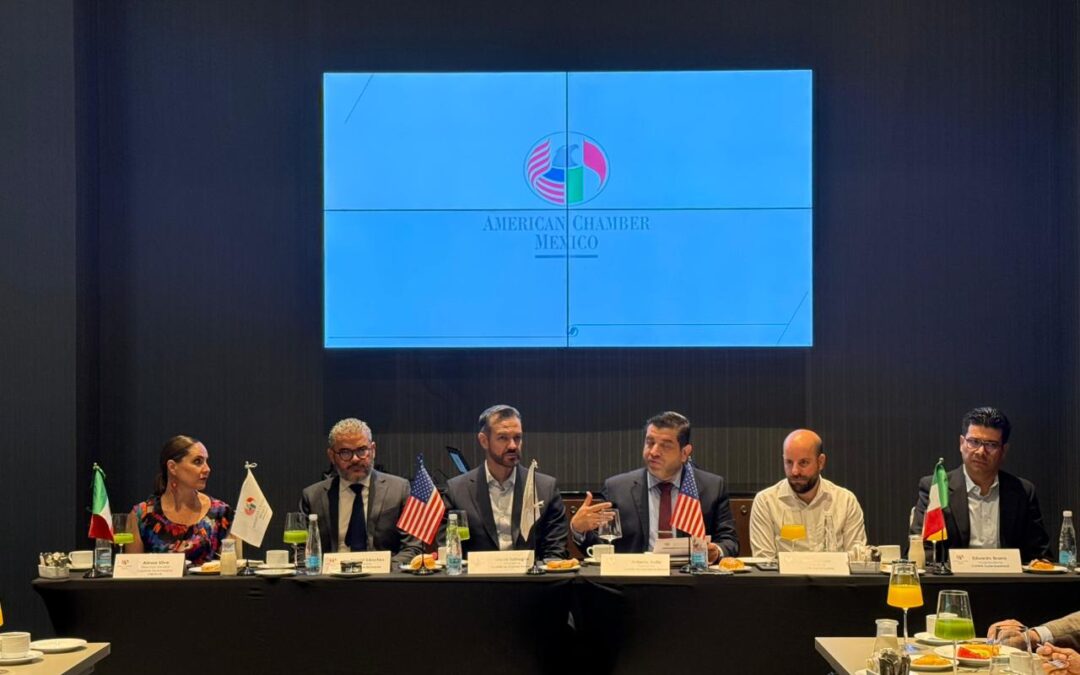
Esta visión integral orientó la segunda jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”. Después de abordar la inteligencia artificial, la protección de datos, la ciberseguridad y la confianza empresarial durante el primer día, la jornada del 24 de septiembre analizó la gestión de terceros, las designaciones de Organizaciones Terroristas Extranjeras y las nuevas tendencias en competencia económica.

Los tres paneles coincidieron en que un programa efectivo no es aquel que aparenta eliminar todos los riesgos, sino el que permite identificarlos, comunicarlos y atenderlos antes de que se conviertan en una crisis.

PANEL 1 | Del contrato inicial al monitoreo continuo de terceros

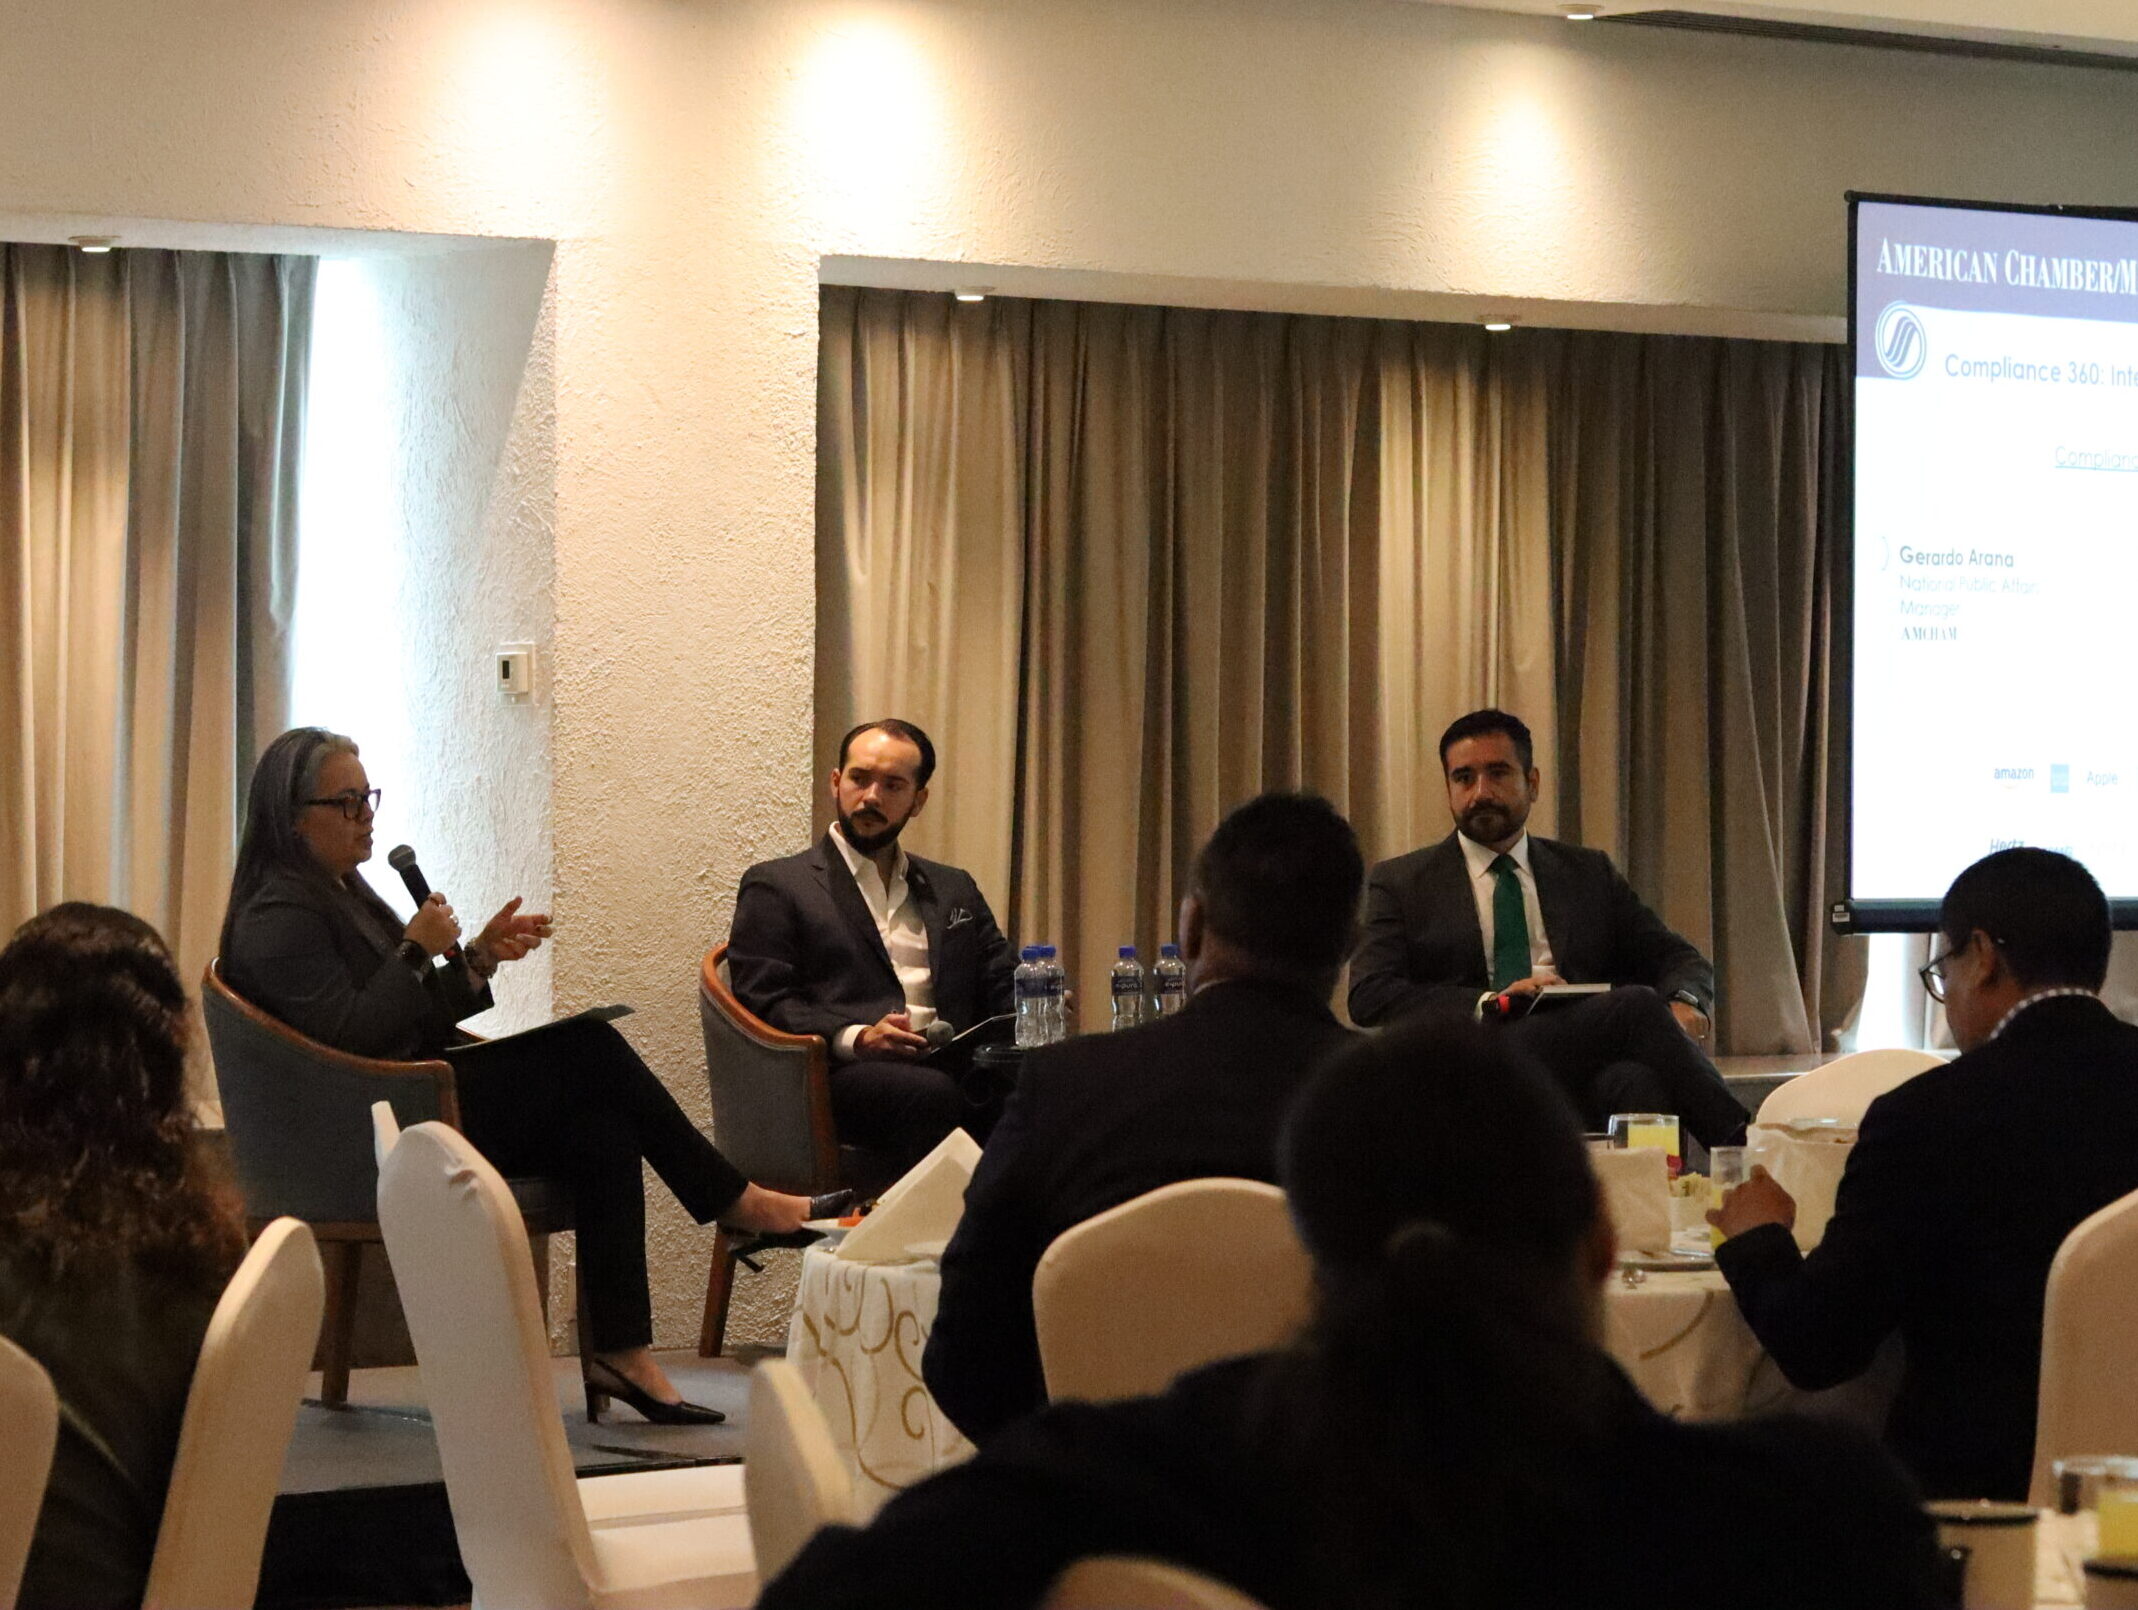
El primer panel reunió a Adriana Romo, Trade Compliance Officer de UPS, e Iván Szymanski, Partner, Head of Corporate, Antitrust and Compliance de VTZ, bajo la moderación de Gerardo Arana, Gerente Nacional de Asuntos Públicos de AMCHAM.

Las cadenas de suministro dependen de clientes, proveedores, transportistas, agentes aduanales, autoridades y otros prestadores de servicios. Esta interdependencia permite mantener la velocidad de las operaciones, pero amplía los puntos en los que puede surgir un riesgo operativo, reputacional o de integridad.

La firma de un contrato o la evaluación inicial de un proveedor ya no ofrecen protección suficiente. La propiedad, actividades, relaciones y exposición de un tercero pueden cambiar, por lo que la debida diligencia debe pasar de una fotografía inicial a un proceso de monitoreo continuo.

Las certificaciones como OEA o CTPAT constituyen referencias útiles, pero no sustituyen el conocimiento directo del proveedor. La empresa también necesita comprender cómo opera, qué cultura de integridad mantiene y si sus prácticas son compatibles con las propias.
El nivel de revisión debe ser proporcional al riesgo. Un proveedor de artículos administrativos no exige necesariamente el mismo escrutinio que un agente aduanal en contacto con autoridades o un transportista responsable de mercancías sensibles. Los cambios repentinos en instrucciones, operaciones inusualmente urgentes, rutas distintas a las habituales o la falta de apertura para explicar una inconsistencia pueden justificar una revisión adicional.

La sesión también destacó los riesgos generados por los silos internos. Compras, logística, ventas y comercio exterior pueden poseer información relevante sobre un mismo proveedor sin compartirla. Una empresa puede contar con la información necesaria para anticipar un riesgo y, aun así, no actuar porque esa información permanece fragmentada.

Los programas de cumplimiento deben responder al tamaño, operación y recursos de cada organización. Copiar las políticas de una multinacional o abrir una línea de denuncia sin definir quién la atenderá puede producir una apariencia de cumplimiento sin modificar las prácticas. Esta proporcionalidad también debe considerarse cuando las grandes empresas establecen requisitos para proveedores de menor tamaño.

El compliance debe funcionar como un facilitador del negocio: suficientemente riguroso para proteger la operación y lo bastante cercano para comprender cómo funciona.

PANEL 2 | Designaciones FTO y exposición empresarial

El segundo panel contó con la participación de Alberto Lascurain, Transactional and Compliance Attorney de Holland & Knight, y Enrique Riquelme, Counsel de Von Wobeser y Sierra. La conversación fue moderada por Mare Chevez, Senior Manager Compliance de Invenergy.

Las designaciones de organizaciones criminales como Organizaciones Terroristas Extranjeras —FTO, por sus siglas en inglés— modificaron el análisis de riesgos para las empresas con operaciones o vínculos con Estados Unidos. Conductas que antes podían analizarse únicamente desde la perspectiva de corrupción, lavado de dinero o delincuencia organizada ahora requieren considerar también sus posibles implicaciones bajo el marco estadounidense.

La aplicación extraterritorial de ciertas disposiciones puede afectar a empresas que operan en México, particularmente cuando utilizan el sistema financiero estadounidense, mantienen relaciones con compañías de ese país o participan en cadenas internacionales. Al mismo tiempo, los vínculos con organizaciones criminales pueden generar consecuencias conforme al derecho mexicano.

Esta superposición obliga a coordinar el análisis jurídico y de cumplimiento en ambas jurisdicciones. Una estrategia fragmentada puede dejar vacíos en la gestión del riesgo y en la documentación de las decisiones.
La debida diligencia constituye la primera línea de prevención, pero no debe limitarse a buscar el nombre de una empresa en listas restrictivas. También requiere identificar accionistas, administradores y beneficiarios finales, y considerar las reglas aplicables a entidades propiedad de personas sancionadas.

Asimismo, deben revisarse elementos operativos: si el domicilio corresponde con la actividad declarada, si existe infraestructura para prestar el servicio, si la empresa cuenta con presencia comercial verificable y si sus directivos pueden identificarse. Ningún indicador demuestra por sí solo una irregularidad, pero la acumulación de inconsistencias puede justificar controles reforzados.

El riesgo también varía por sector y ubicación. Actividades como transporte, comercio exterior e hidrocarburos, especialmente en regiones expuestas a extorsión o control territorial, pueden requerir mayor supervisión. El área de compras ocupa una posición estratégica para detectar intermediarios injustificados, modificaciones en instrucciones de pago o fraccionamientos inusuales.

No siempre será posible eliminar por completo la exposición, particularmente en comunidades remotas o con pocos proveedores disponibles. En estos casos, la empresa debe demostrar que identificó el riesgo, evaluó alternativas, adoptó medidas razonables y documentó el proceso. La documentación no sustituye al cumplimiento, pero permite acreditar que la organización actuó de buena fe y aplicó sus controles.

Los programas deben actualizarse frente a las nuevas modalidades delictivas. Además de capacitaciones, pueden realizarse simulacros inspirados en ejercicios de red teaming para evaluar cómo reaccionarían los colaboradores ante una extorsión, una solicitud de pago irregular o un incidente de ransomware.

La respuesta requiere la participación coordinada de legal, compliance, compras, finanzas, seguridad y personal en campo. Quienes conocen la operación pueden identificar señales que no aparecen en bases de datos ni cuestionarios corporativos.

PANEL 3 | Competencia económica como función preventiva

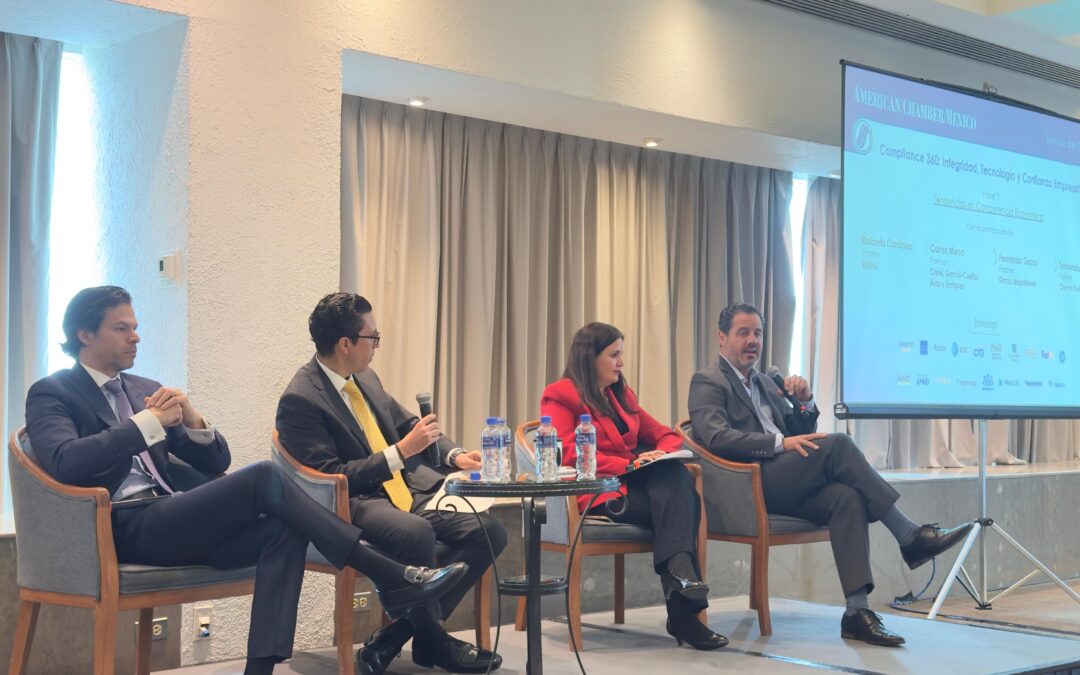
El tercer panel estuvo integrado por Fernanda Garza Magdaleno, Partner de Garza Magdaleno; Carlos Mena, Partner de Creel, García-Cuéllar, Aiza y Enríquez; y Fernando González, Partner de Chevez Ruiz Zamarripa. La moderación correspondió a Roberto Cardona, Partner de KPMG.

La conversación analizó los cambios recientes en la legislación y la transición de la COFECE hacia la Comisión Nacional Antimonopolio. Aunque todavía es pronto para evaluar plenamente el nuevo diseño institucional, las modificaciones a umbrales, plazos y sanciones exigen fortalecer los mecanismos preventivos.
El riesgo de competencia económica puede originarse en conversaciones con competidores, cláusulas contractuales, políticas de precios o negociaciones para una adquisición. Las empresas también deben atender cuidadosamente los requerimientos de información: ser identificadas como “terceros” en una investigación no necesariamente significa que se encuentren fuera del objeto del procedimiento.

En fusiones y adquisiciones, el análisis de competencia debe comenzar desde las primeras etapas. Incluso las operaciones que no requieren notificación pueden ser revisadas posteriormente si generan preocupaciones sobre sus efectos en el mercado. Por ello, no basta con comprobar los umbrales económicos; también deben evaluarse los traslapes entre actividades y la posible concentración.

Otro riesgo surge cuando las empresas comienzan a coordinarse antes de recibir la autorización correspondiente. Compartir información sensible, modificar estructuras o adoptar decisiones comerciales conjuntas puede interpretarse como una integración anticipada o gun jumping.

Los procesos de due diligence deben proteger la información competitiva. Los clean teams permiten limitar el acceso a precios, márgenes, listas de clientes y estrategias comerciales, reservándolos a equipos o asesores autorizados. Estos mecanismos deben establecerse desde el inicio y quedar documentados.

La prevención tampoco termina en las transacciones. Los contratos vigentes pueden contener exclusividades, restricciones territoriales, ventas atadas o esquemas de descuentos que requieran un nuevo análisis. Asimismo, los equipos comerciales necesitan capacitación para reconocer qué información no deben intercambiar con competidores, incluso en encuentros informales o actividades gremiales.

Un programa de competencia económica debe mantenerse activo mediante capacitación, revisión de acuerdos, auditorías y protocolos para responder a visitas de verificación. El momento para atender el riesgo no es cuando llega un requerimiento de la autoridad, sino cuando se diseña la operación, se negocia el contrato o se toma la decisión comercial.

La segunda jornada de Compliance 360 confirmó que la gestión de terceros, las designaciones FTO y la competencia económica comparten una misma necesidad: transformar el cumplimiento documental en una capacidad permanente de prevención y respuesta.

A lo largo de los dos días, las conversaciones mostraron que los riesgos legales, tecnológicos, operativos y reputacionales están cada vez más conectados. Para AMERICAN CHAMBER/MEXICO, estos espacios permiten compartir experiencias y contribuir al desarrollo de programas de integridad adaptables, coordinados y cercanos a la operación.

La resiliencia empresarial comienza cuando la información circula, las responsabilidades están claras y el compliance participa antes de que el riesgo se materialice.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 24 | septiembre | 2026
Día 1 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Día 1 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

La inteligencia artificial puede analizar grandes volúmenes de información, identificar patrones y automatizar procesos que antes requerían horas de trabajo. Sin embargo, su capacidad para generar resultados no garantiza que estos sean correctos, justos o consistentes con los valores de una organización. La tecnología puede fortalecer los programas de cumplimiento, pero también amplificar riesgos cuando se implementa sin objetivos claros, controles adecuados y supervisión humana.

Esta reflexión articuló la primera jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”, organizada por los Comités de Innovación y TICs, Legalidad y Estado de Derecho, Servicios Financieros, Seguridad y Energía de AMERICAN CHAMBER/MEXICO. Durante el primer día, especialistas y líderes empresariales participaron en cuatro paneles para analizar la adopción responsable de la inteligencia artificial, su aplicación en los programas de compliance, la protección de datos y la ciberseguridad, así como la construcción de confianza con las comunidades y otros grupos de interés.

Las conversaciones coincidieron en una conclusión: la confianza empresarial no depende únicamente de cumplir reglas, sino de demostrar que las decisiones se toman con responsabilidad, trazabilidad y coherencia.

PANEL 1 | De los principios a la gobernanza responsable de la inteligencia artificial

La primera conversación reunió a Claudia del Pozo, Founder & Director de Eon Institute, y William Borders, Executive Vice President, Legal & Chief Compliance Officer de Invenergy, bajo la moderación de Katia Núñez, Head of Government Affairs and Policy for Latin America and Communications Leader de Kyndryl.

Uno de los principales desafíos identificados fue la distancia entre los principios de Inteligencia Artificial responsable y las decisiones cotidianas de las empresas. Conceptos como equidad, inclusión, transparencia y supervisión humana pueden permanecer en un nivel abstracto si no se traducen en criterios para determinar qué herramientas pueden utilizarse, con qué información, para qué propósitos y bajo la responsabilidad de quién.

La adopción debe comenzar por una pregunta sencilla: ¿qué problema busca resolver la organización mediante inteligencia artificial?

Más que medir únicamente cuántas personas utilizan estas herramientas, lo relevante es determinar si mejoran un proceso, reducen un riesgo o fortalecen la toma de decisiones.

Este análisis debe involucrar a toda la organización. Si los colaboradores ya utilizan IA para redactar documentos, analizar información o automatizar tareas, necesitan comprender sus posibilidades y límites. Una guía inicial puede establecer qué plataformas están autorizadas, qué información no debe compartirse y cuáles procesos requieren aprobación.

La inteligencia artificial también debe incorporarse a los mecanismos mediante los cuales la empresa ya evalúa sus decisiones comerciales, operativas y reputacionales. Los riesgos no se limitan a escenarios extraordinarios en los que una herramienta actúa de manera inesperada. También comprenden decisiones automatizadas que reproducen sesgos, sistemas que no representan a sus usuarios o soluciones adquiridas a terceros cuyo funcionamiento no puede explicarse.

Antes de escalar una herramienta, las empresas necesitan evaluar sus datos, probar su comportamiento en entornos controlados y definir límites proporcionales al nivel de riesgo. La inteligencia artificial debe apoyar al negocio, no sustituir el criterio con el que se conduce.

PANEL 2 |La inteligencia artificial como herramienta para un compliance preventivo

El segundo panel contó con la participación de Raphael Valerio Estrada, Compliance Executive Director de AT&T, y Rebeca Servín, Directora Jurídica para Latinoamérica de Microsoft. La conversación fue moderada por Manuel Haces, Vicepresidente del Comité de Innovación y TICs de AMCHAM y Gerente de Políticas Públicas y Asuntos Gubernamentales de Meta.

Los ejemplos compartidos mostraron que la inteligencia artificial ya produce cambios concretos en los programas de cumplimiento. Entre sus aplicaciones se encuentran la evaluación de riesgos, el análisis de conflictos de interés, el monitoreo regulatorio, la revisión de terceros, la identificación de patrones y la capacitación diferenciada según las funciones de cada colaborador.

En procesos de debida diligencia, estas herramientas pueden revisar grandes volúmenes de alertas para distinguir coincidencias relevantes de falsos positivos. En materia de conflictos de interés, pueden formular preguntas adicionales, clasificar declaraciones y separar los casos evidentes de aquellos que requieren la intervención de un especialista. También pueden reducir el tiempo destinado a tareas jurídicas repetitivas, como extraer información de solicitudes de autoridades o comparar contratos y convenios modificatorios.

No obstante, automatizar una tarea no significa transferir la responsabilidad. Durante la sesión se expuso un caso en el que una herramienta elaboró una cronología precisa a partir de una cadena de correos, pero sugirió una conclusión que no correspondía con lo sucedido. La información estaba ordenada correctamente; la interpretación necesitaba contexto adicional. Una respuesta técnicamente convincente puede seguir siendo incorrecta si no es revisada por una persona que comprenda sus implicaciones.

Por esta razón, la implementación debe comenzar con procesos de bajo riesgo, repetitivos y sujetos a reglas claras. Durante las primeras etapas, los resultados deben compararse con los obtenidos mediante el método tradicional. Solo después de comprobar su confiabilidad conviene ampliar la automatización, manteniendo controles para detener el proceso y remitir los casos ambiguos a un responsable.

Los profesionales de compliance no necesitan convertirse en ingenieros, pero sí comprender cómo funcionan las herramientas, reconocer sus limitaciones y colaborar con las áreas jurídicas, tecnológicas, financieras y operativas. El propósito no es automatizar todo lo posible, sino identificar dónde la tecnología puede generar valor sin desplazar la experiencia humana.

PANEL 3 |Protección de datos y ciberseguridad como responsabilidades empresariales

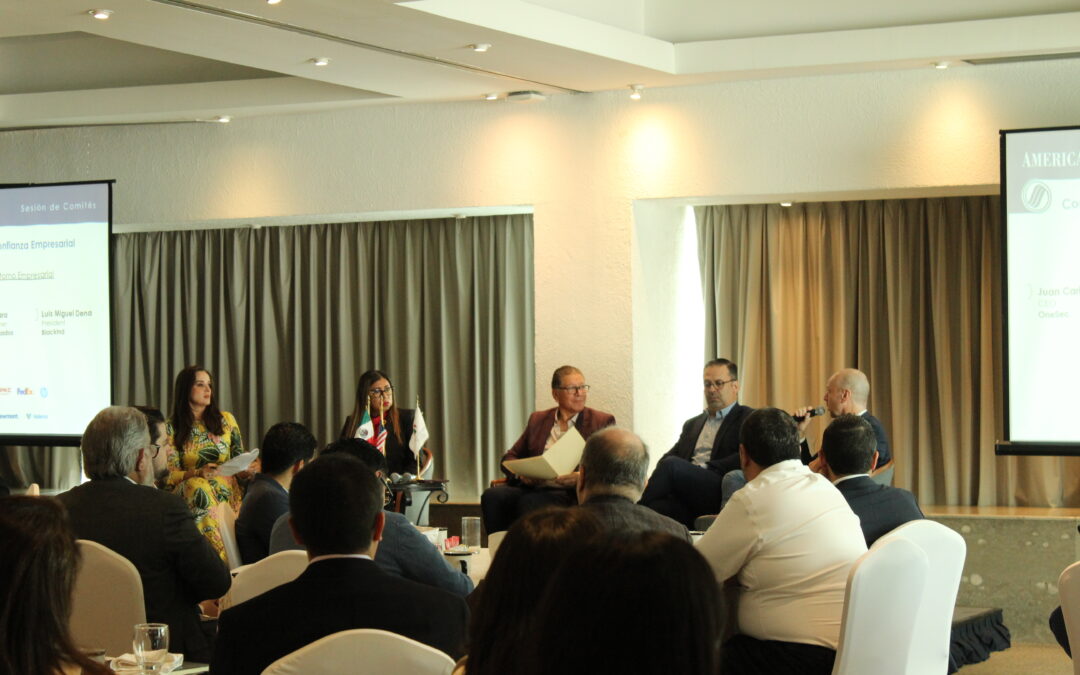
El tercer panel reunió a Juan Carlos Carrillo, CEO de OneSec; Sabas Casas, Security Services Head en México de Accenture; Isabel Davara, Founder Partner de Davara Abogados; y Patricia Chávez, representante de la Secretaría de Seguridad y Protección Ciudadana. La moderación estuvo a cargo de Luis Miguel Dena, Vicepresidente del Comité de Seguridad de AMCHAM.

La conversación destacó que la protección de datos establece las condiciones bajo las cuales puede utilizarse la información, mientras que la ciberseguridad busca preservar su confidencialidad, integridad y disponibilidad. El compliance conecta ambas disciplinas mediante responsabilidades, controles y evidencias.

Un programa efectivo no puede limitarse a contar con políticas. Debe permitir demostrar qué información posee la empresa, dónde se encuentra, quién puede acceder a ella, con qué finalidad se utiliza y qué medidas la protegen durante su ciclo de vida. Esta trazabilidad es indispensable para prevenir incidentes y acreditar que la organización actuó con diligencia.

La inteligencia artificial vuelve todavía más relevante esta tarea. Si los datos no están clasificados y los permisos de acceso no se encuentran definidos, una herramienta puede revelar información que nunca debió estar disponible para ciertos usuarios. El problema, en ese caso, no proviene únicamente de la tecnología, sino de la ausencia de controles previos.

La responsabilidad tampoco puede concentrarse exclusivamente en el área de ciberseguridad. Jurídico, compliance, privacidad, tecnología, operaciones y alta dirección deben participar en una estructura que asigne funciones y evite que la intervención de múltiples áreas provoque que nadie asuma la coordinación. Prohibir la inteligencia artificial tampoco elimina el riesgo: puede propiciar que los colaboradores utilicen herramientas personales que la empresa no puede supervisar.

Cuando ocurre un incidente, las primeras horas son determinantes. La organización debe registrar lo sucedido, preservar evidencia, aislar equipos comprometidos y activar a las áreas responsables. La respuesta técnica debe coordinarse desde el inicio con las obligaciones jurídicas, la comunicación a las personas afectadas y, cuando corresponda, la colaboración con las autoridades.

Los ejercicios de simulación permiten comprobar si estos mecanismos funcionan en la práctica. La resiliencia no se demuestra afirmando que una empresa está protegida, sino preparándose para responder cuando sus controles resulten insuficientes.

La confianza como condición para mantener la licencia social

La última conversación estuvo a cargo de Gabriel Monroy, Country Manager de Invenergy México, y Erika Josefa Santiago, Head of Corporate Affairs, Communication and Impact de AES México y Presidenta del Comité de Energía de AMCHAM.

A diferencia de una autorización administrativa, la licencia social no se obtiene en un solo momento ni permanece vigente de manera automática. Se construye durante todas las etapas de un proyecto mediante la relación con comunidades, autoridades, clientes y otros grupos de interés.

Las comunidades cuentan con más información y exigen participar desde las primeras fases. Este involucramiento permite identificar preocupaciones, evaluar ajustes y diseñar programas sociales vinculados con necesidades reales, antes de que las decisiones técnicas o financieras sean difíciles de modificar.

La confianza depende de la correspondencia entre lo que una empresa comunica y lo que realiza. Una promesa incumplida puede tener más peso que un documento formal, particularmente en comunidades donde la palabra y la relación directa conservan una importancia central. Las organizaciones deben comunicar compromisos que puedan sostener, explicar sus procesos y responder con claridad incluso cuando una petición no resulte viable.

Los proyectos sociales también deben buscar beneficios duraderos. Durante el panel se compartieron experiencias de capacitación financiera para microempresarios, programas educativos y acceso a internet para escuelas cercanas a instalaciones energéticas. Estos ejemplos muestran que el impacto no depende solo del monto invertido, sino de identificar necesidades mediante trabajo de campo y construir soluciones que permanezcan en la comunidad.

La relación continua puede convertirse en un indicador de confianza. Cuando una comunidad mantiene abiertos los canales de comunicación y plantea sus preocupaciones directamente, la empresa conserva la posibilidad de responder antes de que una diferencia escale. Para ello, la presencia de gestores comunitarios en campo constituye una inversión estratégica.

Esta interacción también debe sujetarse a las políticas de integridad. Las solicitudes comunitarias requieren la participación de los equipos jurídicos y de compliance para evitar conflictos de interés, beneficios indebidos o compromisos incompatibles con las capacidades del proyecto. Escuchar no obliga a aceptar todas las solicitudes, pero sí exige evaluarlas y ofrecer una respuesta transparente.

La primera jornada de Compliance 360 mostró que la gobernanza tecnológica, la protección de la información, el cumplimiento y la licencia social no son conversaciones independientes. Todas responden a una misma exigencia: que las organizaciones puedan explicar cómo toman decisiones, demostrar que conocen sus riesgos y asumir responsabilidad por sus consecuencias.

La confianza empresarial se construye cuando la innovación, el cumplimiento y la conducta cotidiana avanzan en la misma dirección.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 23 | septiembre | 2026

Tariffs Took the Margin: Can Importers Get It Back?

Tariffs Took the Margin: Can Importers Get It Back?

Tariffs have moved from the margins of trade policy to the center of business decision making. For companies importing into the United States or operating across the U.S.-Mexico border, the impact is no longer limited to customs calculations. Tariffs are affecting margins, contracts, sourcing decisions, cash flow, and how companies assess risk across their supply chains.

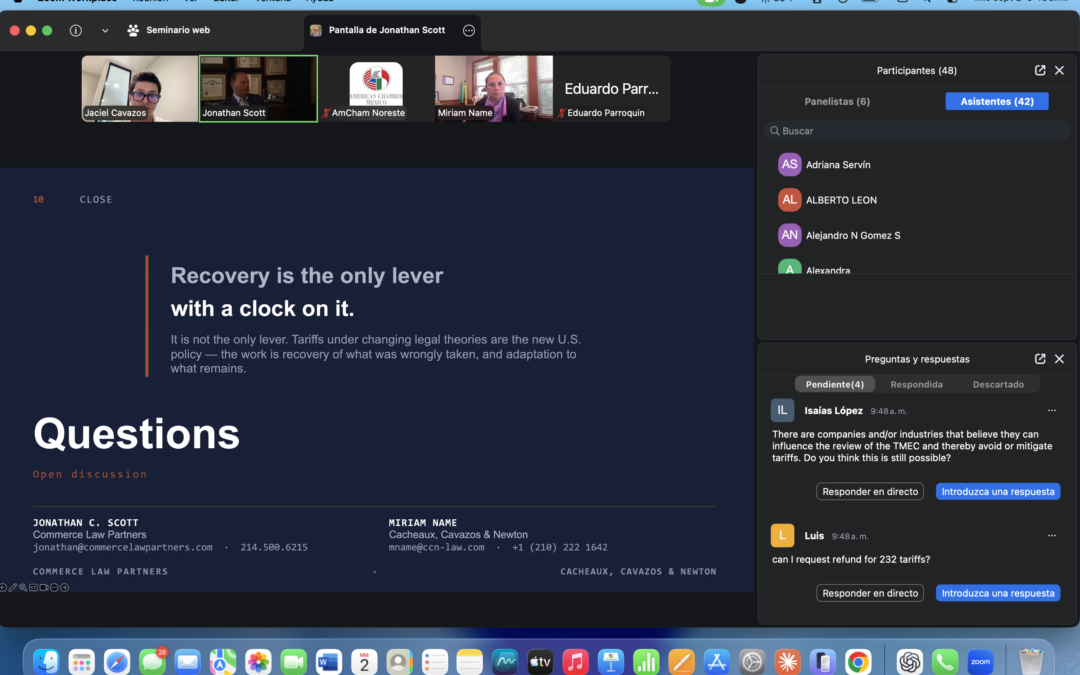
This changing environment framed the discussion during “Tariffs Took the Margin: Can Importers Get It Back?”, a joint session organized by the Foreign Trade and Logistics Committee and the Rule of Law Committee of the AMERICAN CHAMBER OF COMMERCE OF MEXICO, Northeast Chapter. The conversation featured Jonathan C. Scott, Chief of Strategy at Commerce Law Partners, whose practice focuses on federal litigation, international trade, and cross-border commerce, and Miriam Name, Partner at Cacheaux, Cavazos & Newton, who specializes in international trade, customs, and tariff compliance. The session examined both sides of the current challenge: recovering duties already paid and preparing for a trade environment in which tariff authorities and enforcement mechanisms continue to evolve.

One of the main takeaways was that companies should not treat the recent tariff measures as a single regime. Since 2025, different authorities have been used successively, including the International Emergency Economic Powers Act (IEEPA), Section 122, Section 301, and Section 232. Each operates under a different legal framework and can produce different rates, procedures, exemptions, and recovery options. The practical implication is significant: identifying the duties a company paid is only the first step; it is equally important to determine the legal authority under which each duty was imposed. 

This distinction became particularly important following the U.S. Supreme Court’s February 2026 ruling that IEEPA does not authorize the President to impose tariffs. In response, U.S. Customs and Border Protection established the Consolidated Administration and Processing of Entries (CAPE) process for eligible IEEPA duty refunds. Through CAPE, trade users may submit multiple eligible entry numbers through a single declaration and request consolidated processing. However, CAPE currently processes most entries that remain unliquidated or are no more than 80 days past their liquidation date.

The existence of an administrative refund process does not mean that every potentially recoverable entry is automatically eligible. Eligibility may depend on factors such as liquidation status, entry type, protests, injunctions, classification, valuation, reconciliation, and other procedural conditions. A claim accepted into the system also represents a processing status rather than, by itself, a final determination that payment will be issued.

For importers, this creates a need for a more disciplined review of historical entries. Companies must be able to determine which transactions fall within the current CAPE framework, which require further analysis, and which may be affected by deadlines or procedural limitations outside the portal. The materials presented during the session underscored that CAPE can be an effective mechanism for qualifying entries, but it may not represent the complete recovery strategy in every case.

The discussion also made clear that tariff recovery cannot be separated from USMCA compliance. For goods of Mexican origin, preferential treatment depends on the importer’s ability to document and substantiate origin. As emphasized during the presentation, duty-free treatment should not be viewed merely as a status claimed at entry, but as a position that must be supported by the underlying documentation. At the same time, sector-specific tariffs affecting products such as steel, aluminum, copper, vehicles, and auto parts may operate independently from USMCA preferences.

This evolving environment is also changing the role of customs documentation within companies. Certifications of origin, tariff classification, valuation, importer-of-record structures, and supporting records are no longer isolated compliance requirements. They increasingly form part of a broader commercial strategy because weaknesses in any of these areas can affect both the ability to recover past duties and the ability to defend preferential treatment on future entries.

The session therefore moved beyond the question of refunds and identified a broader set of actions available to companies. The framework presented included five areas: recovering duties already paid, strengthening origin qualification, reviewing contracts and entry structures, using lawful mechanisms to mitigate duty exposure, and monitoring new investigations, appeals, and tariff authorities. The underlying message was clear: recovery addresses the past, but adaptation will determine the extent to which a company remains exposed in the future.

This approach also requires greater coordination across the organization. Trade compliance cannot manage tariff exposure alone. Legal teams must evaluate available remedies and preserve rights; finance must understand potential recovery and continuing exposure; procurement and supply-chain teams must review sourcing and origin; and commercial teams must consider how tariff costs affect pricing, contracts, and customer relationships.

The recent evolution of U.S. tariff policy also demonstrates why companies should avoid planning on the assumption that a single court decision will restore a previous trade environment. The session materials showed how different statutory authorities continued to be used as earlier measures were challenged or replaced. The relevant question for companies is therefore not only whether a particular tariff will remain in effect, but what authority may follow it and how quickly the business can respond.

For companies engaged in North American trade, resilience will increasingly depend on the quality of the information behind each transaction. Entry-level visibility, defensible origin documentation, clear contractual responsibilities, and timely monitoring of legal and regulatory developments can provide companies greater flexibility to react before the next policy change reaches their margins.

The immediate opportunity is to determine what may still be recovered from past entries. The longer-term challenge is to prevent the same exposure from being recreated in future shipments. 

Tariff recovery is therefore not only about recovering funds. It is about understanding the source of the cost, preserving the rights and remedies currently available, and building a trade strategy capable of adapting to future developments.

AMERICAN CHAMBER/MEXICO
Monterrey, Nuevo León | (09 | 09 | 2026)

REFORMA A LA AGROEXPORTACIÓN MEXICANA

REFORMA A LA AGROEXPORTACIÓN MEXICANA

REFORMA A LA AGROEXPORTACIÓN MEXICANA

Síntesis Ejecutiva — Comité de Comercio Exterior 17 Abril 2026

El 23 de abril de 2026, la Cámara de Diputados aprobó por unanimidad (396 votos) un paquete legislativo enviado por la presidenta Claudia Sheinbaum desde el 11 de marzo. La reforma modificó tres leyes clave para convertir el cumplimiento laboral y ambiental en un requisito para la exportación de productos agrícolas. El eje central del cambio fue la creación del Certificado Laboral para la Agroexportación, un documento digital obligatorio que las empresas deben obtener antes de cruzar cualquier mercancía agrícola por las aduanas del país.

Las tres leyes modificadas fueron:

  • Ley Orgánica de la Administración Pública Federal 
  • → La Secretaría del Trabajo (STPS) adquirió facultades para expedir certificaciones con valor aduanero.
  • Ley de Comercio Exterior (Art. 15, fracciones IV y VI)
  • → El Estado obtuvo la facultad de bloquear exportaciones cuando se detectara deforestación ilegal o violaciones laborales.
  • Ley Federal del Trabajo (nuevo Art. 283 Quater)
  • → Creó legalmente el Certificado y obligó a inscribir al 100% de los jornaleros en el IMSS, desde la siembra hasta el empaque.

El sector en números: por qué era urgente actuar

Indicador Cifra Clave Relevancia
Informalidad laboral agrícola 87% de 2.78 M de trabajadores Riesgo reputacional en EE.UU. y Europa
Deforestación por agricultura 44,766 ha/año (2001–2024) Incumplimiento potencial T-MEC caps. 23-24
Aporte de la agroindustria al PIB 9.1% (3.27 billones de pesos, T2-2025) Sector estratégico que el gobierno quiso proteger
Exportaciones de aguacate Más de US$3,500 M anuales Principal cultivo piloto del programa
Meta de formalización 200,000 jornaleros (fase 1) Arrancó en Michoacán el 1 de abril de 2026

Repercusiones identificadas

El Comité analizó cuatro grandes áreas de impacto que las empresas debieron comenzar a gestionar de inmediato:

Riesgo Impacto Operativo Probabilidad
Perecederos en frontera Agilizar los procesos aduaneros permite preservar el valor de las exportaciones perecederas, en las que incluso retrasos de 24–48 horas pueden afectar significativamente productos como berries y aguacates.  Muy alta en la transición
Trazabilidad incompleta Cerrar la brecha tecnológica en PyMEs permitirá avanzar en sistemas de trazabilidad que conecten cada caja con el historial laboral y ambiental del huerto.  Alta
Costos laborales + inflación Impulsar la formalización laboral es clave, pero debe ir acompañada de medidas que mitiguen su impacto, ya que puede representar aumentos de ~30% en los costos operativos sobre una base ya presionada por insumos 25% más caros.  Muy alta
Embargos y multas (PAMA) Exportar sin certificado válido disparó embargos de carga y multas de 80%–120% del valor de la mercancía. Media
Responsabilidad solidaria Agentes aduanales quedaron expuestos a responsabilidades fiscales e incluso penales si despacharon sin certificación. Baja (por aversión al riesgo del gremio)

Fortalecer la alineación entre los registros laborales y los volúmenes de producción es clave: las herramientas analíticas del IMSS cruzan las exportaciones con el número de trabajadores (aprox. 8–9 por tonelada), y cualquier inconsistencia puede detener la emisión de certificados. 

Propuestas y estrategias de adaptación

El Comité formuló cuatro rutas concretas para que las empresas navegaran en el nuevo entorno sin disrupciones:

Estrategia Acción Recomendada Beneficio Esperado
Auditoría de proveedores (Due Diligence) Impulsar contratos de largo plazo con cláusulas de auditoría cruzada permite profesionalizar las cadenas de suministro y reducir riesgos frente a los esquemas de compra en efectivo.  Eliminar la contaminación de la cadena por el trabajo informal.
Tecnología blockchain + GPS Adoptar plataformas digitales que vinculen cada lote con el huerto de origen, la geolocalización y el historial laboral. Demostrar la trazabilidad inmutable ante la aduana en segundos.
Inscripción anticipada a VELAVO y PAST Registrar voluntariamente a las empacadoras y a los centros de trabajo en los programas de verificación laboral antes de que llegue una inspección. Corregir discrepancias patronales sin presión de carga varada.
Cabildeo: Afirmativa Ficta a 72 horas Establecer un esquema de aprobación automática tras 72 horas en caso de fallas en la plataforma gubernamental brindaría mayor certeza y continuidad operativa.  Proteger al sector frente a pérdidas por fallas tecnológicas del Estado.

Conclusión del Comité

Lejos de representar una disrupción, la reforma posiciona a México de forma proactiva frente a exigencias globales, incluyendo la revisión del T-MEC y la regulación europea, y fortalece el cumplimiento de estándares y protege su acceso a mercados clave. 

El mensaje central fue claro: hoy, la viabilidad del negocio agroexportador está en la trazabilidad. Acreditar, con información confiable, el cumplimiento laboral y la protección ambiental se vuelve un requisito clave para acceder y mantenerse en los mercados internacionales. 

Comité de Comercio Exterior · Sesión 17- Abril – 2026

AMERICAN CHAMBER/MEXICO
Guadalajara| 17 | abril | 2026

Diálogo con la Procuraduría de la Defensa del Contribuyente: Derechos y Mecanismos de Defensa Fiscal para Contribuyentes en Nuevo León

Diálogo con la Procuraduría de la Defensa del Contribuyente: Derechos y Mecanismos de Defensa Fiscal para Contribuyentes en Nuevo León

 Con el objetivo de fortalecer el conocimiento sobre los derechos de los contribuyentes y los mecanismos de defensa fiscal en Nuevo León, el Comité de Legalidad y Estado de Derecho de AMCHAM Capítulo Noreste contó con la participación de Sara Carolina García, Delegada de la Procuraduría de la Defensa del Contribuyente (PRODECON) en el estado, quien compartió perspectivas clave sobre el acompañamiento institucional y las herramientas disponibles para los contribuyentes.

La PRODECON desempeña un papel clave dentro del sistema fiscal mexicano como organismo especializado en la protección de los derechos de las personas contribuyentes frente a actos u omisiones de las autoridades fiscales federales, así como en la promoción de mecanismos institucionales orientados a facilitar la resolución de controversias y a fortalecer la certeza jurídica. 

Entre los principales instrumentos que pone a disposición de los contribuyentes se encuentran la orientación y asesoría, los procedimientos de queja, la representación y defensa legal, las consultas especializadas y los acuerdos conclusivos (mecanismos que permiten alcanzar soluciones anticipadas entre los contribuyentes y la autoridad fiscal durante una revisión, evitando llegar a litigios). Estas herramientas resultan fundamentales para atender de manera ordenada, técnica y eficiente situaciones fiscales complejas. En la práctica, estos mecanismos adquieren especial relevancia en escenarios vinculados con revisiones fiscales, devoluciones, actos de autoridad (como auditorías, determinaciones de crédito fiscal o requerimientos de información), interpretación de disposiciones fiscales y la atención institucional de controversias, lo que permite a los contribuyentes contar con vías formales para la resolución de diferencias con la autoridad.

Desde la perspectiva del sector privado, contar con instancias técnicas como PRODECON no solo fortalece la defensa de los derechos de los contribuyentes, sino que también contribuye a reducir la incertidumbre, facilitar la interlocución con la autoridad y promover un cumplimiento tributario más sólido en un entorno regulatorio cada vez más exigente. Asimismo, la adecuada comprensión de los mecanismos de defensa y de atención institucional en materia fiscal se ha convertido en un componente estratégico para la gestión de riesgos, la continuidad operativa y la toma de decisiones empresariales, particularmente ante la creciente complejidad del marco fiscal.

Fortalecer el Estado de Derecho en materia fiscal es una condición clave para la competitividad y la operación empresarial. Para las empresas, esto implica no solo conocer estas herramientas, sino también incorporarlas activamente en su gestión de riesgos y de cumplimiento. La anticipación y una interlocución técnica efectiva con la autoridad pueden marcar la diferencia en términos de certeza y de continuidad operativa. Desde AMCHAM Capítulo Noreste, seguiremos impulsando una agenda que contribuya a generar condiciones más claras, previsibles y favorables para hacer negocios en México.

AMERICAN CHAMBER/MEXICO
Monterrey, Nuevo León | 31 | 03 | 2026

Reforma Electoral: Implicaciones Institucionales y Escenarios para México

Reforma Electoral: Implicaciones Institucionales y Escenarios para México

El Comité de Legalidad y Estado de Derecho de AMERICAN CHAMBER OF COMMERCE OF MEXICO llevó a cabo una sesión de análisis en materia electoral que contó con la participación del Dr. Marcos del Rosario Rodríguez, Director del Departamento de Estudios Sociopolíticos y Jurídicos del Instituto Tecnológico y de Estudios Superiores de Occidente. Durante el evento se revisaron los antecedentes de las reformas electorales en México, el funcionamiento del sistema electoral y los posibles escenarios tras la no aprobación de la reforma constitucional en la materia.

Las reformas electorales en México han surgido, en gran medida, como respuesta a crisis políticas o conflictos poselectorales, dando lugar a una construcción gradual del sistema electoral actual. A lo largo del tiempo, estas reformas han buscado fortalecer la representación política, la equidad en la competencia, la autonomía de las autoridades electorales y la confianza en los procesos. Por ello, las reformas electorales no solo implican ajustes técnicos en la organización de las elecciones, sino que también pueden modificar los equilibrios políticos e institucionales, al definir las reglas para la integración del poder público. La representación proporcional en el sistema electoral mexicano es clave para garantizar la representación de las minorías políticas y fomentar la pluralidad en la integración del Congreso. Cualquier modificación de los mecanismos de representación puede tener implicaciones en la integración del Poder Legislativo, en el sistema de partidos y en la formación de mayorías legislativas.

Tras la no aprobación de la reforma constitucional en materia electoral, se destacó que aún existe la posibilidad de impulsar ajustes mediante reformas a leyes secundarias, en particular en temas como la organización electoral, la estructura administrativa de las autoridades, el financiamiento público y los procedimientos del proceso electoral. Es importante destacar que, en materia electoral, no procede el juicio de amparo, por lo que cualquier reforma podría ser impugnada mediante acciones de inconstitucionalidad, controversias constitucionales o los medios de impugnación previstos en la legislación electoral. En este contexto, es previsible que eventuales modificaciones deriven en procesos de revisión ante la Suprema Corte de Justicia de la Nación o el Tribunal Electoral del Poder Judicial de la Federación, lo que trasladará parte del debate al ámbito jurisdiccional.

Asimismo, se destacó que el sistema electoral mexicano tiene una dimensión tanto federal como local, por lo que cualquier modificación puede impactar el federalismo electoral, la distribución de competencias entre las autoridades y la organización de los procesos en las entidades federativas. En este contexto, también se subrayó la relevancia del presupuesto y de la capacidad operativa de las instituciones electorales, señalando que su autonomía no depende únicamente de su reconocimiento constitucional, sino también de contar con recursos suficientes y con la capacidad institucional necesaria para cumplir eficazmente sus funciones.

La estabilidad de las reglas electorales es un elemento fundamental para la certeza jurídica e institucional, pues forma parte de los pilares del sistema democrático. Su consistencia contribuye a generar confianza entre los actores políticos, las instituciones y la ciudadanía. Por ello, cualquier reforma debe evaluarse no solo desde una óptica política, sino también en términos de sus implicaciones jurídicas, institucionales y operativas.  

Más allá del análisis técnico, la sesión puso de relieve la importancia de contar con instituciones sólidas y reglas electorales estables como pilares de la democracia en México. En este sentido, AMERICAN CHAMBER/MEXICO reafirma su compromiso como un espacio de diálogo y análisis que contribuye a comprender estos procesos y a impulsar el fortalecimiento institucional del país.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 12 | marzo | 2026