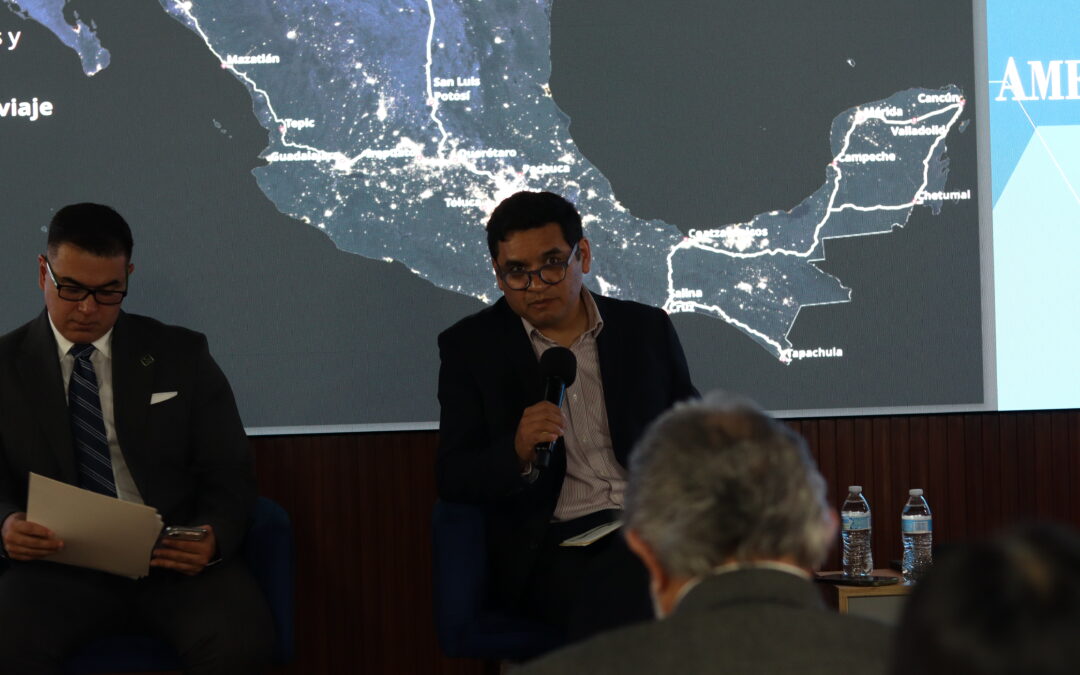
Ferrocarriles de Carga: La Columna Vertebral de Norteamérica

Ferrocarriles de Carga: La Columna Vertebral de Norteamérica

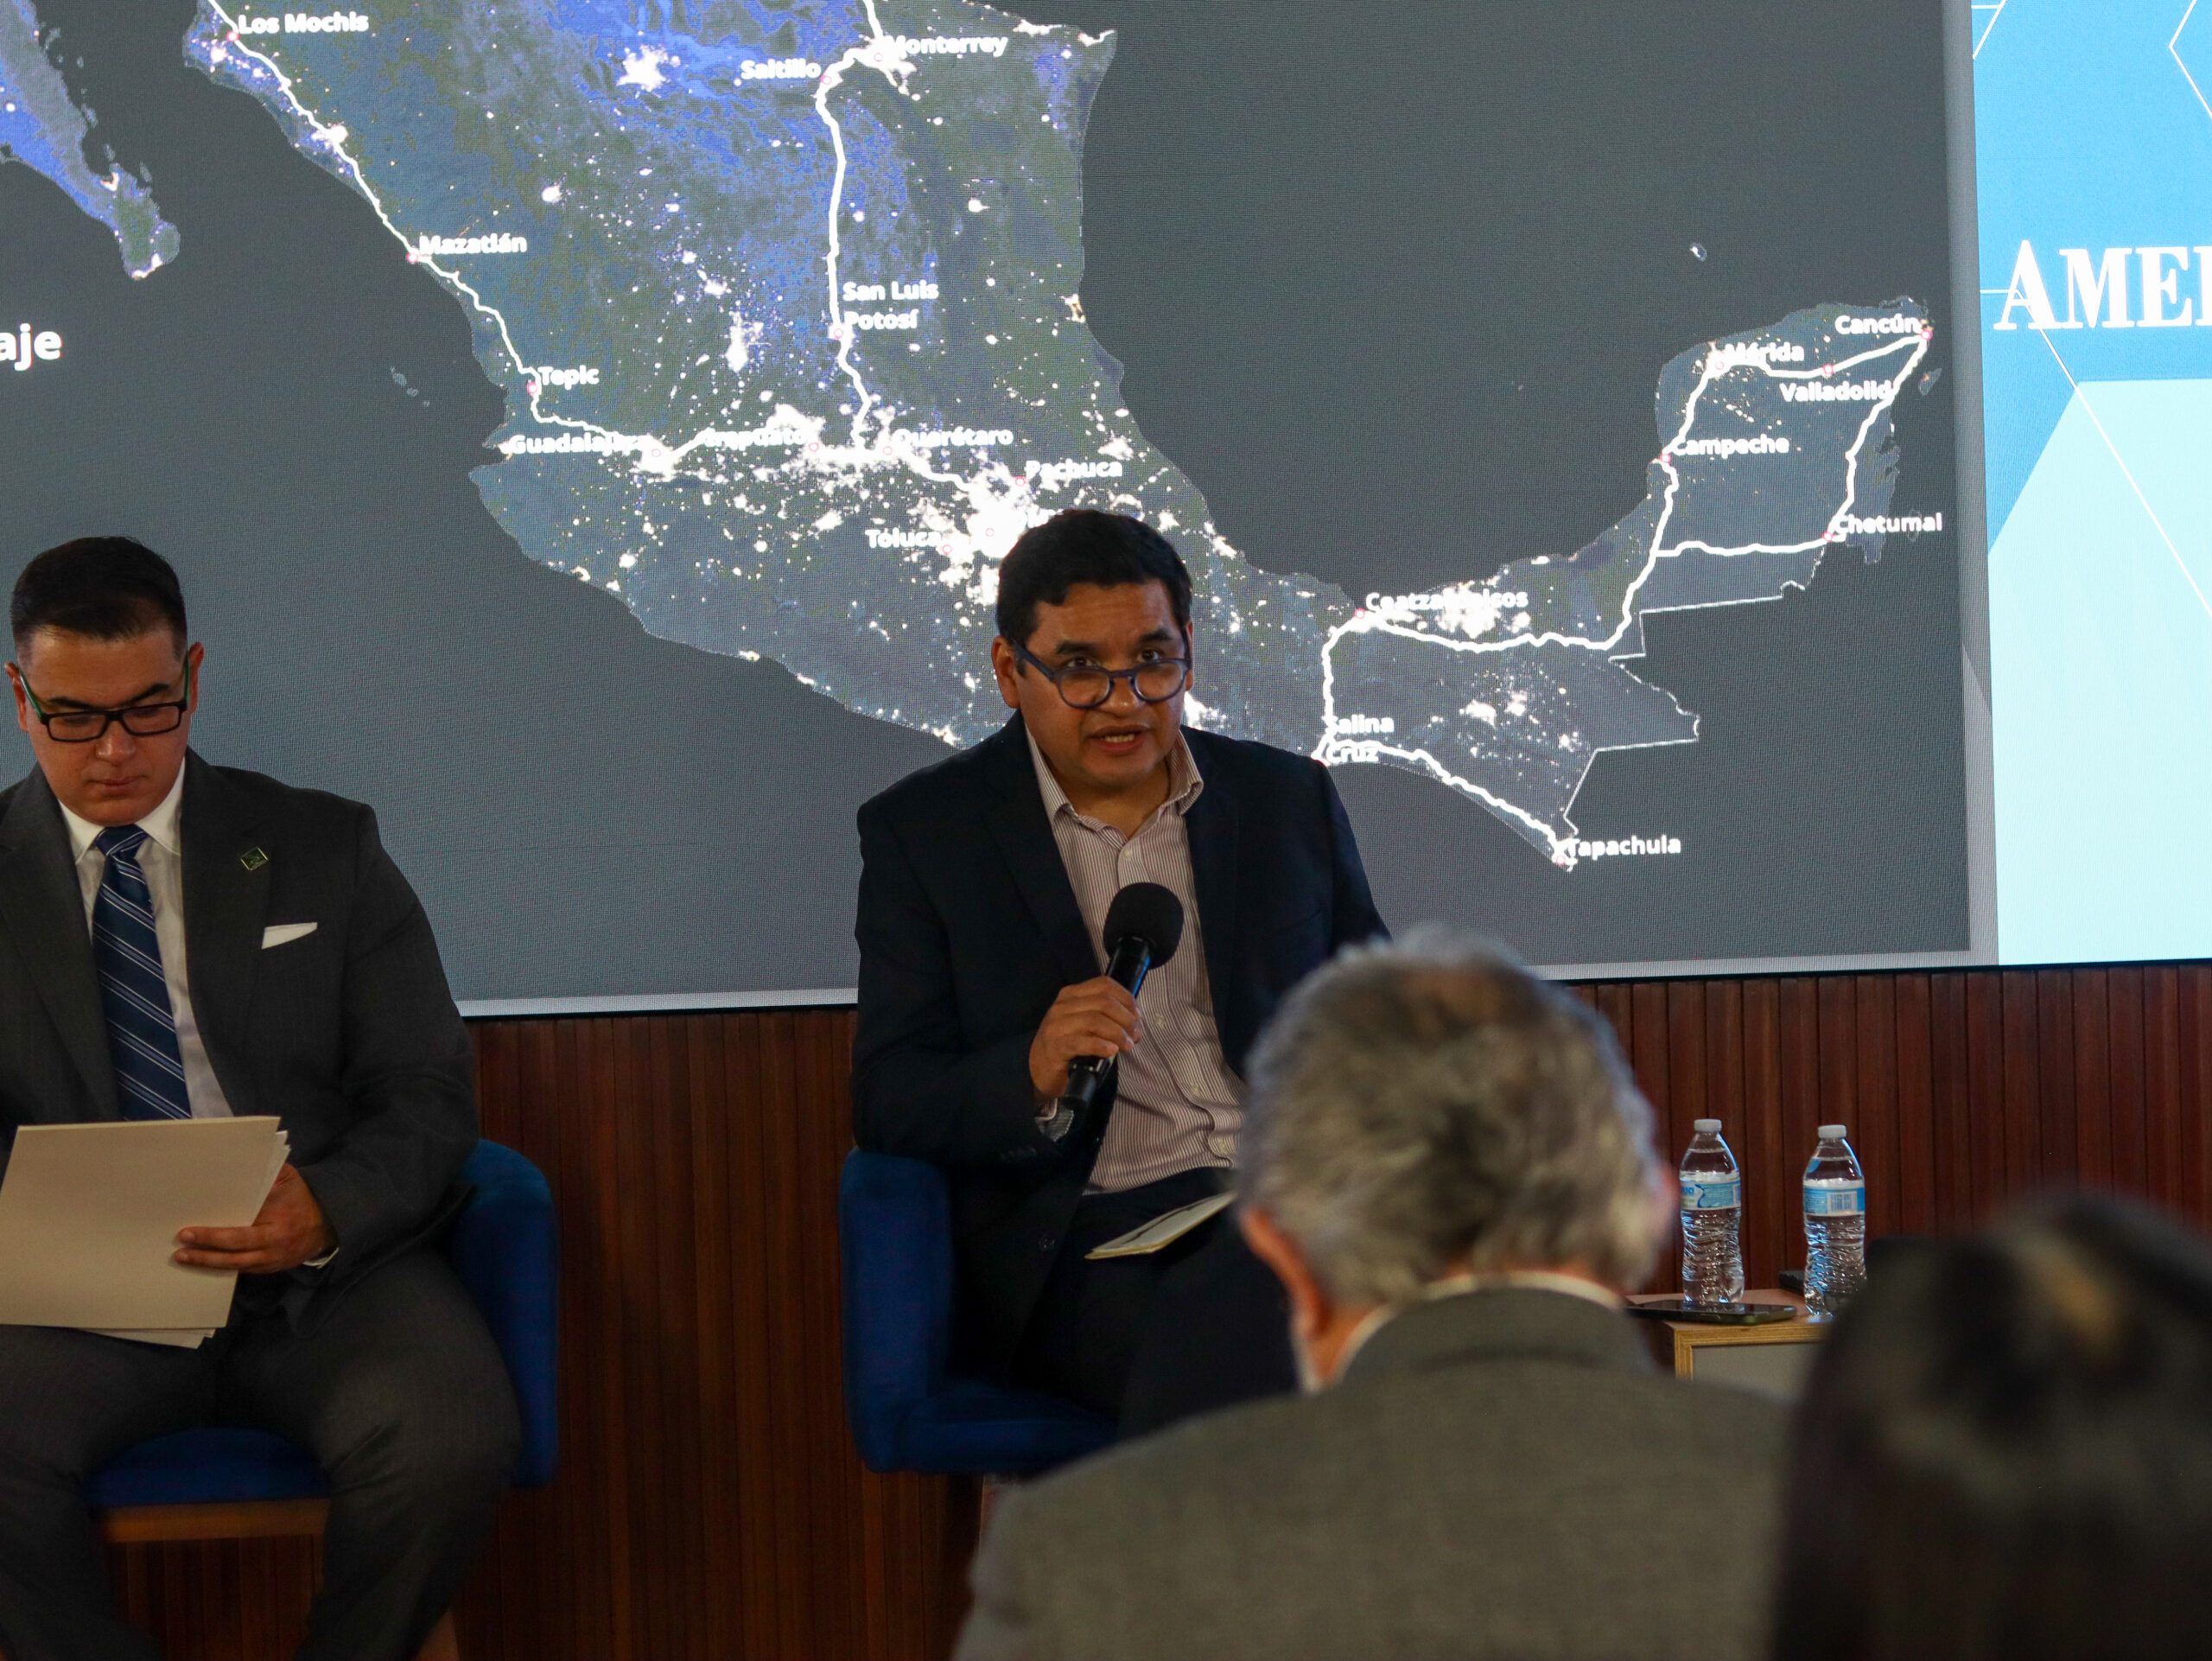
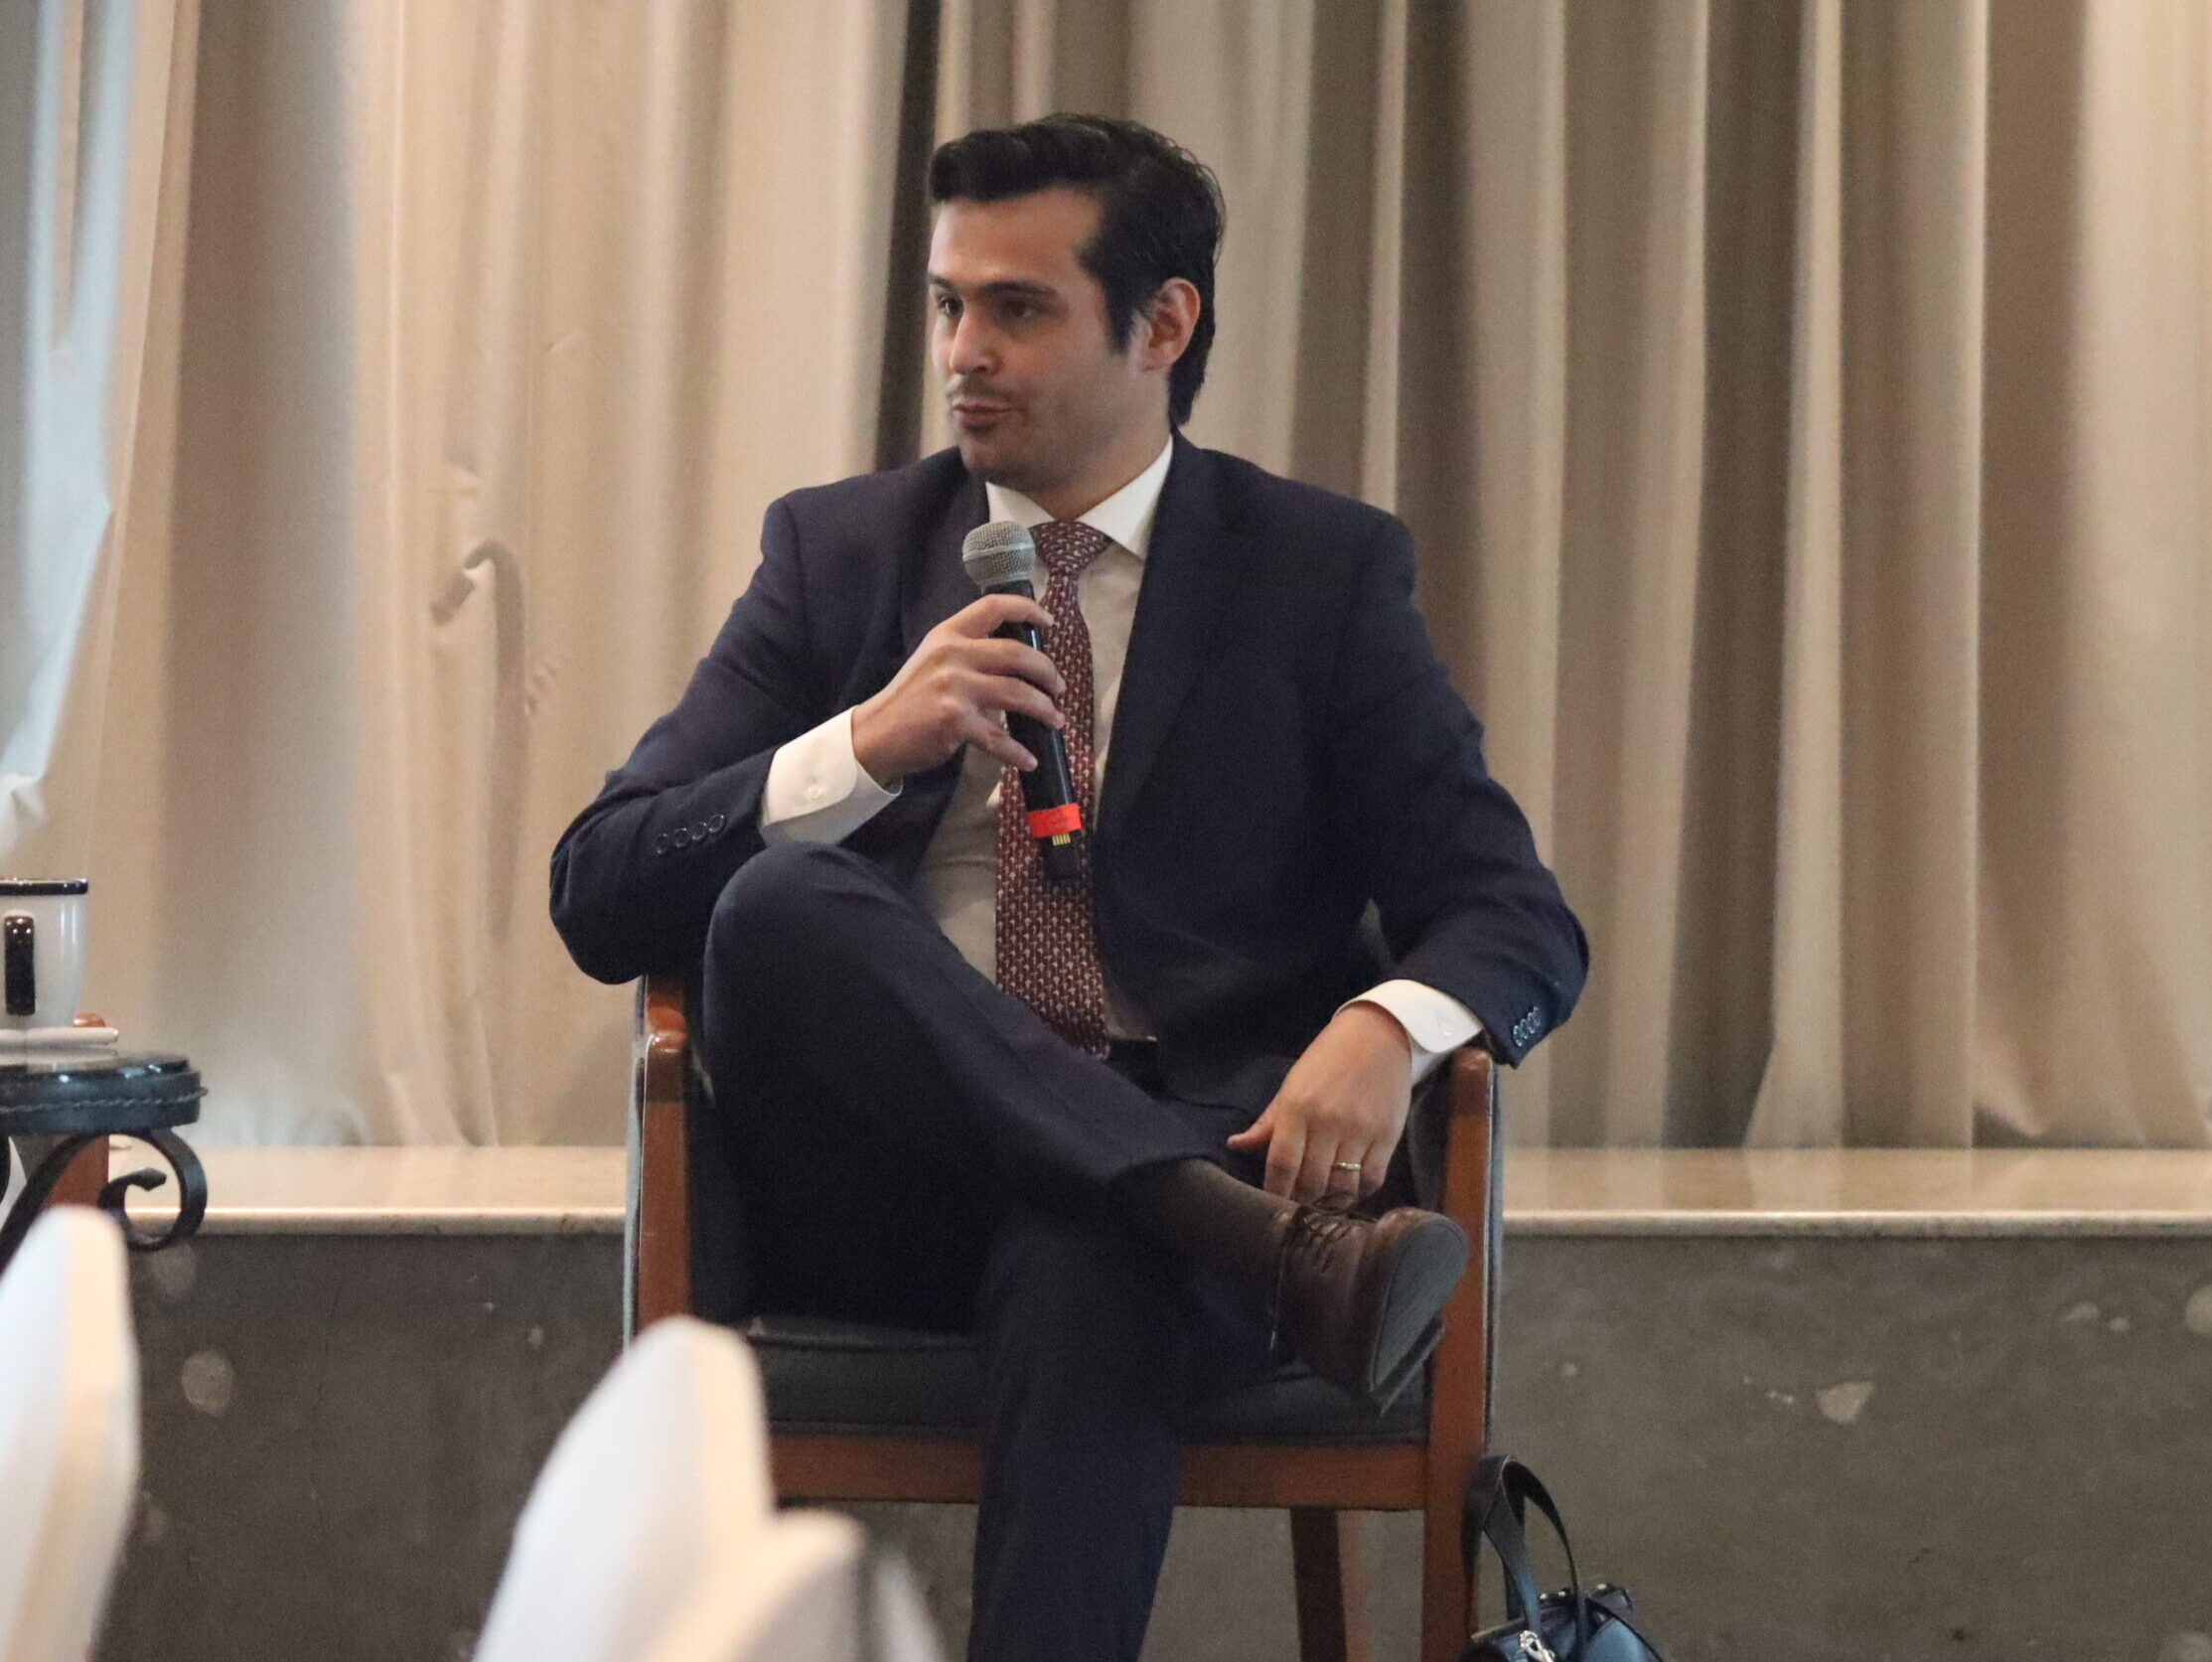
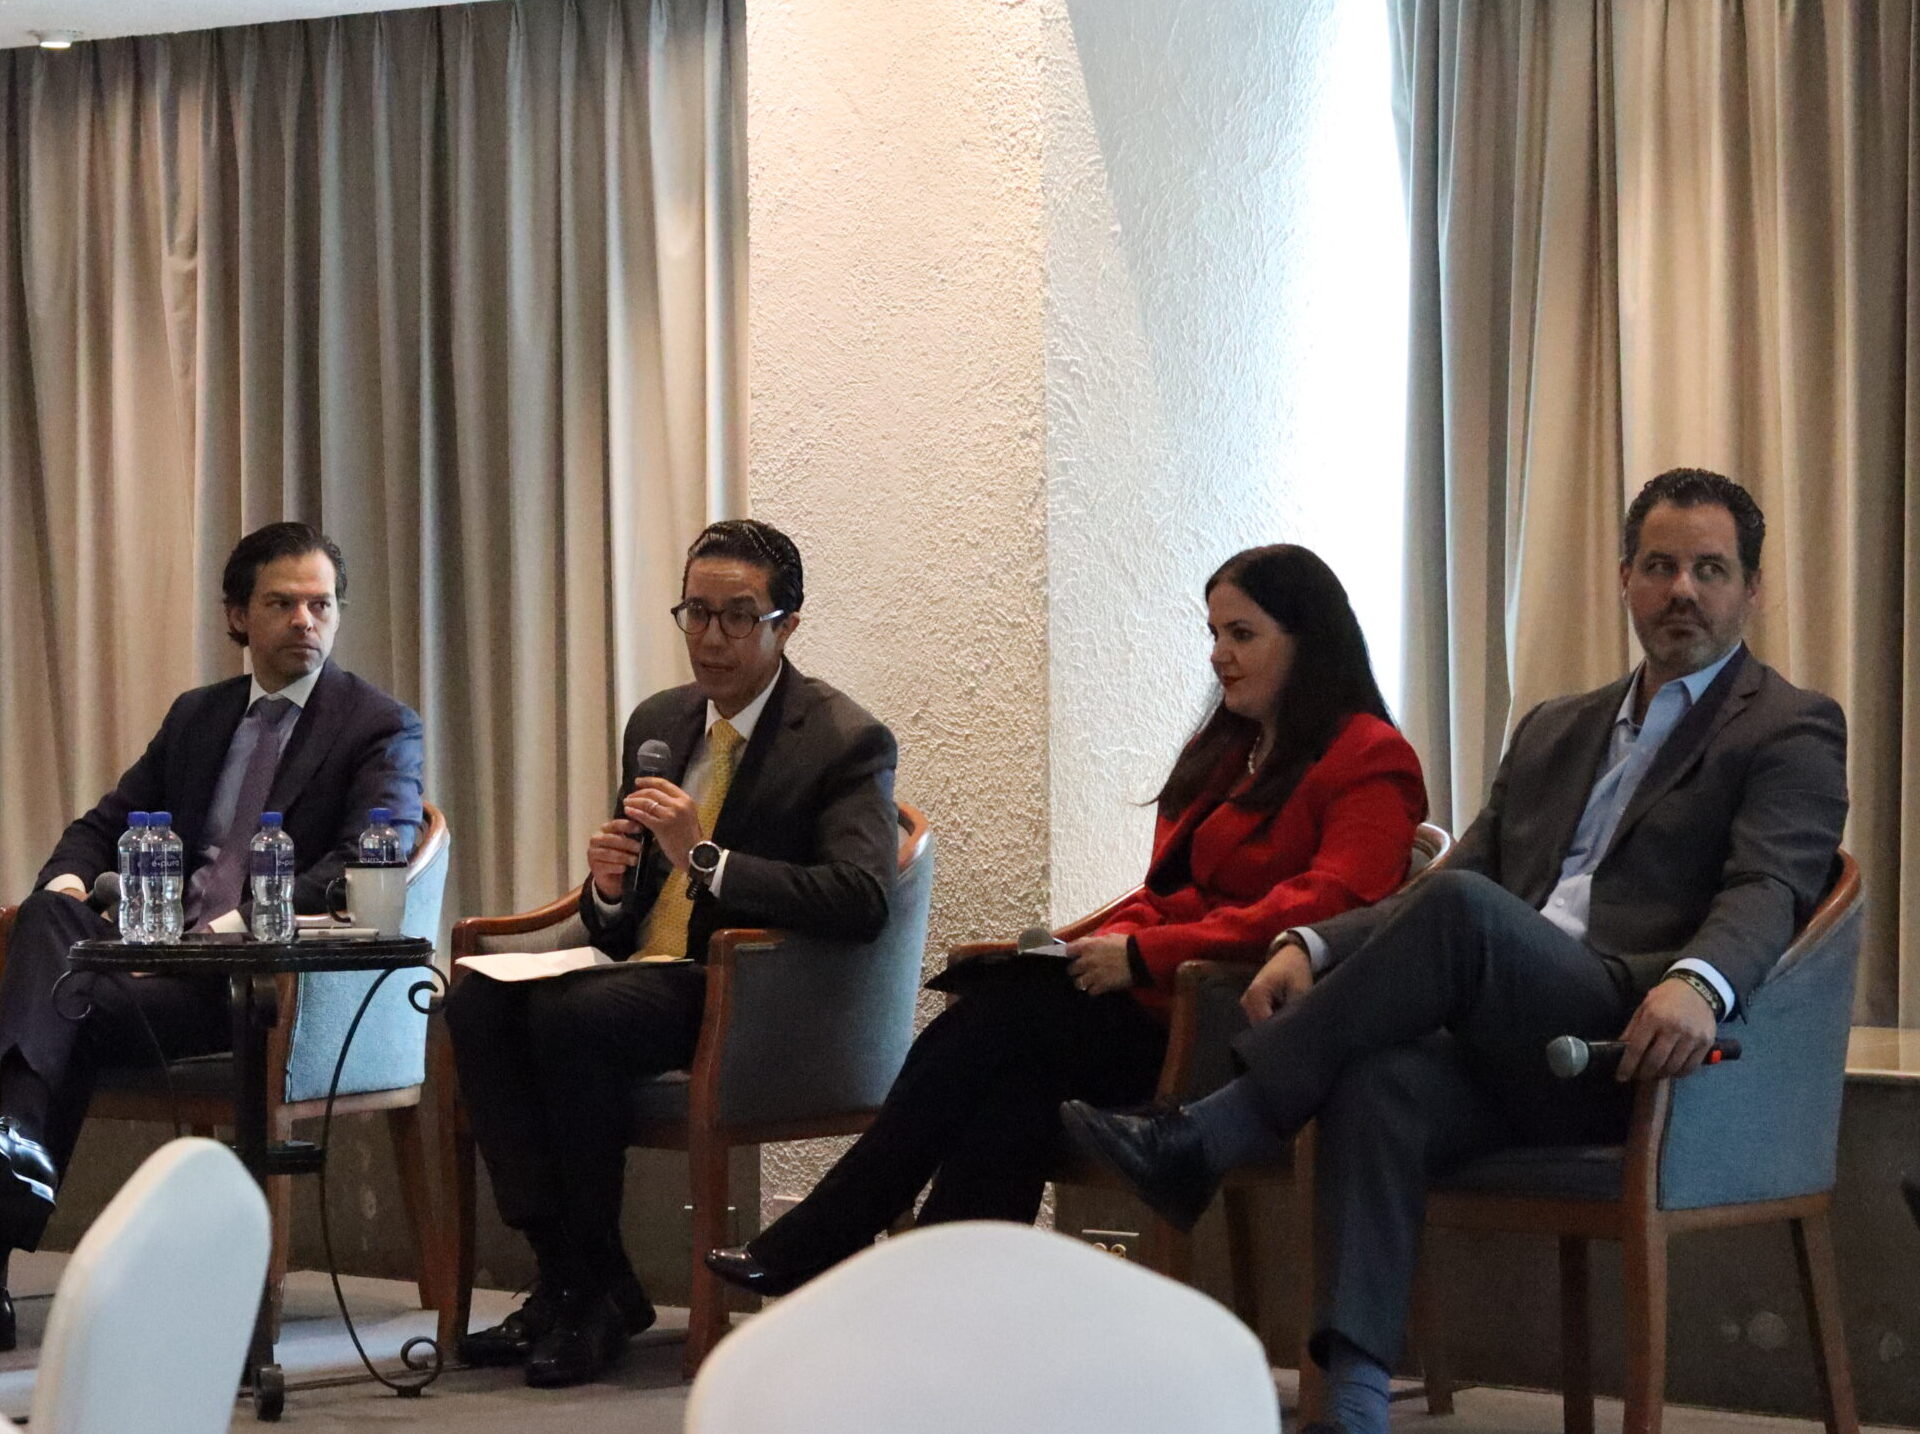
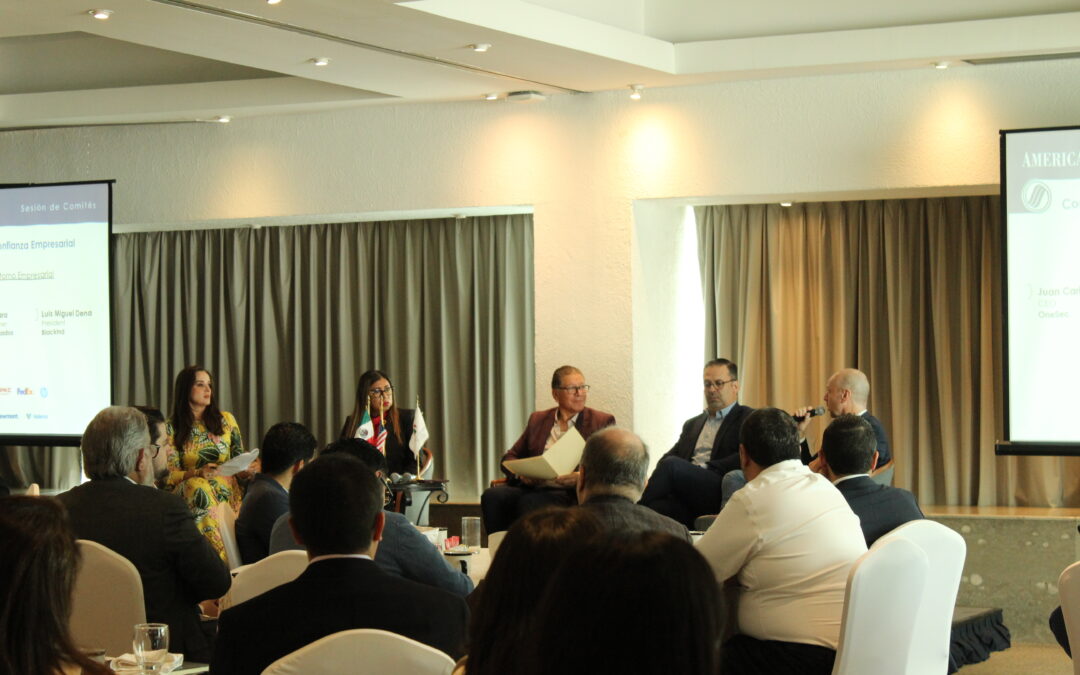
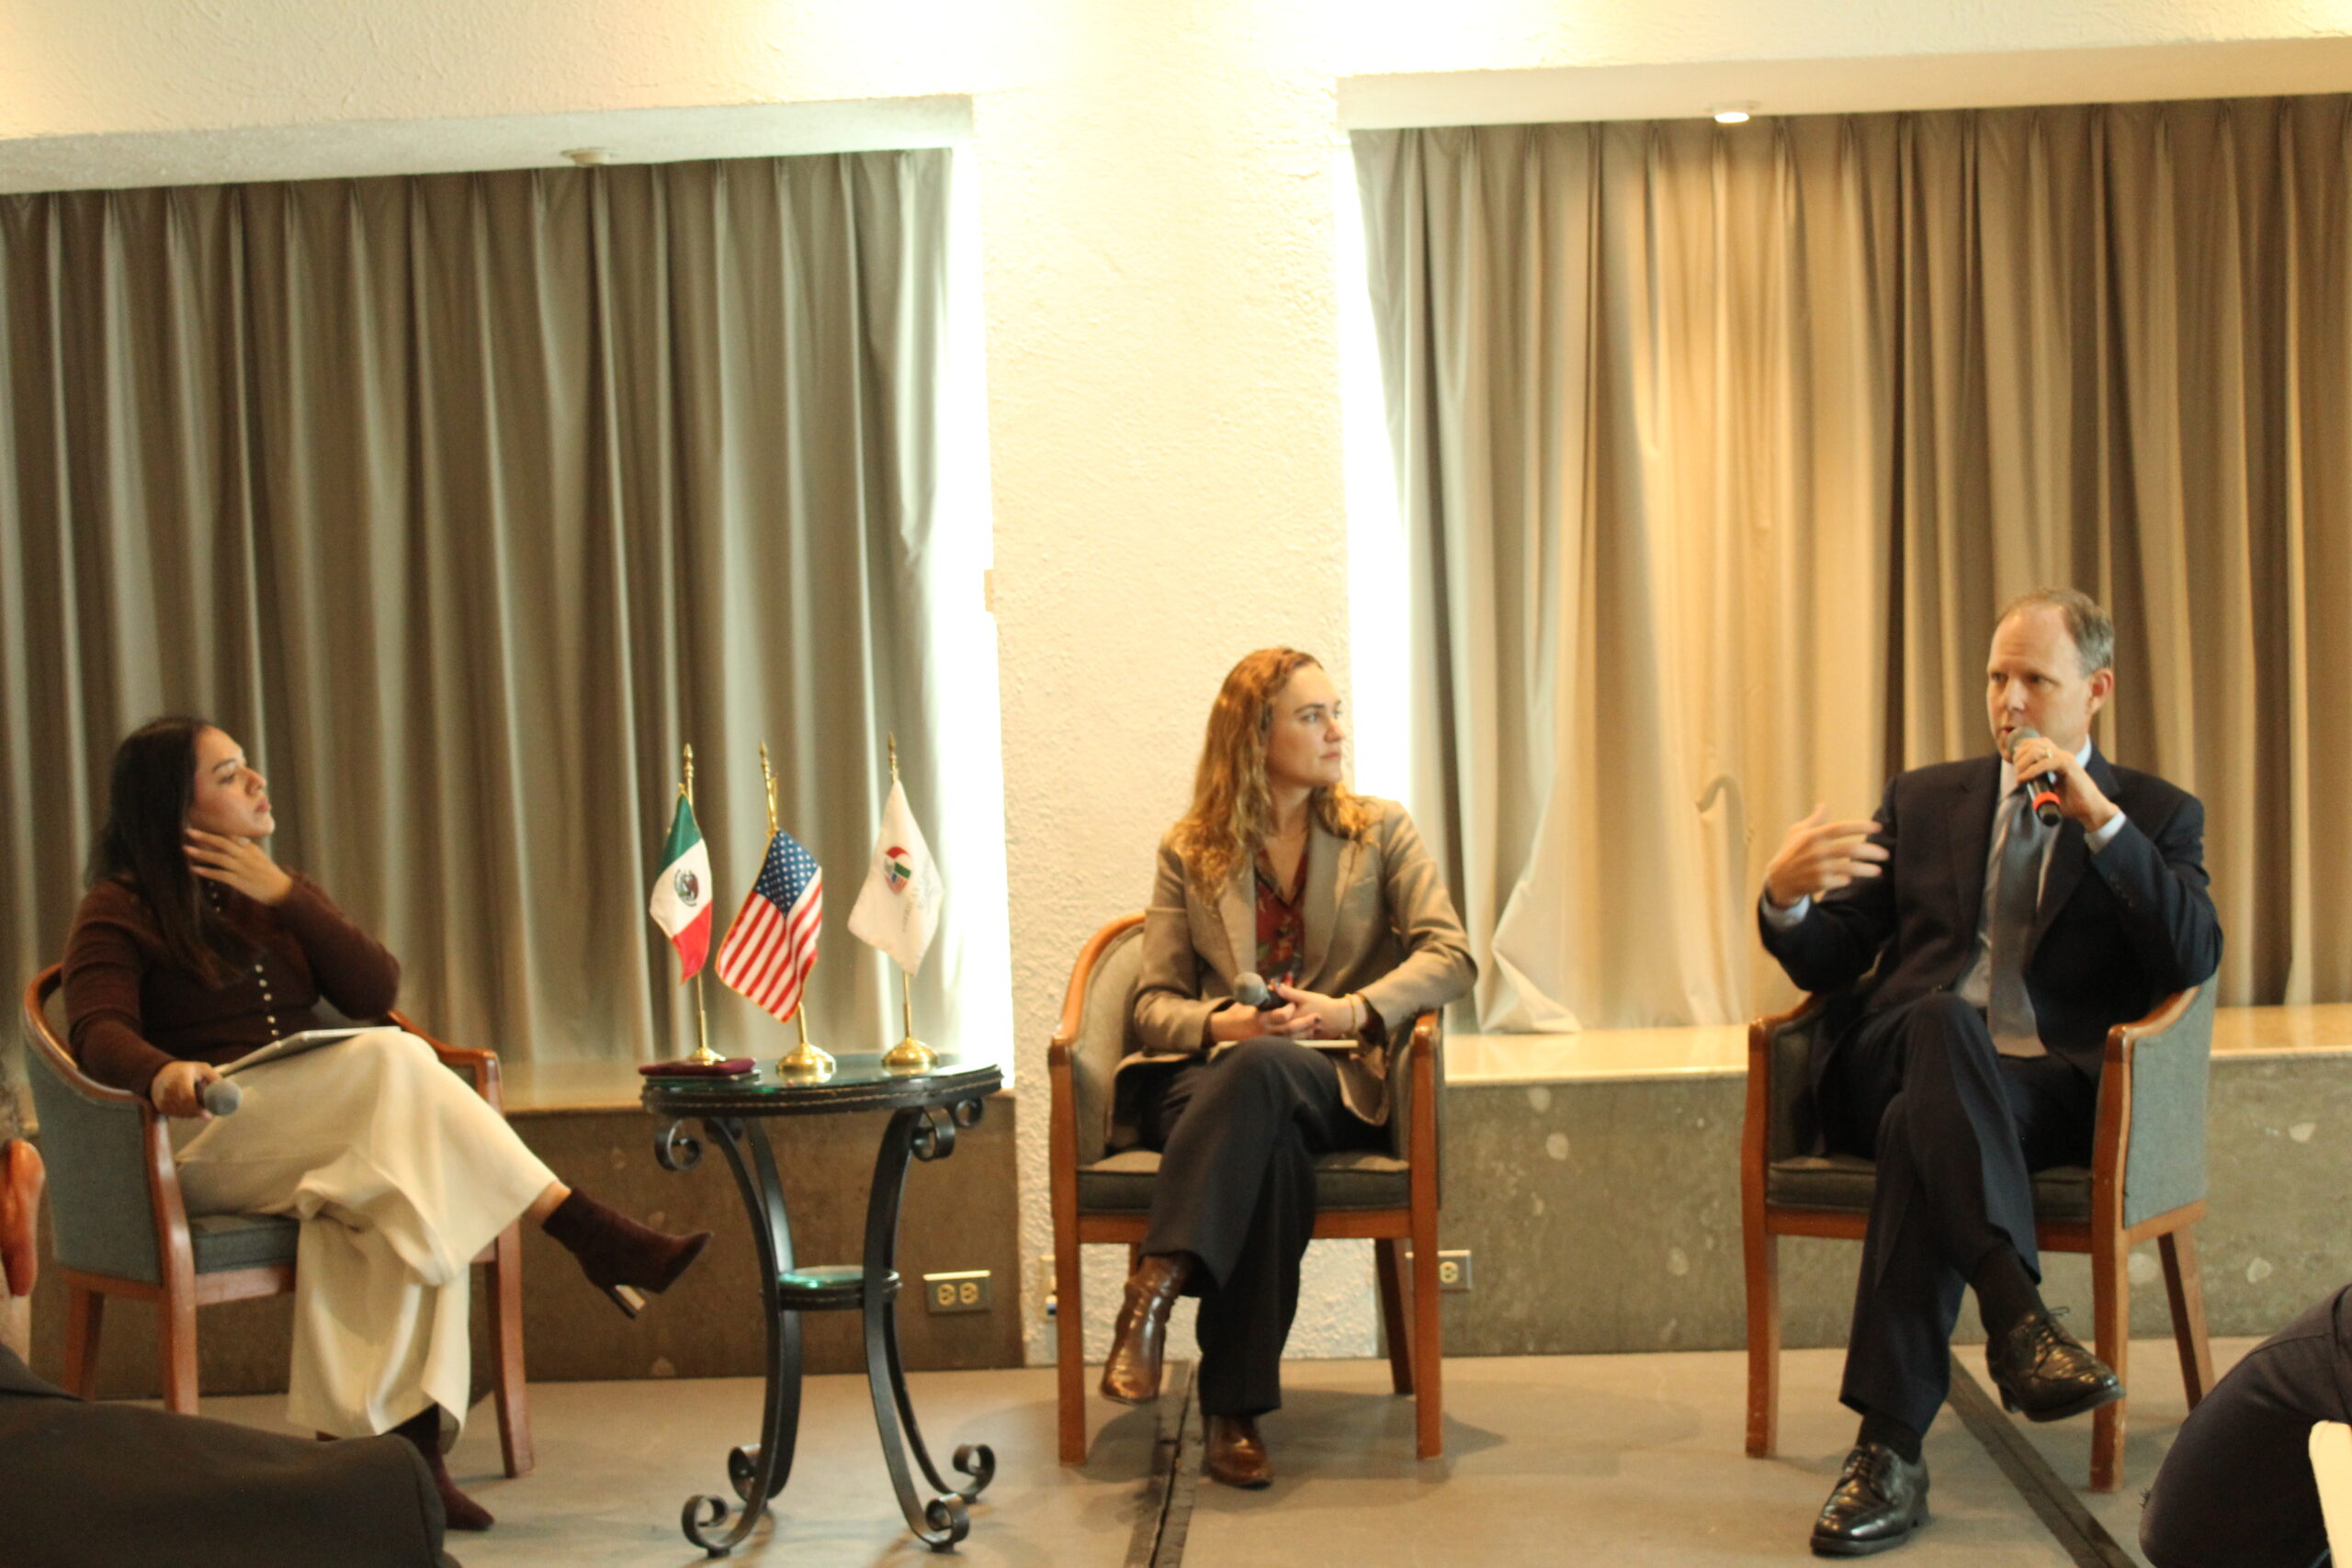
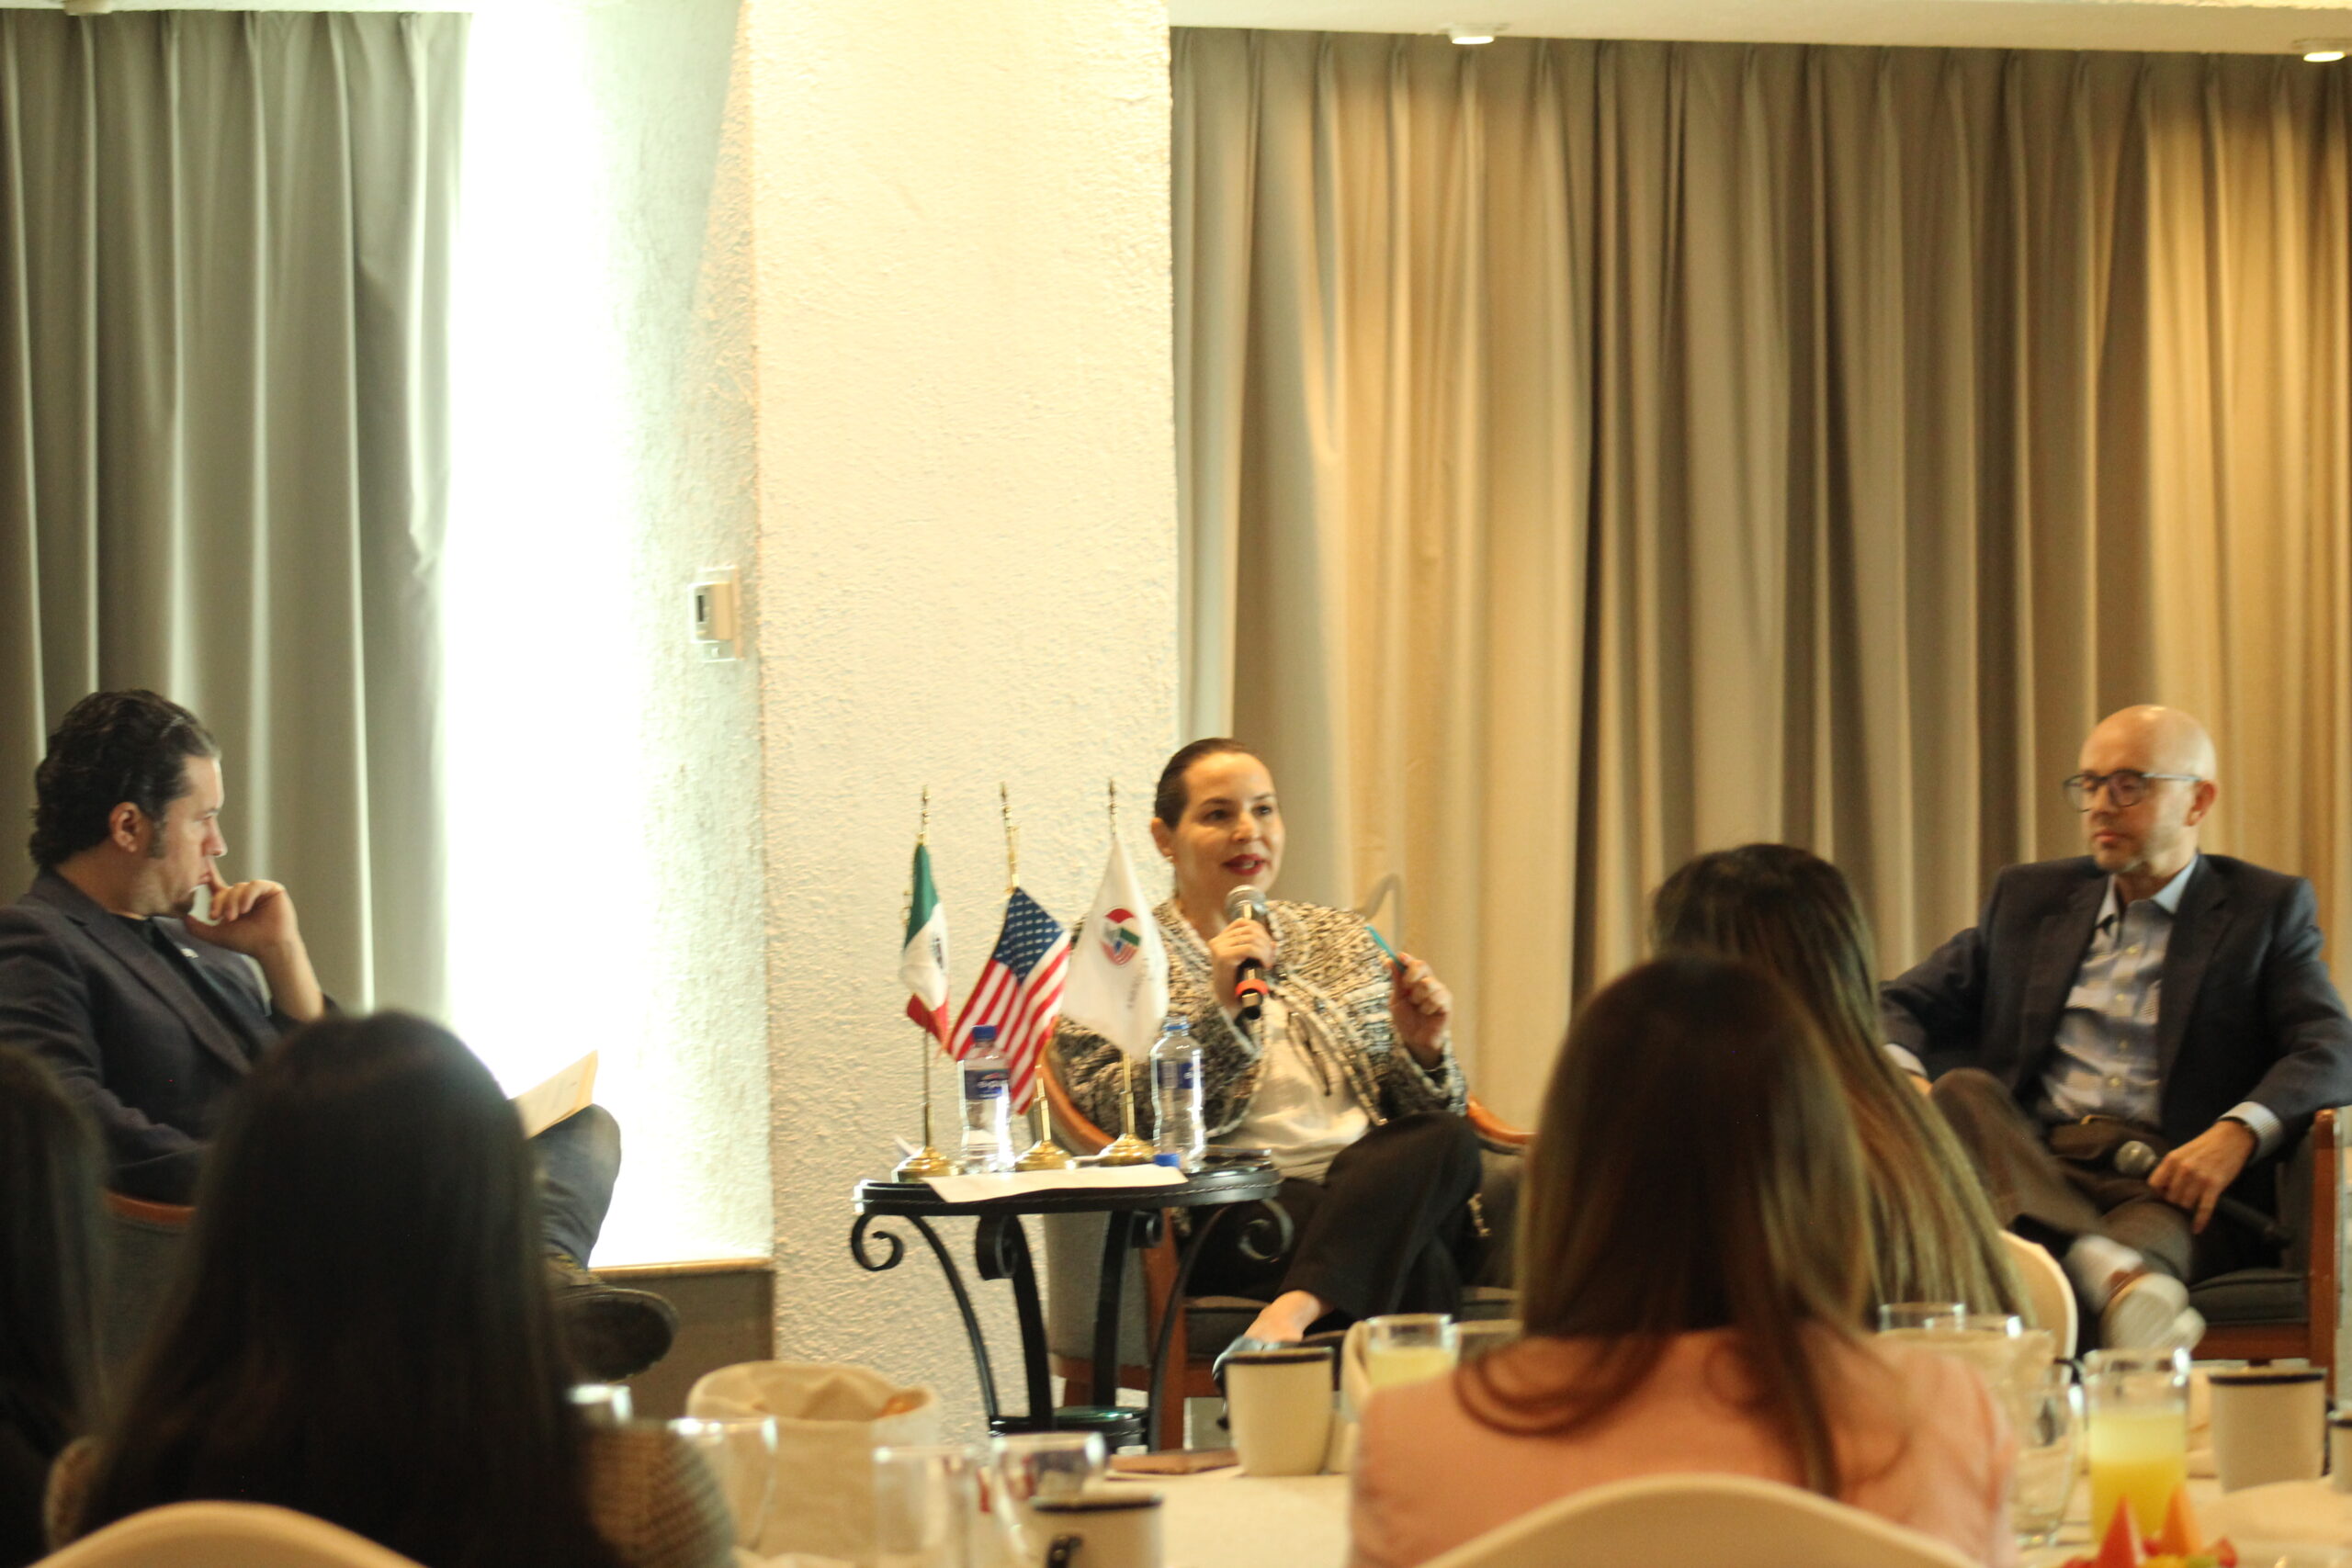
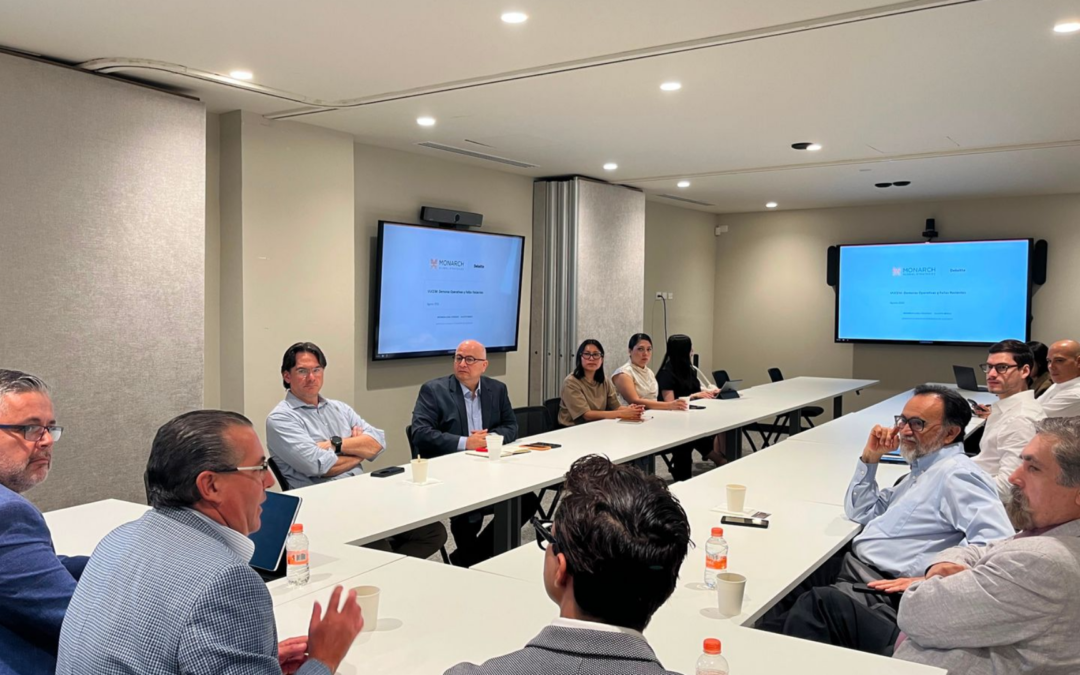
El 12 de noviembre, el Comité de Comercio Exterior y Logística llevó a cabo el encuentro “Ferrocarriles de Carga: La Columna Vertebral de Norteamérica”, que reunió a autoridades, operadores ferroviarios y empresas usuarias del sistema para dialogar sobre los retos y oportunidades del sector, su contribución a la integración regional y las condiciones necesarias para fortalecer la competitividad de Norteamérica.

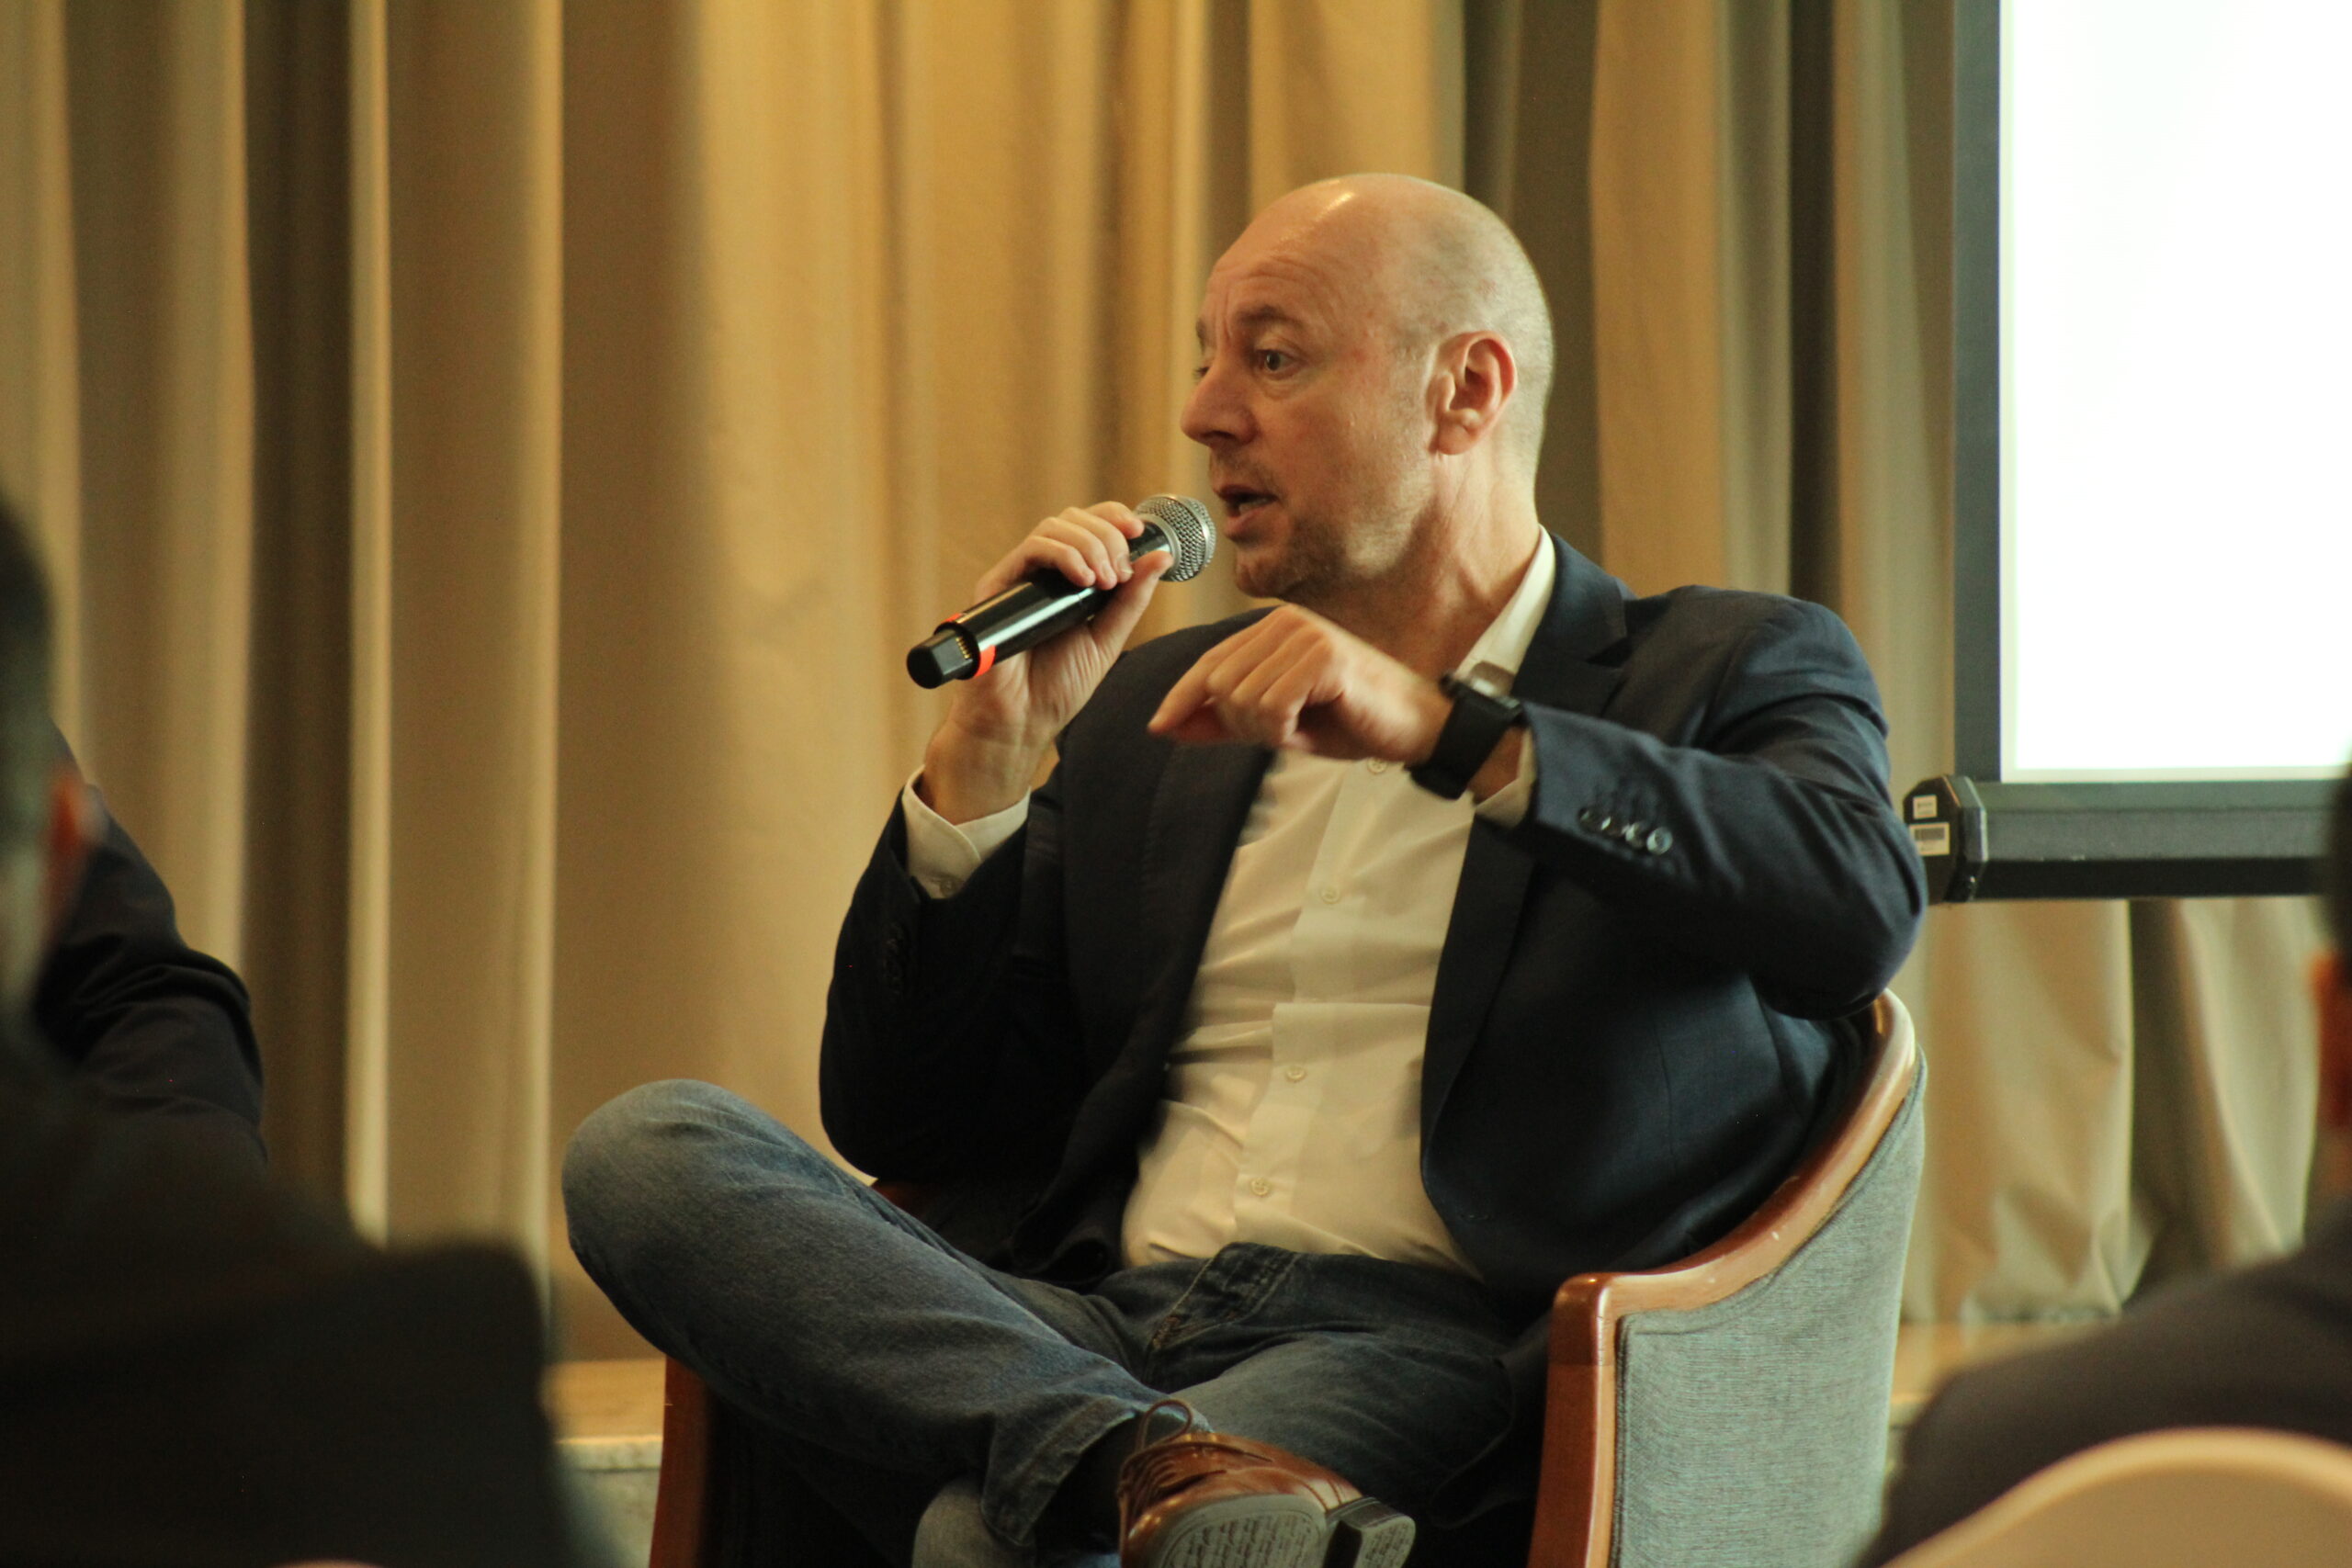
Durante la inauguración, Oscar Del Cueto, Presidente de AMERICAN CHAMBER/ OF COMMERCE OF MEXICO, destacó la relevancia del encuentro en un contexto de expansión de la infraestructura ferroviaria, negociaciones comerciales en el marco del T-MEC y transformación de la industria.


“Hoy, sin duda, es un momento importante para traer a la conversación el comercio exterior y el intercambio diario que tenemos en nuestras fronteras”, señaló.
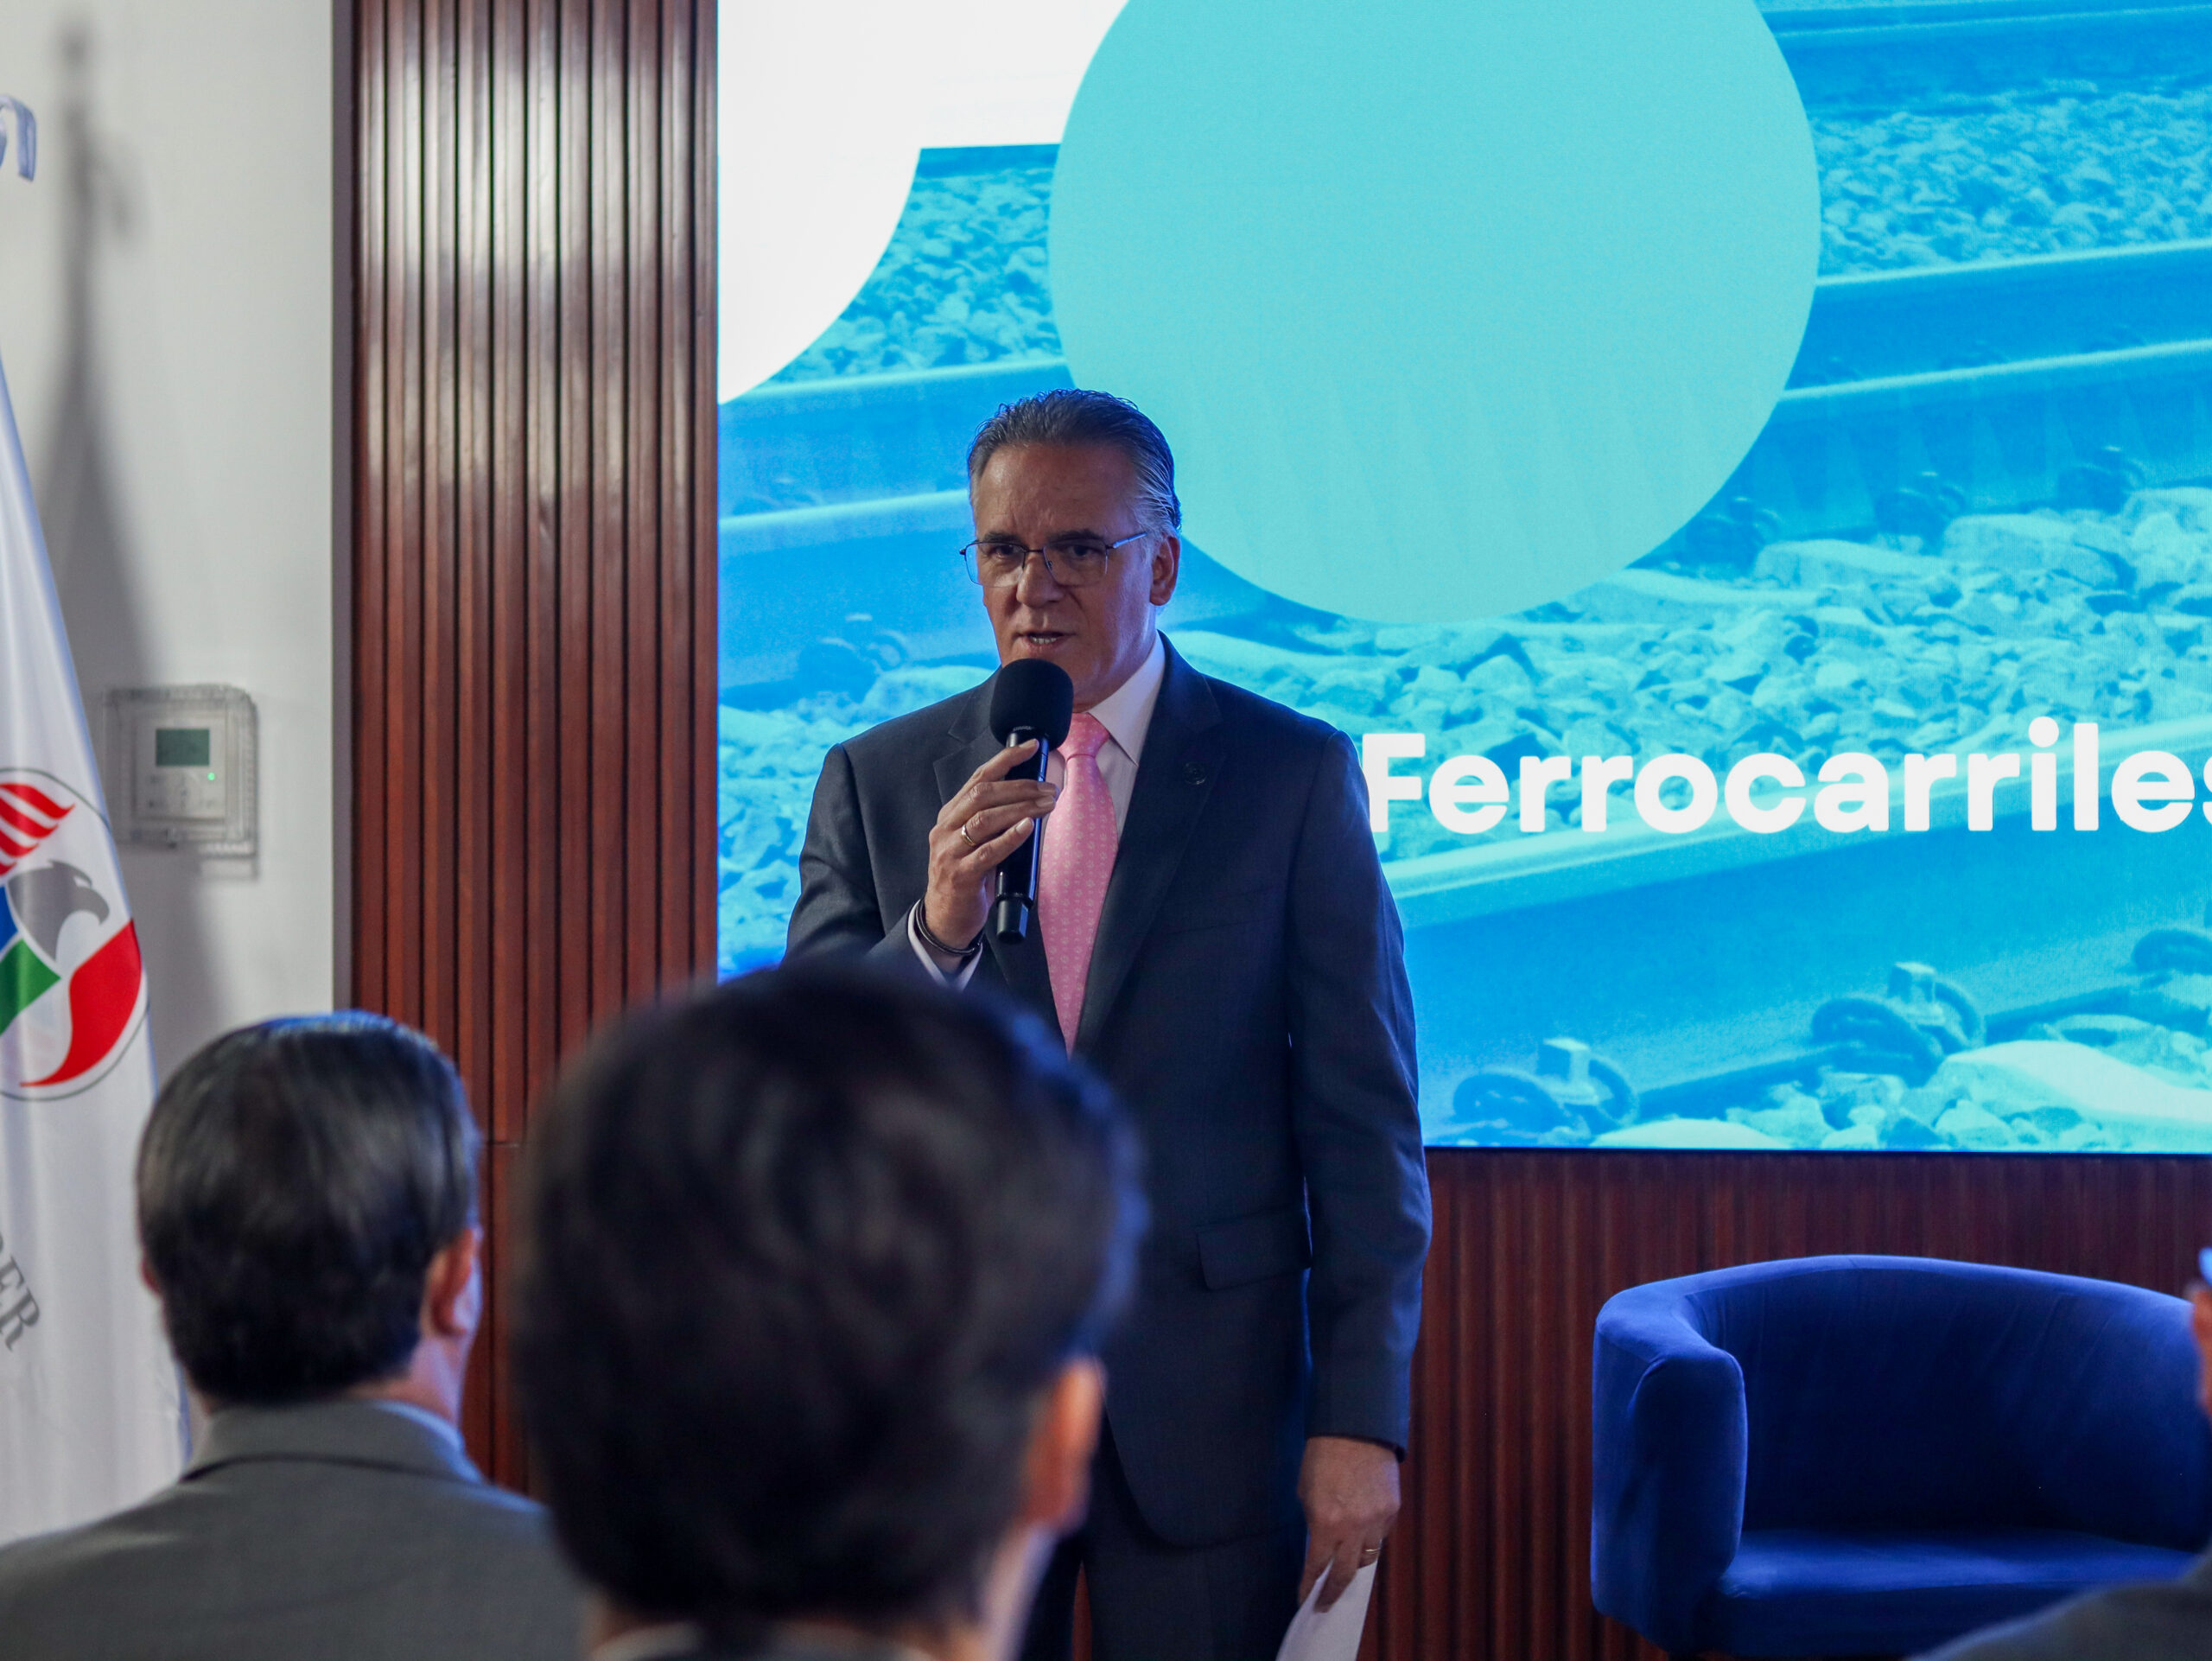
Oscar del Cueto. Ferrocarriles

PANEL 1 | El momento ferroviario de México: Panorama 2026 y coordinación institucional

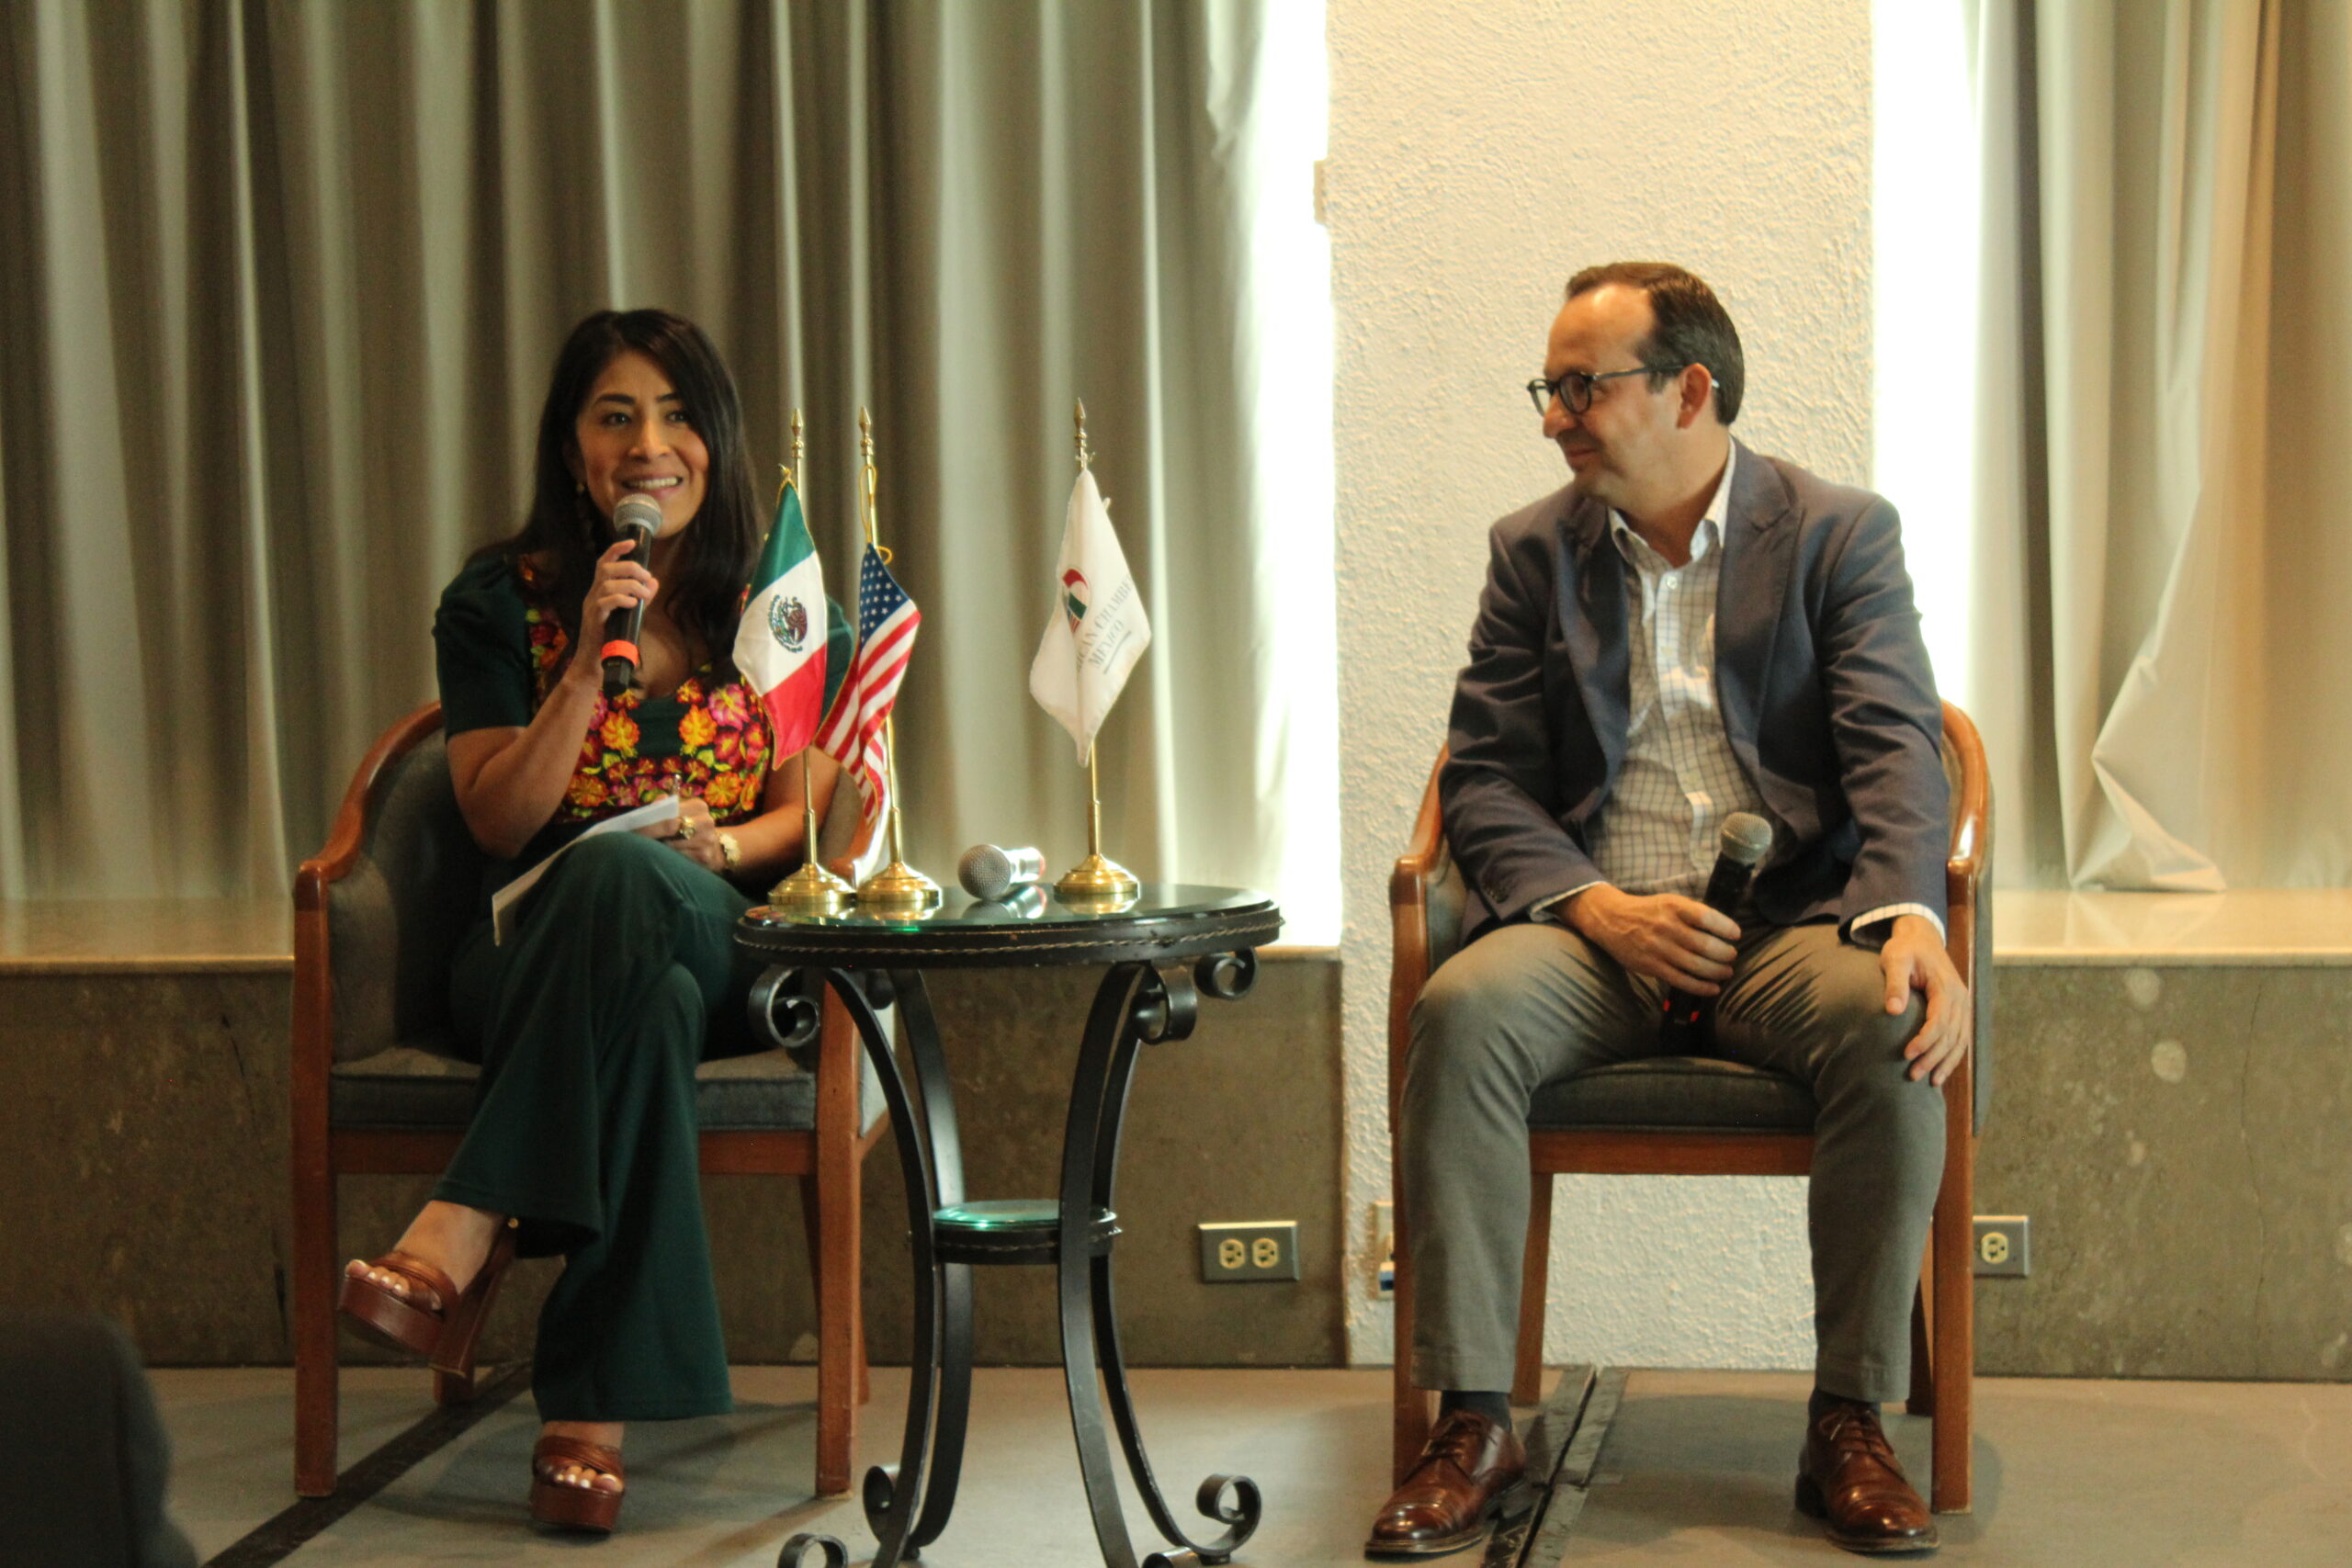
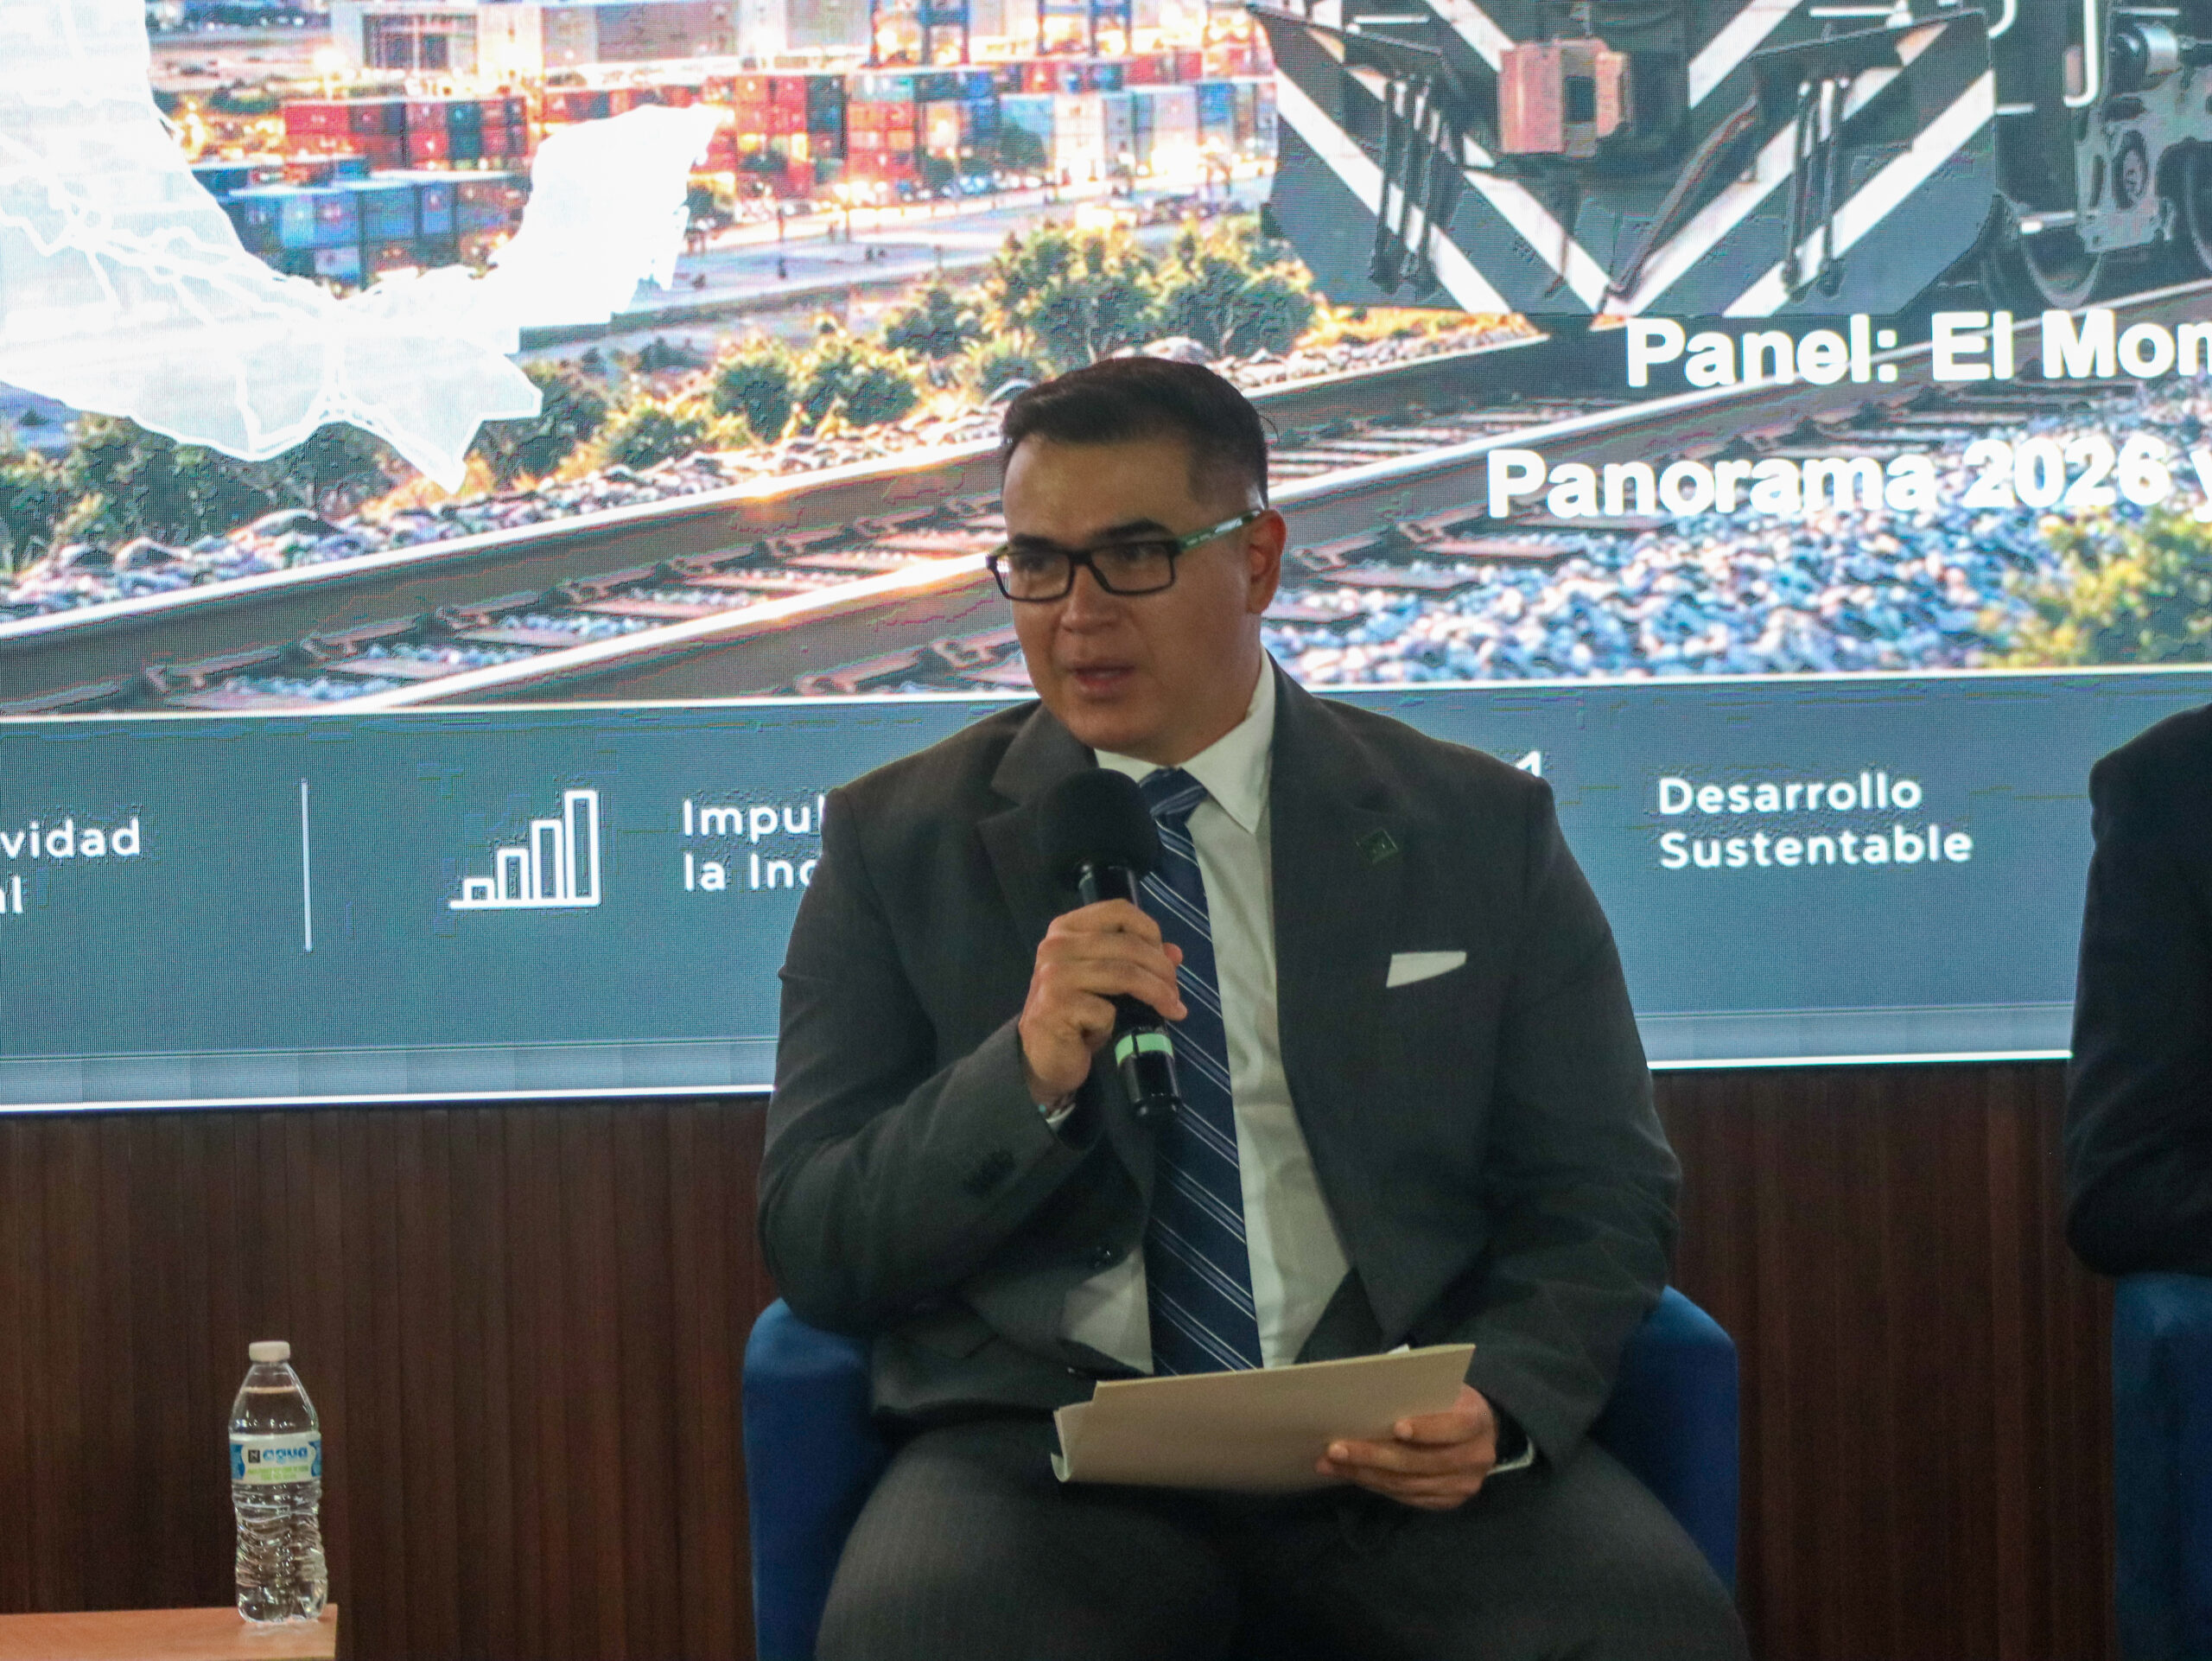
El primer panel reunió a la Mtra. Paulina Téllez, Directora General de la Asociación Mexicana de Ferrocarriles (AMF); al Arq. Darío Reyes, representante de la Agencia Nacional de Aduanas de México (ANAM); y al Mtro. Alberto Serdán, de la Agencia de Trenes y Transporte Público Integrado, bajo la moderación de Gustavo Almaraz, de Grupo de Estrategia Política.

El desarrollo ferroviario de México coincide con un proceso de modernización aduanera y reconfiguración de las cadenas productivas de Norteamérica. Esta movilización representa una oportunidad para consolidar corredores logísticos más eficientes, seguros y previsibles.
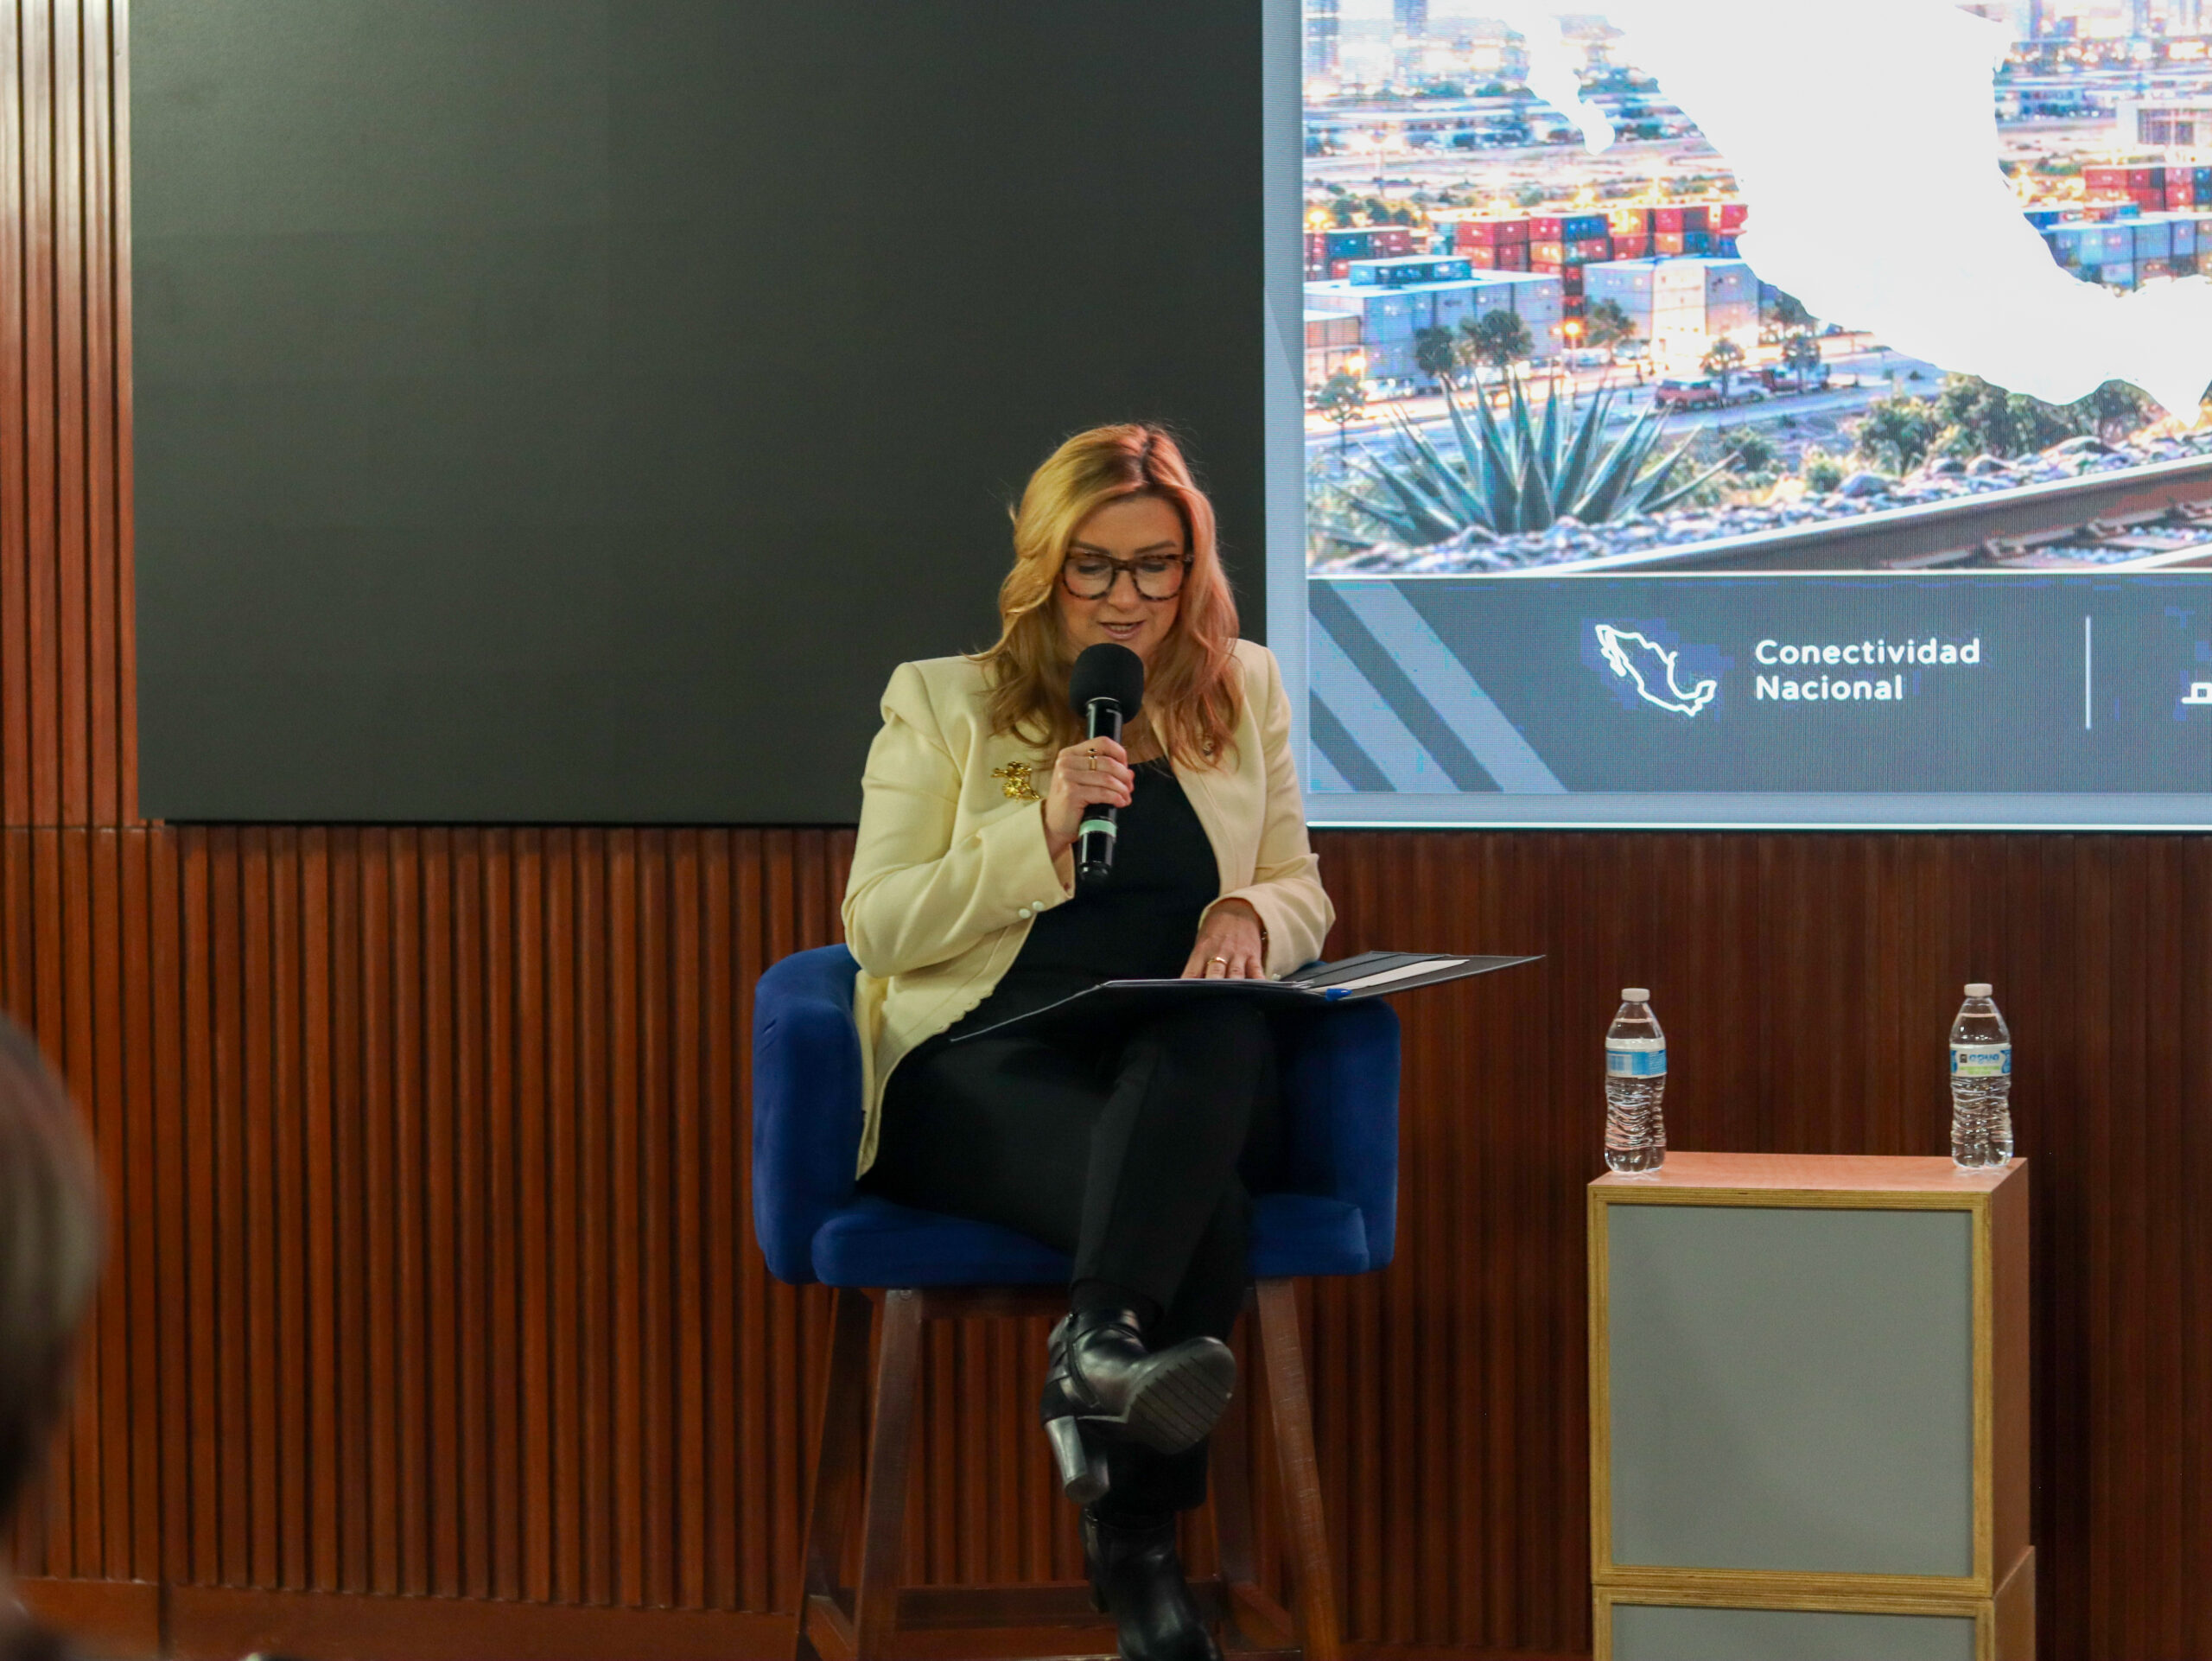
Paulina Tellez
Darío Reyes

Desde la perspectiva de la AMF, se destacó que el ferrocarril ha adquirido un papel determinante en las decisiones de inversión y localización de las empresas. Su capacidad para movilizar grandes volúmenes de mercancías a costos competitivos contribuye a la integración de los mercados regionales.

En materia aduanera, ANAM compartió los avances en la incorporación de equipos de inspección no intrusiva en siete puntos de cruce ferroviario, con equipos ya en operación en Tijuana y trabajos previstos para reforzar Nuevo Laredo durante 2027.

Asimismo, se abordó la coordinación con U.S. Customs and Border Protection (CBP) y la digitalización de los manifiestos de carga mediante la Ventanilla Única de Trámites de Comercio Exterior (VUTCE). Contar con información anticipada permitiría orientar las inspecciones conforme a criterios de riesgo y agilizar el movimiento de mercancías.

La implementación de estos procesos requerirá la participación de las empresas usuarias para identificar áreas de mejora y facilitar la transición hacia los nuevos procedimientos.

Por su parte, la ATTRAPI presentó los avances de los proyectos ferroviarios de pasajeros, destacando la incorporación de vías dedicadas para preservar las operaciones de carga. También se abordó el potencial del Corredor Interoceánico del Istmo de Tehuantepec y del Tren Maya de carga para ampliar la conectividad portuaria y fortalecer el desarrollo económico del sureste.

La conversación destacó la importancia de acompañar las inversiones en infraestructura con mecanismos de coordinación institucional que permitan aprovechar sus beneficios para el comercio exterior y el desarrollo regional.

PANEL 2 | Cadenas de suministro: ¿Qué necesitan las empresas del sistema ferroviario?

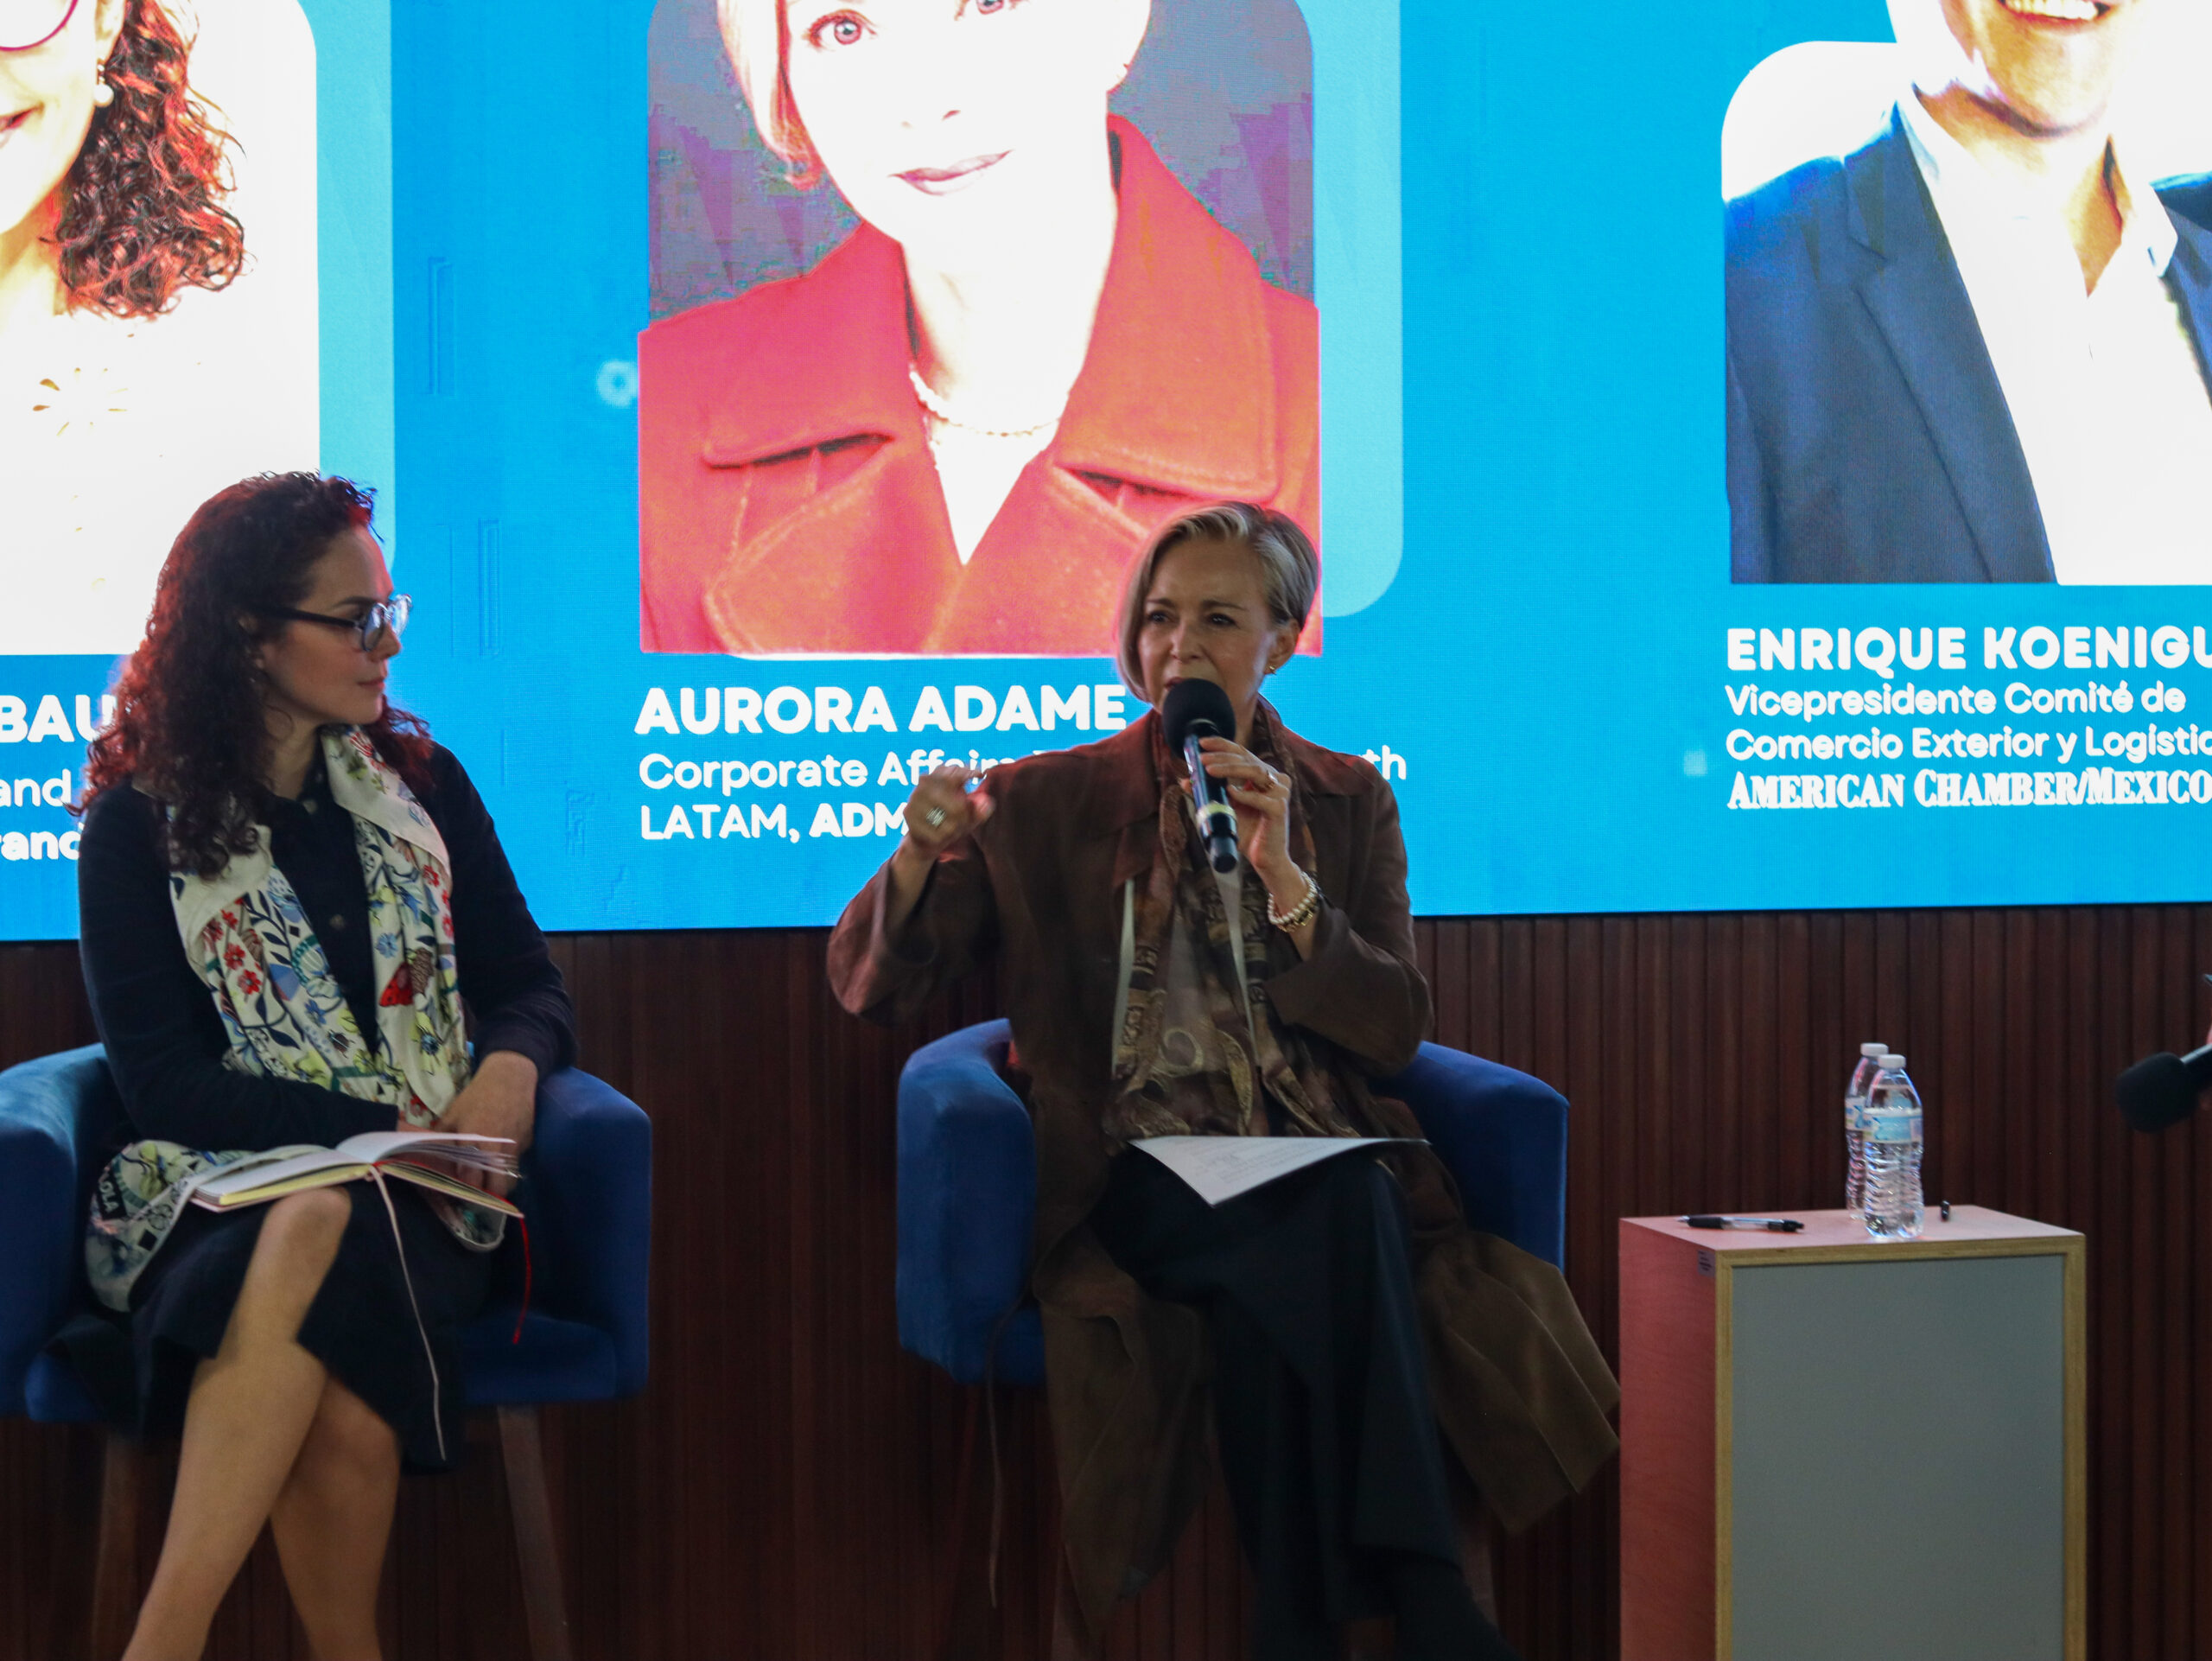
El segundo panel contó con la participación de Liliana Callejas, Senior Rail Scheduler de Valero México; Aurora Adame, Corporate Affairs Director for North Latam de ADM; y Stephanie Bauer, Senior Director, Tax & Foreign Trade de Constellation Brands. La conversación fue moderada por Enrique Koenigue, Vicepresidente del Comité de Comercio Exterior y Logística de AMCHAM

Las experiencias de los sectores energético, agroindustrial y de bebidas permitieron identificar necesidades operativas particulares, así como oportunidades comunes para fortalecer la confiabilidad del transporte ferroviario.
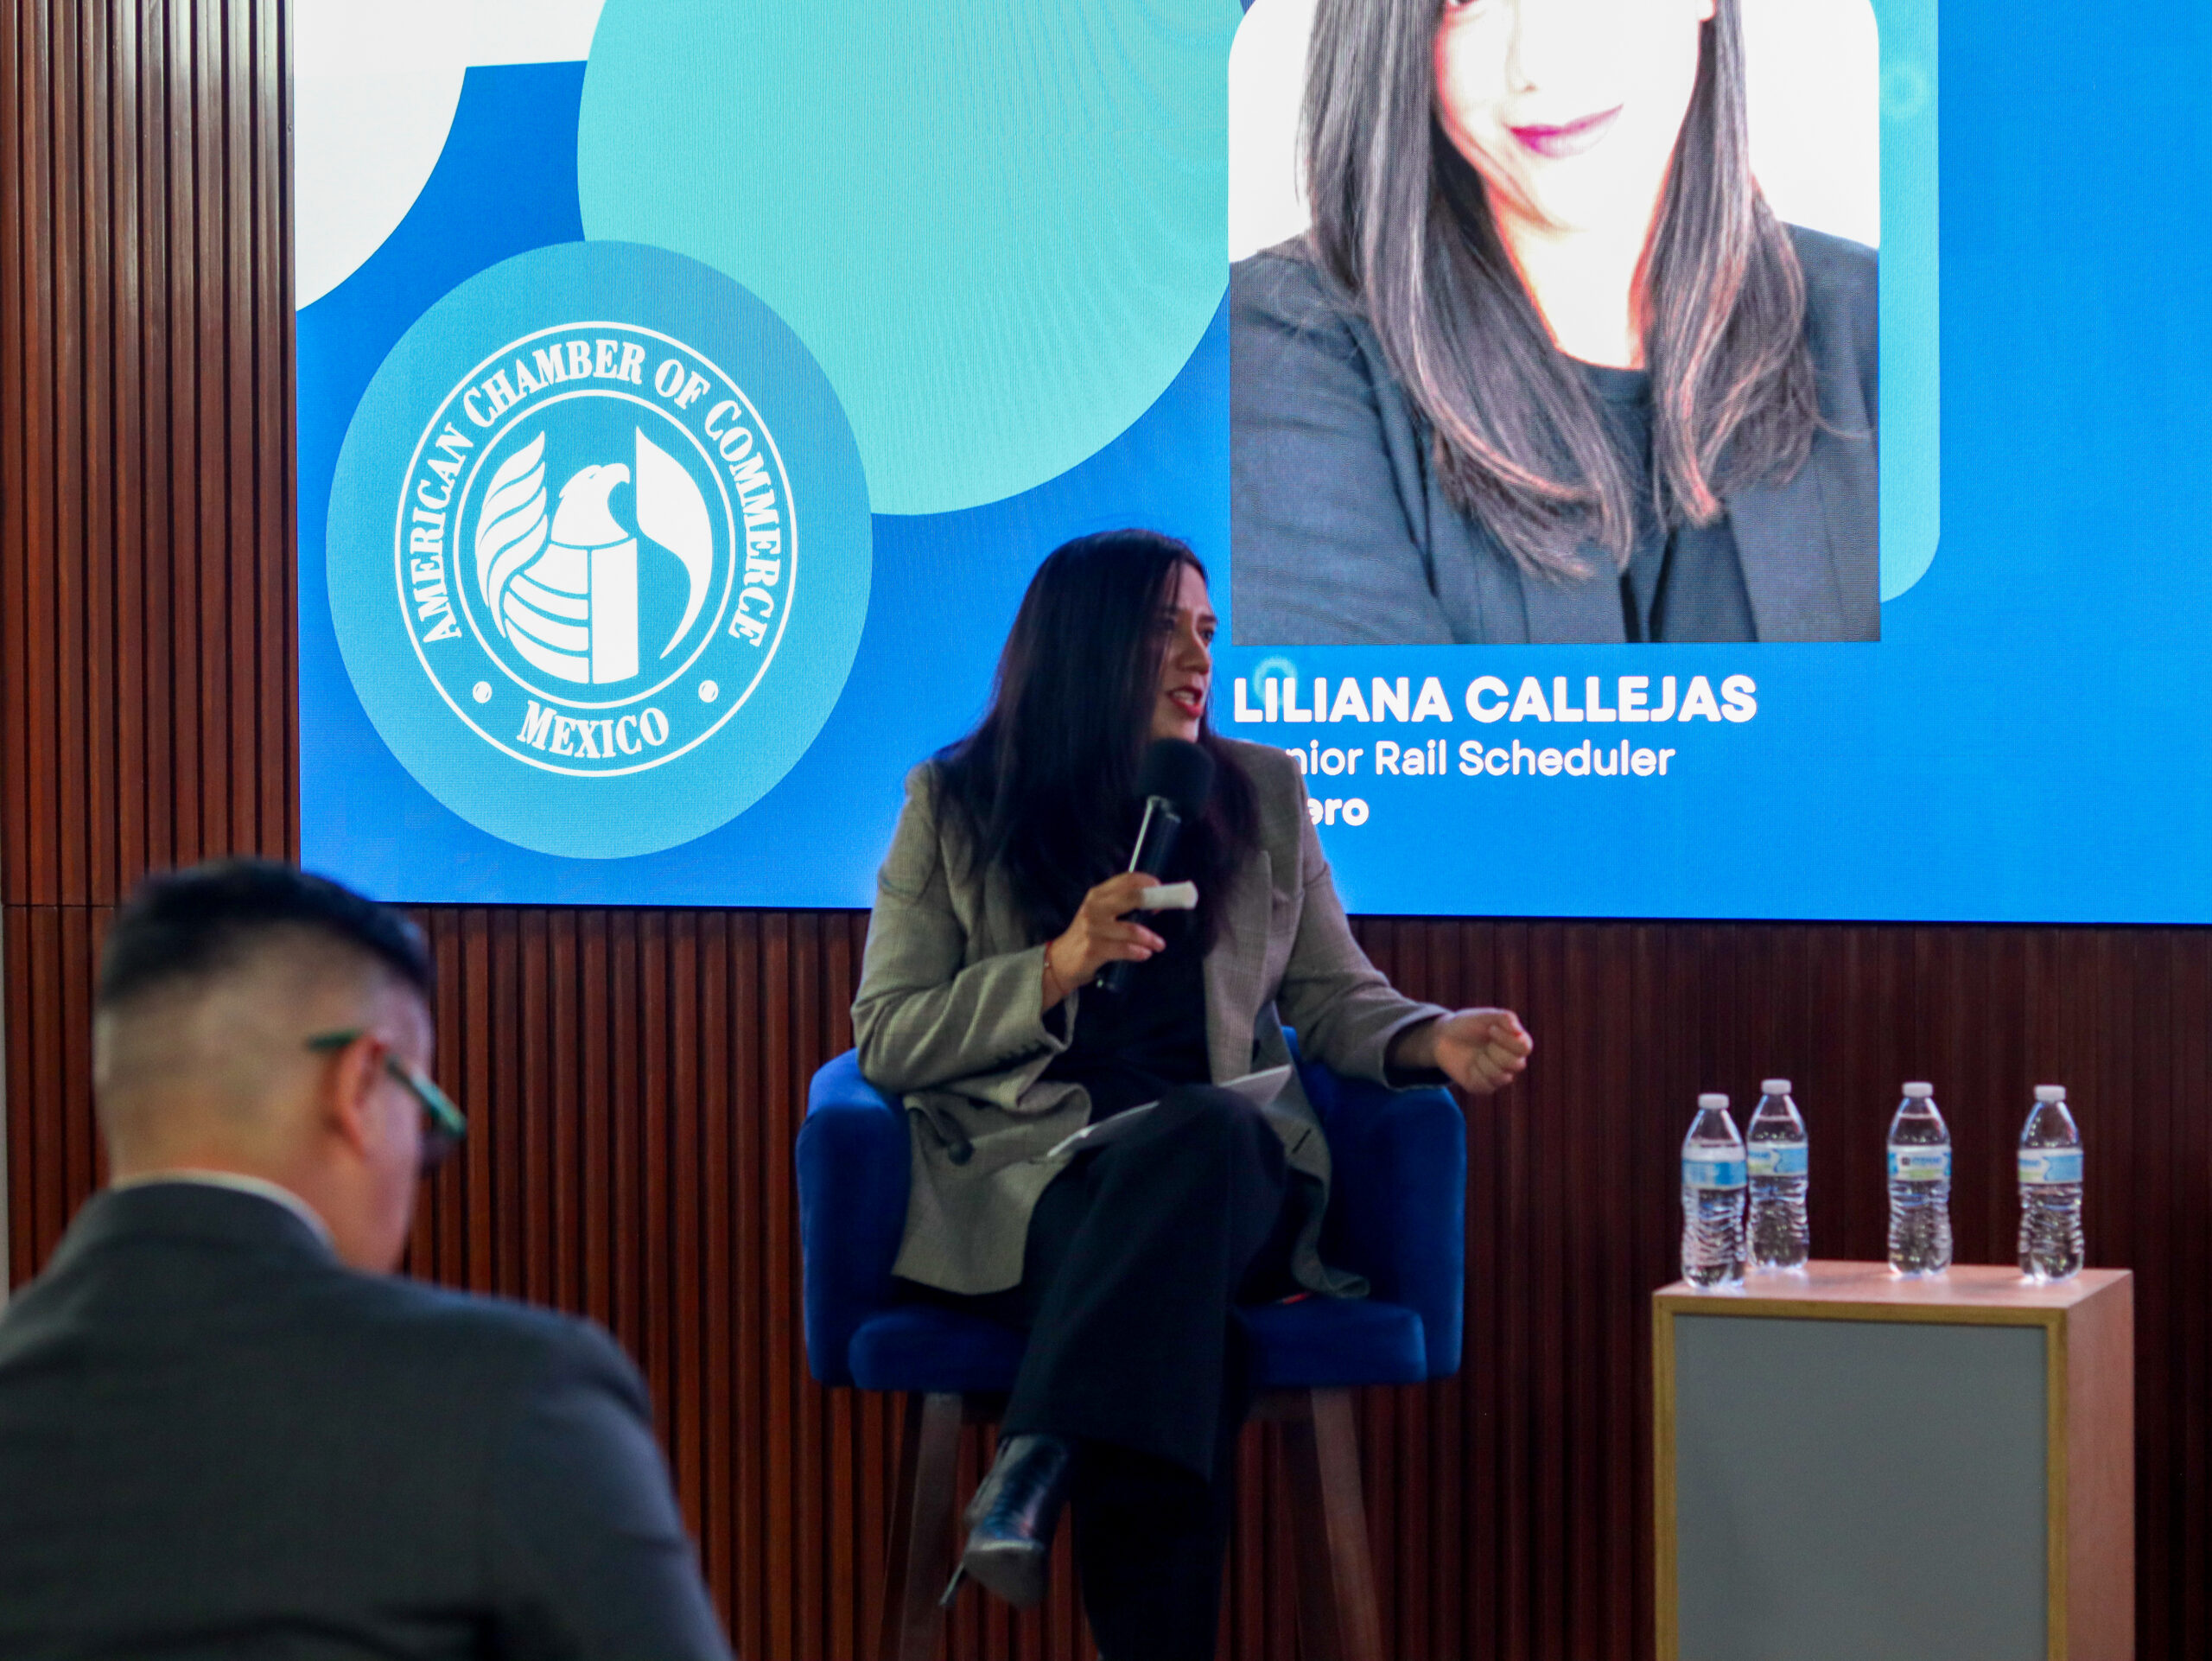
Valero México destacó que alrededor del 70% de su producto se moviliza por ferrocarril. La coordinación entre operadores y terminales especializadas resulta fundamental para garantizar la disponibilidad de combustibles y contribuir a la seguridad energética del país.

El retorno oportuno de los carros vacíos es tan relevante como el traslado de los carros cargados, pues ambos movimientos determinan la continuidad de los ciclos logísticos. En este sentido, la ampliación de la capacidad de las terminales, la disponibilidad de permisos y la previsibilidad de los tiempos de tránsito constituyen áreas de oportunidad.

Desde la perspectiva agroindustrial, ADM destacó la contribución del ferrocarril a la seguridad alimentaria de México. El transporte de grandes volúmenes de granos provenientes de Estados Unidos permite abastecer cadenas productivas esenciales, particularmente las vinculadas con la producción de proteína animal.

La disponibilidad de rutas alternativas, la modernización de equipos y la coordinación con las autoridades aduaneras y sanitarias pueden contribuir a preservar la inocuidad de los productos y fortalecer la resiliencia del abastecimiento.
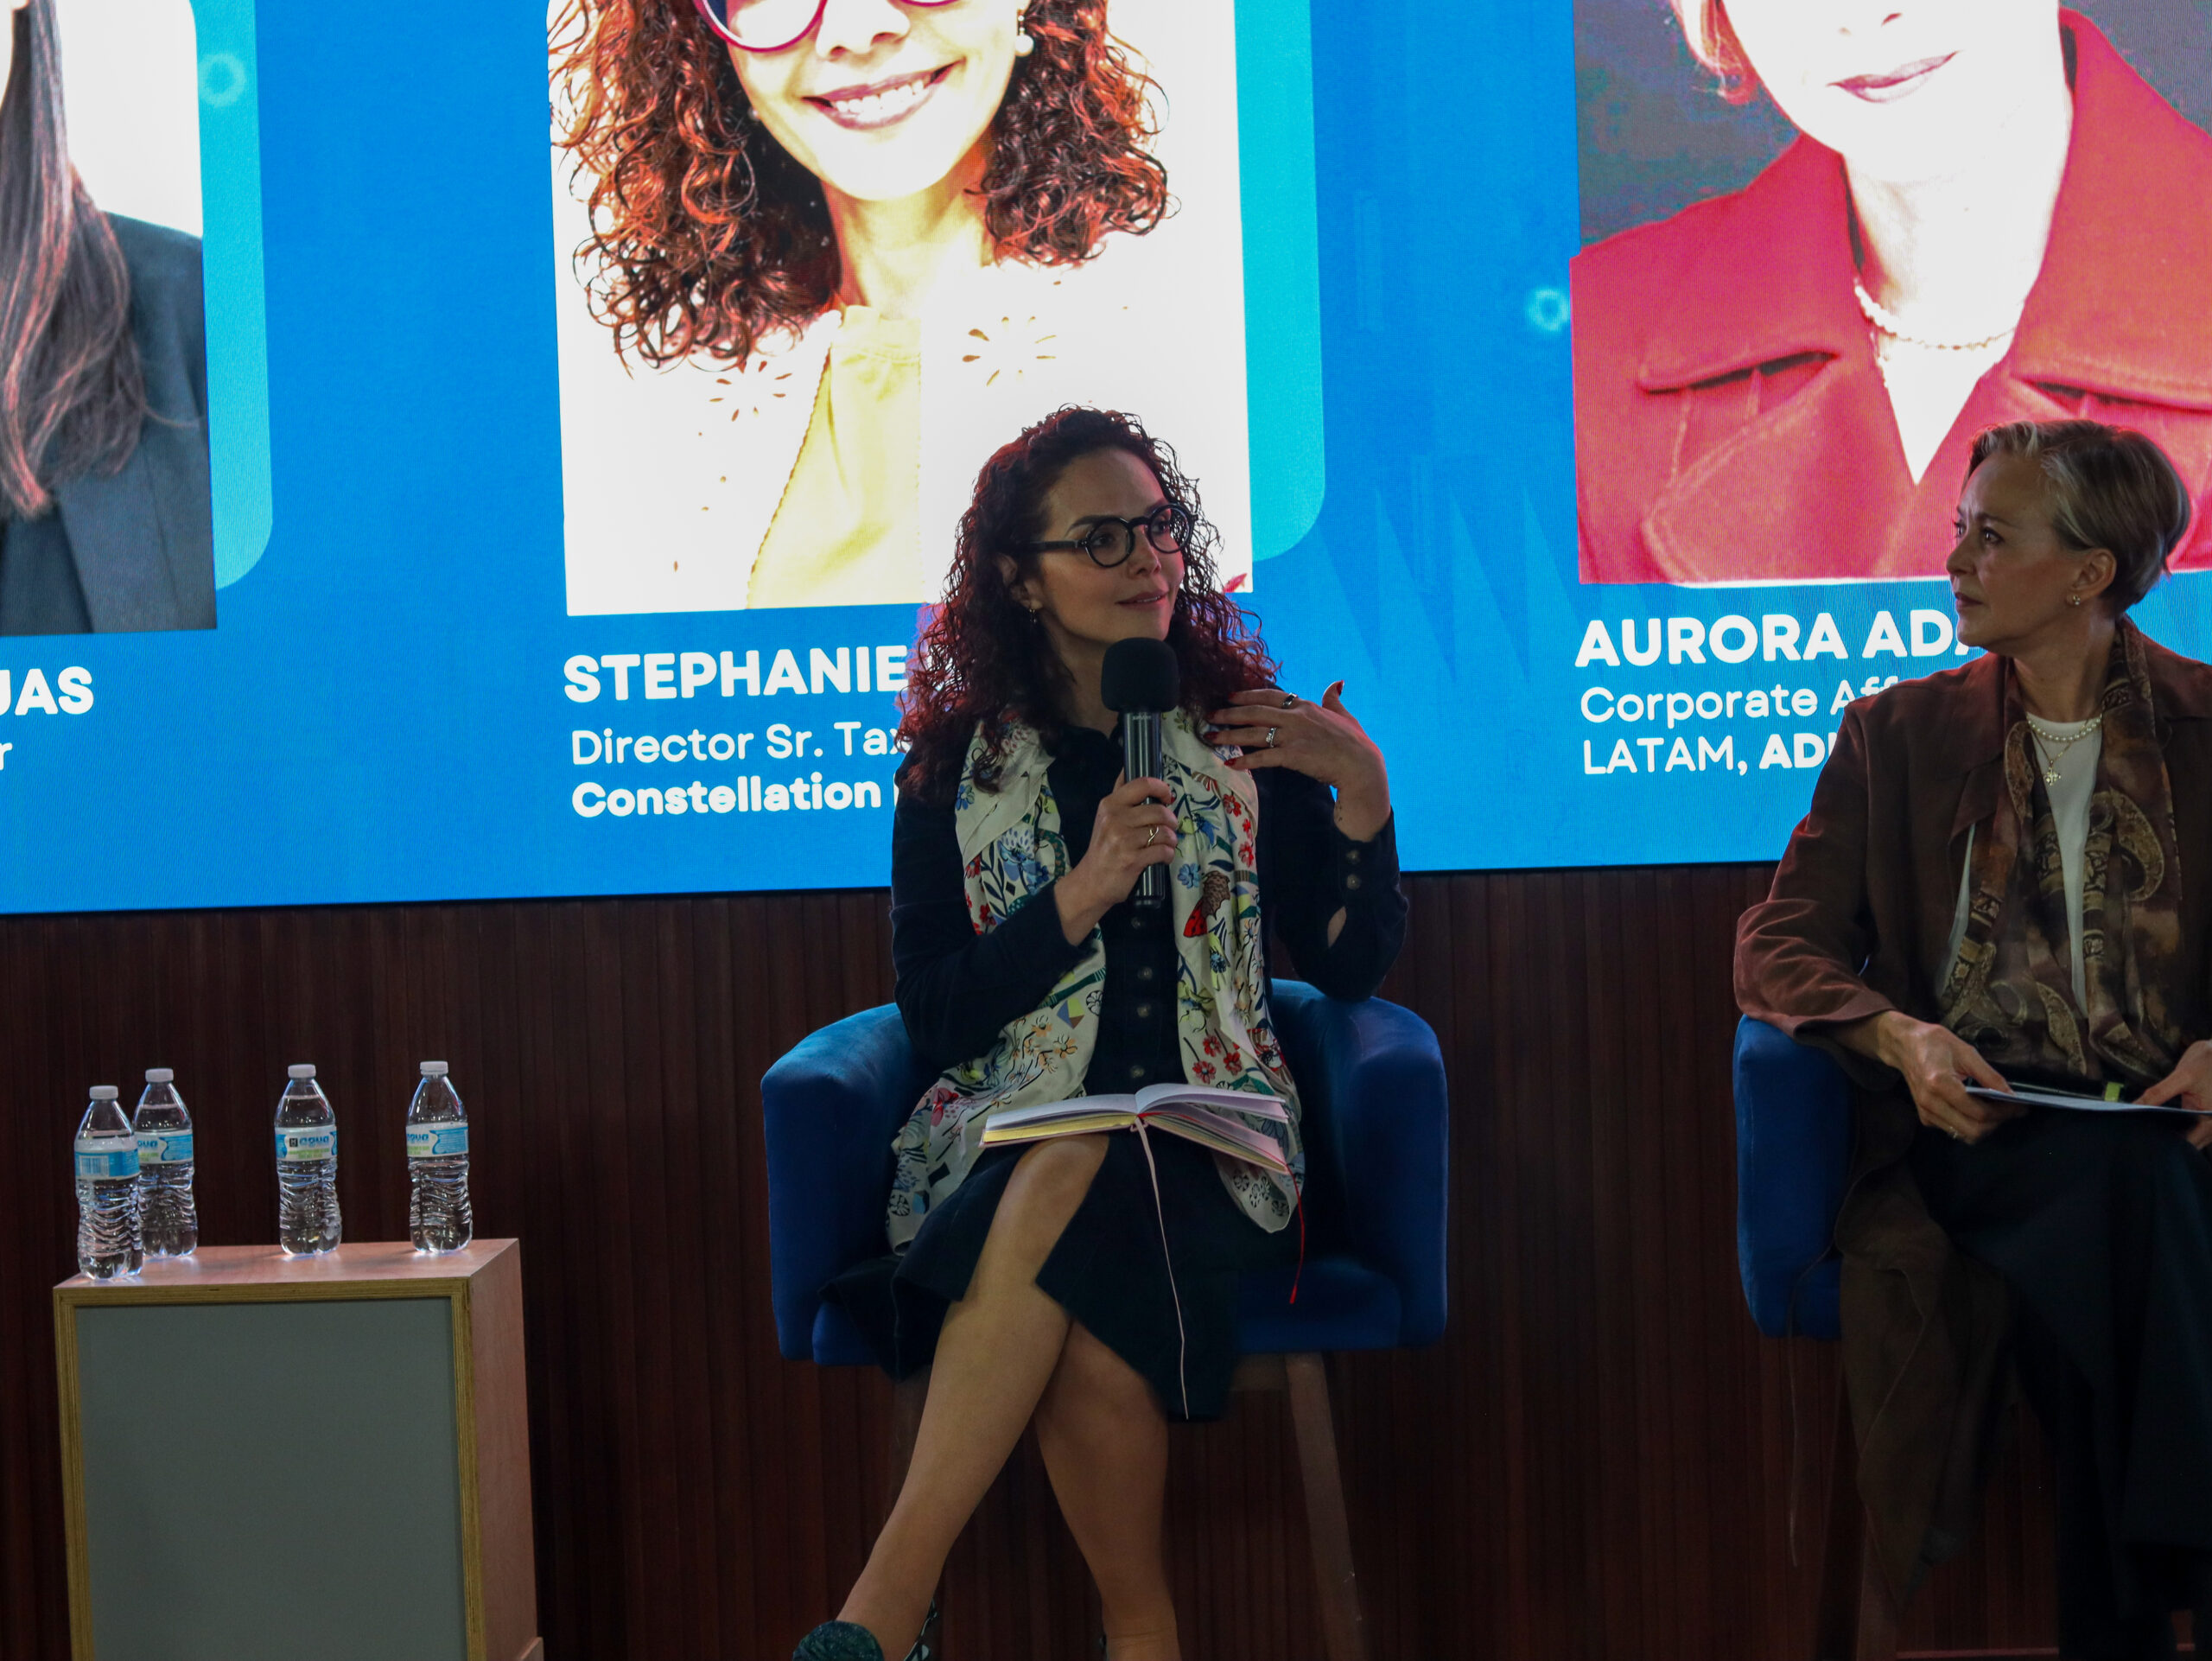
Por su parte, Constellation Brands compartió que su operación transfronteriza contempla el movimiento diario de alrededor de un millón de cajas de cerveza hacia Estados Unidos, volumen que aumenta durante las temporadas de mayor demanda.

La incorporación de nuevas rutas ferroviarias requiere considerar tres pilares: confiabilidad, infraestructura y seguridad. La previsibilidad de los tiempos de tránsito permite mejorar la planeación de la producción, la administración de inventarios y la distribución de productos terminados.

En materia de seguridad, se destacó que el cumplimiento de programas como C-TPAT y Operador Económico Autorizado (OEA) requiere la participación coordinada de los distintos actores de la cadena de suministro. Las herramientas de trazabilidad en tiempo real y el intercambio oportuno de información permiten anticipar incidencias y fortalecer la integridad de las mercancías.
PANEL 3 | Capacidad ferroviaria: Inversión, interoperabilidad y expansión

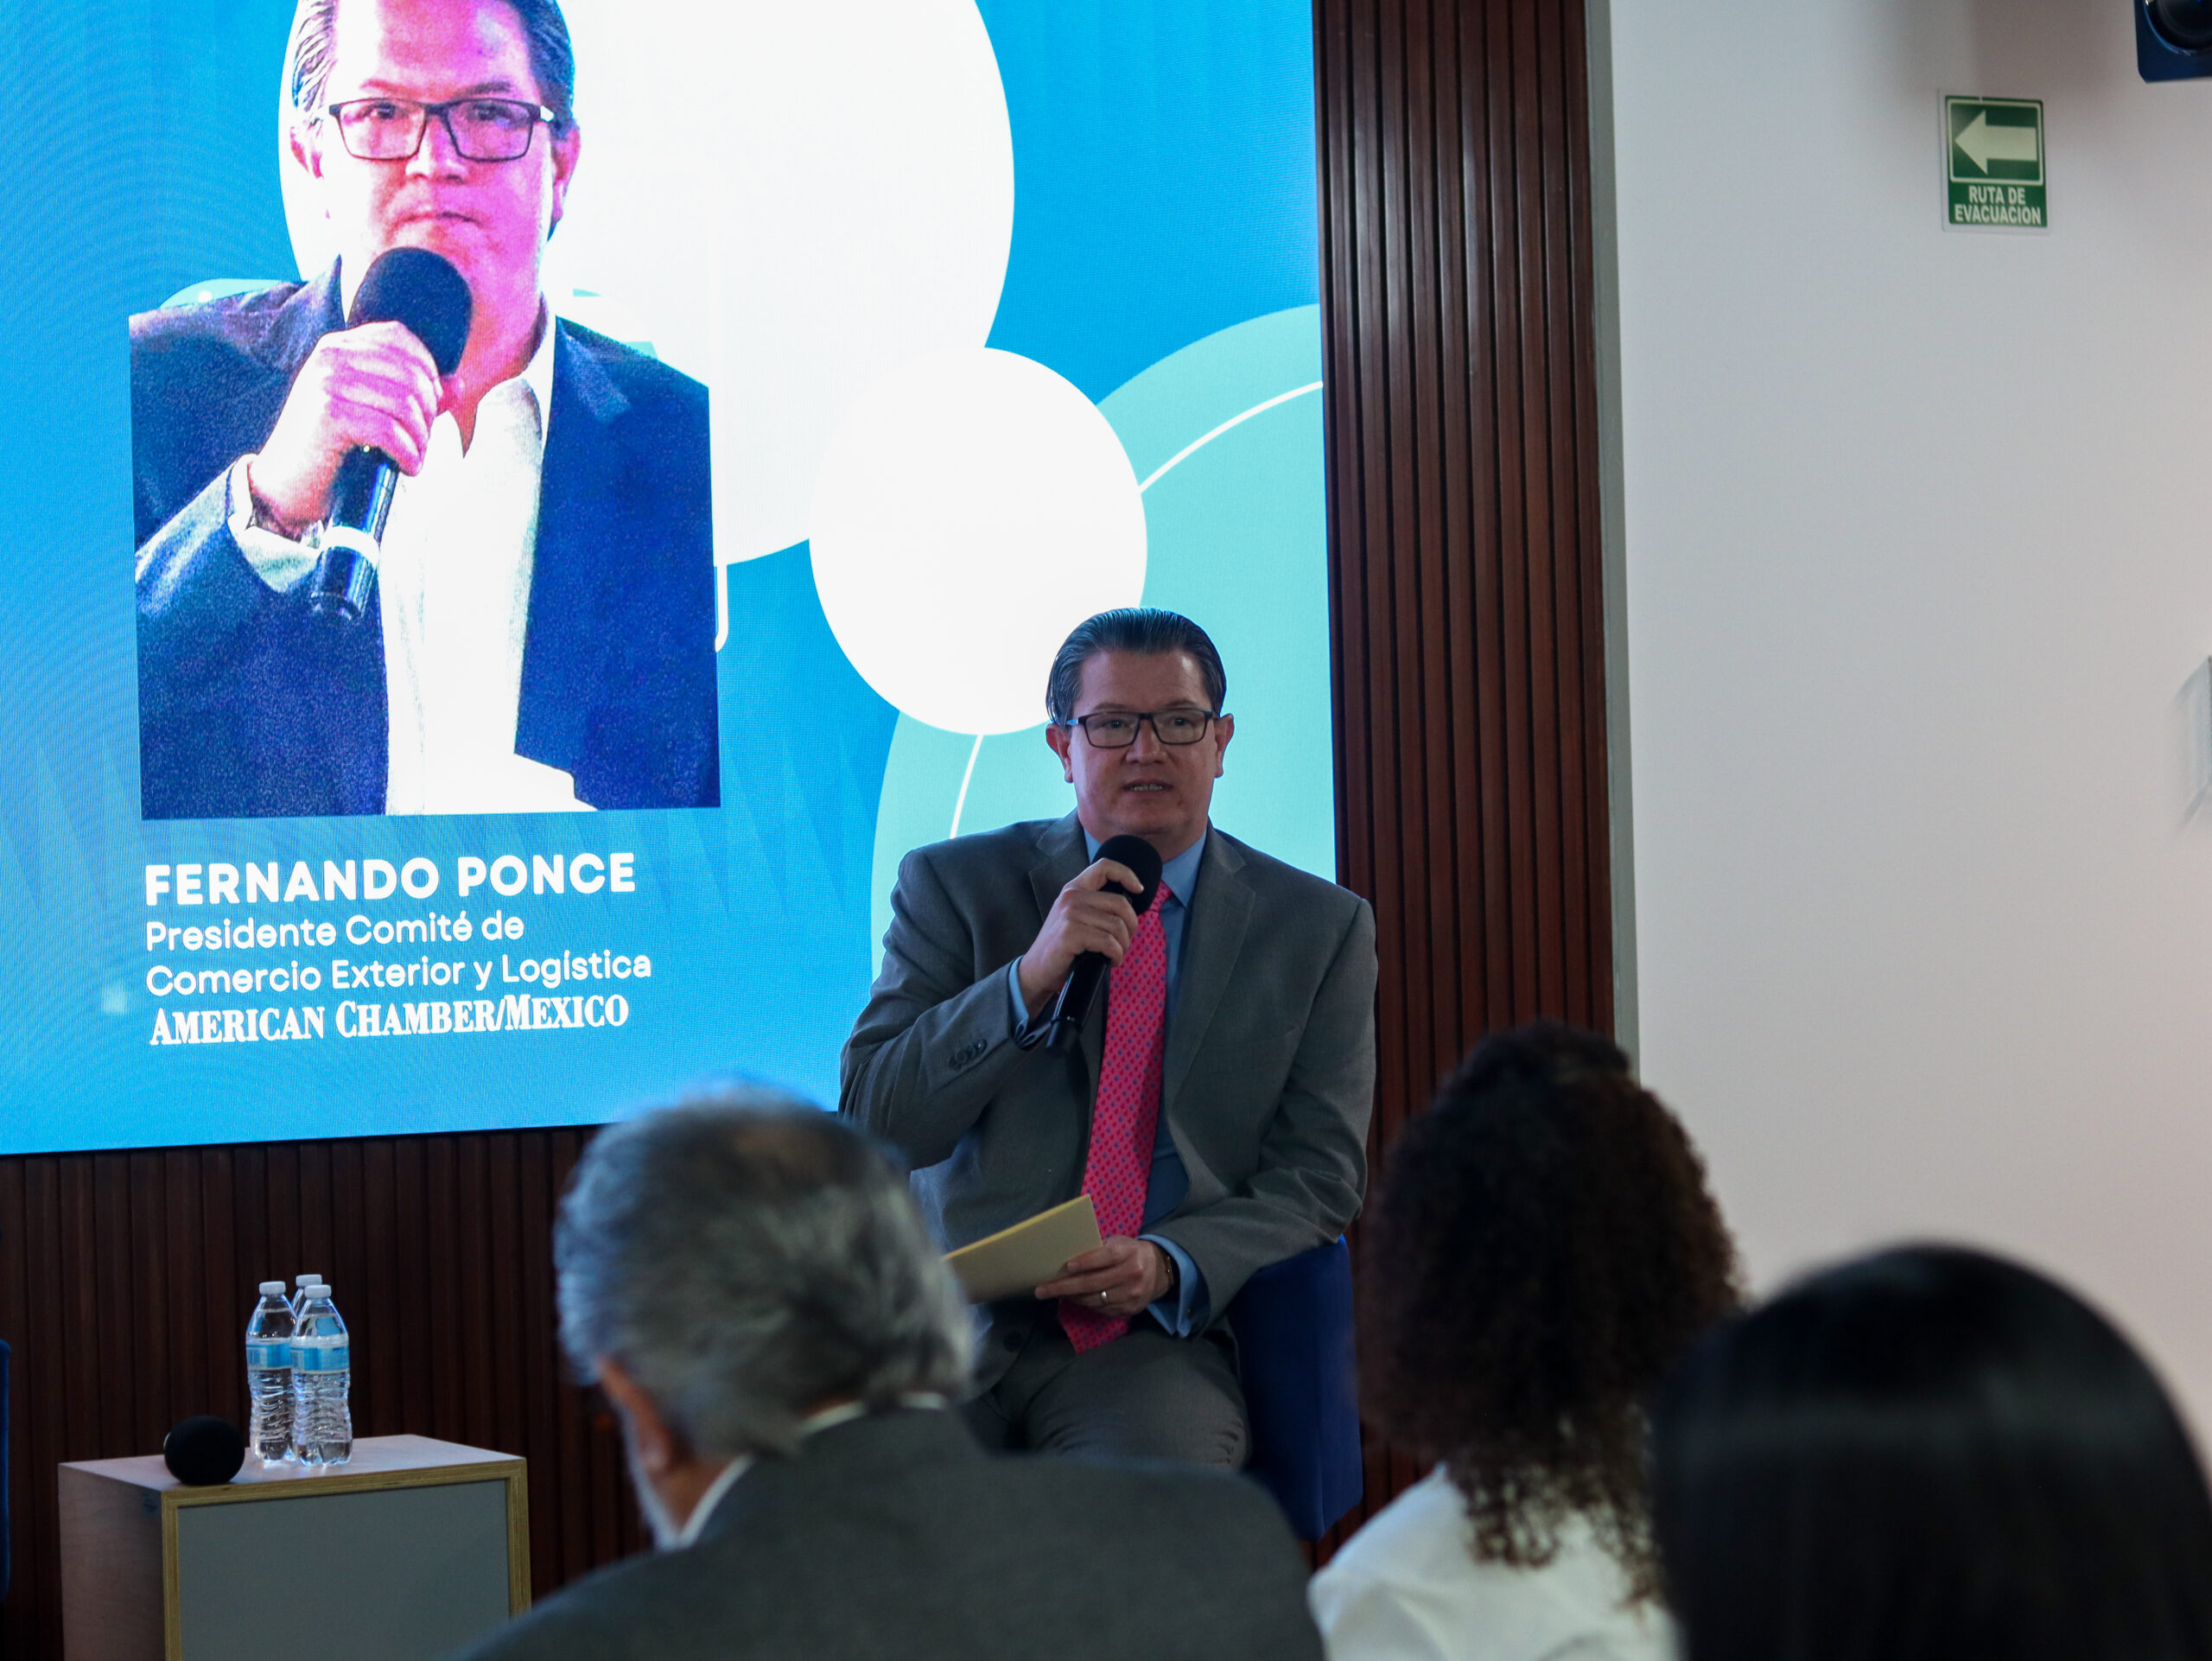
El tercer panel estuvo integrado por Linda Hernández, Gerente Senior de Ventas Intermodal de CPKC; Ashanti Mieres, Country Manager México de Union Pacific; y Francisco Fabila, Managing Director de Ferrovalle. La moderación correspondió a Fernando Ponce, Presidente del Comité de Comercio Exterior y Logística de AMCHAM.

La conversación abordó cómo las inversiones en infraestructura, la coordinación entre operadores y la incorporación de tecnología pueden ampliar la capacidad del sistema ferroviario y generar nuevas alternativas para las empresas.

CPKC destacó las ventajas de contar con una red ferroviaria que conecta directamente a México, Estados Unidos y Canadá. Entre los proyectos presentados, resaltó la ampliación a doble vía del puente ferroviario en Nuevo Laredo, con capacidad para atender entre 50 y 60 trenes diarios.

Asimismo, los esquemas de inspección de mercancías en destino, en coordinación con autoridades como ANAM y SENASICA, ofrecen oportunidades para optimizar los procesos fronterizos y facilitar el movimiento de productos agroalimentarios.
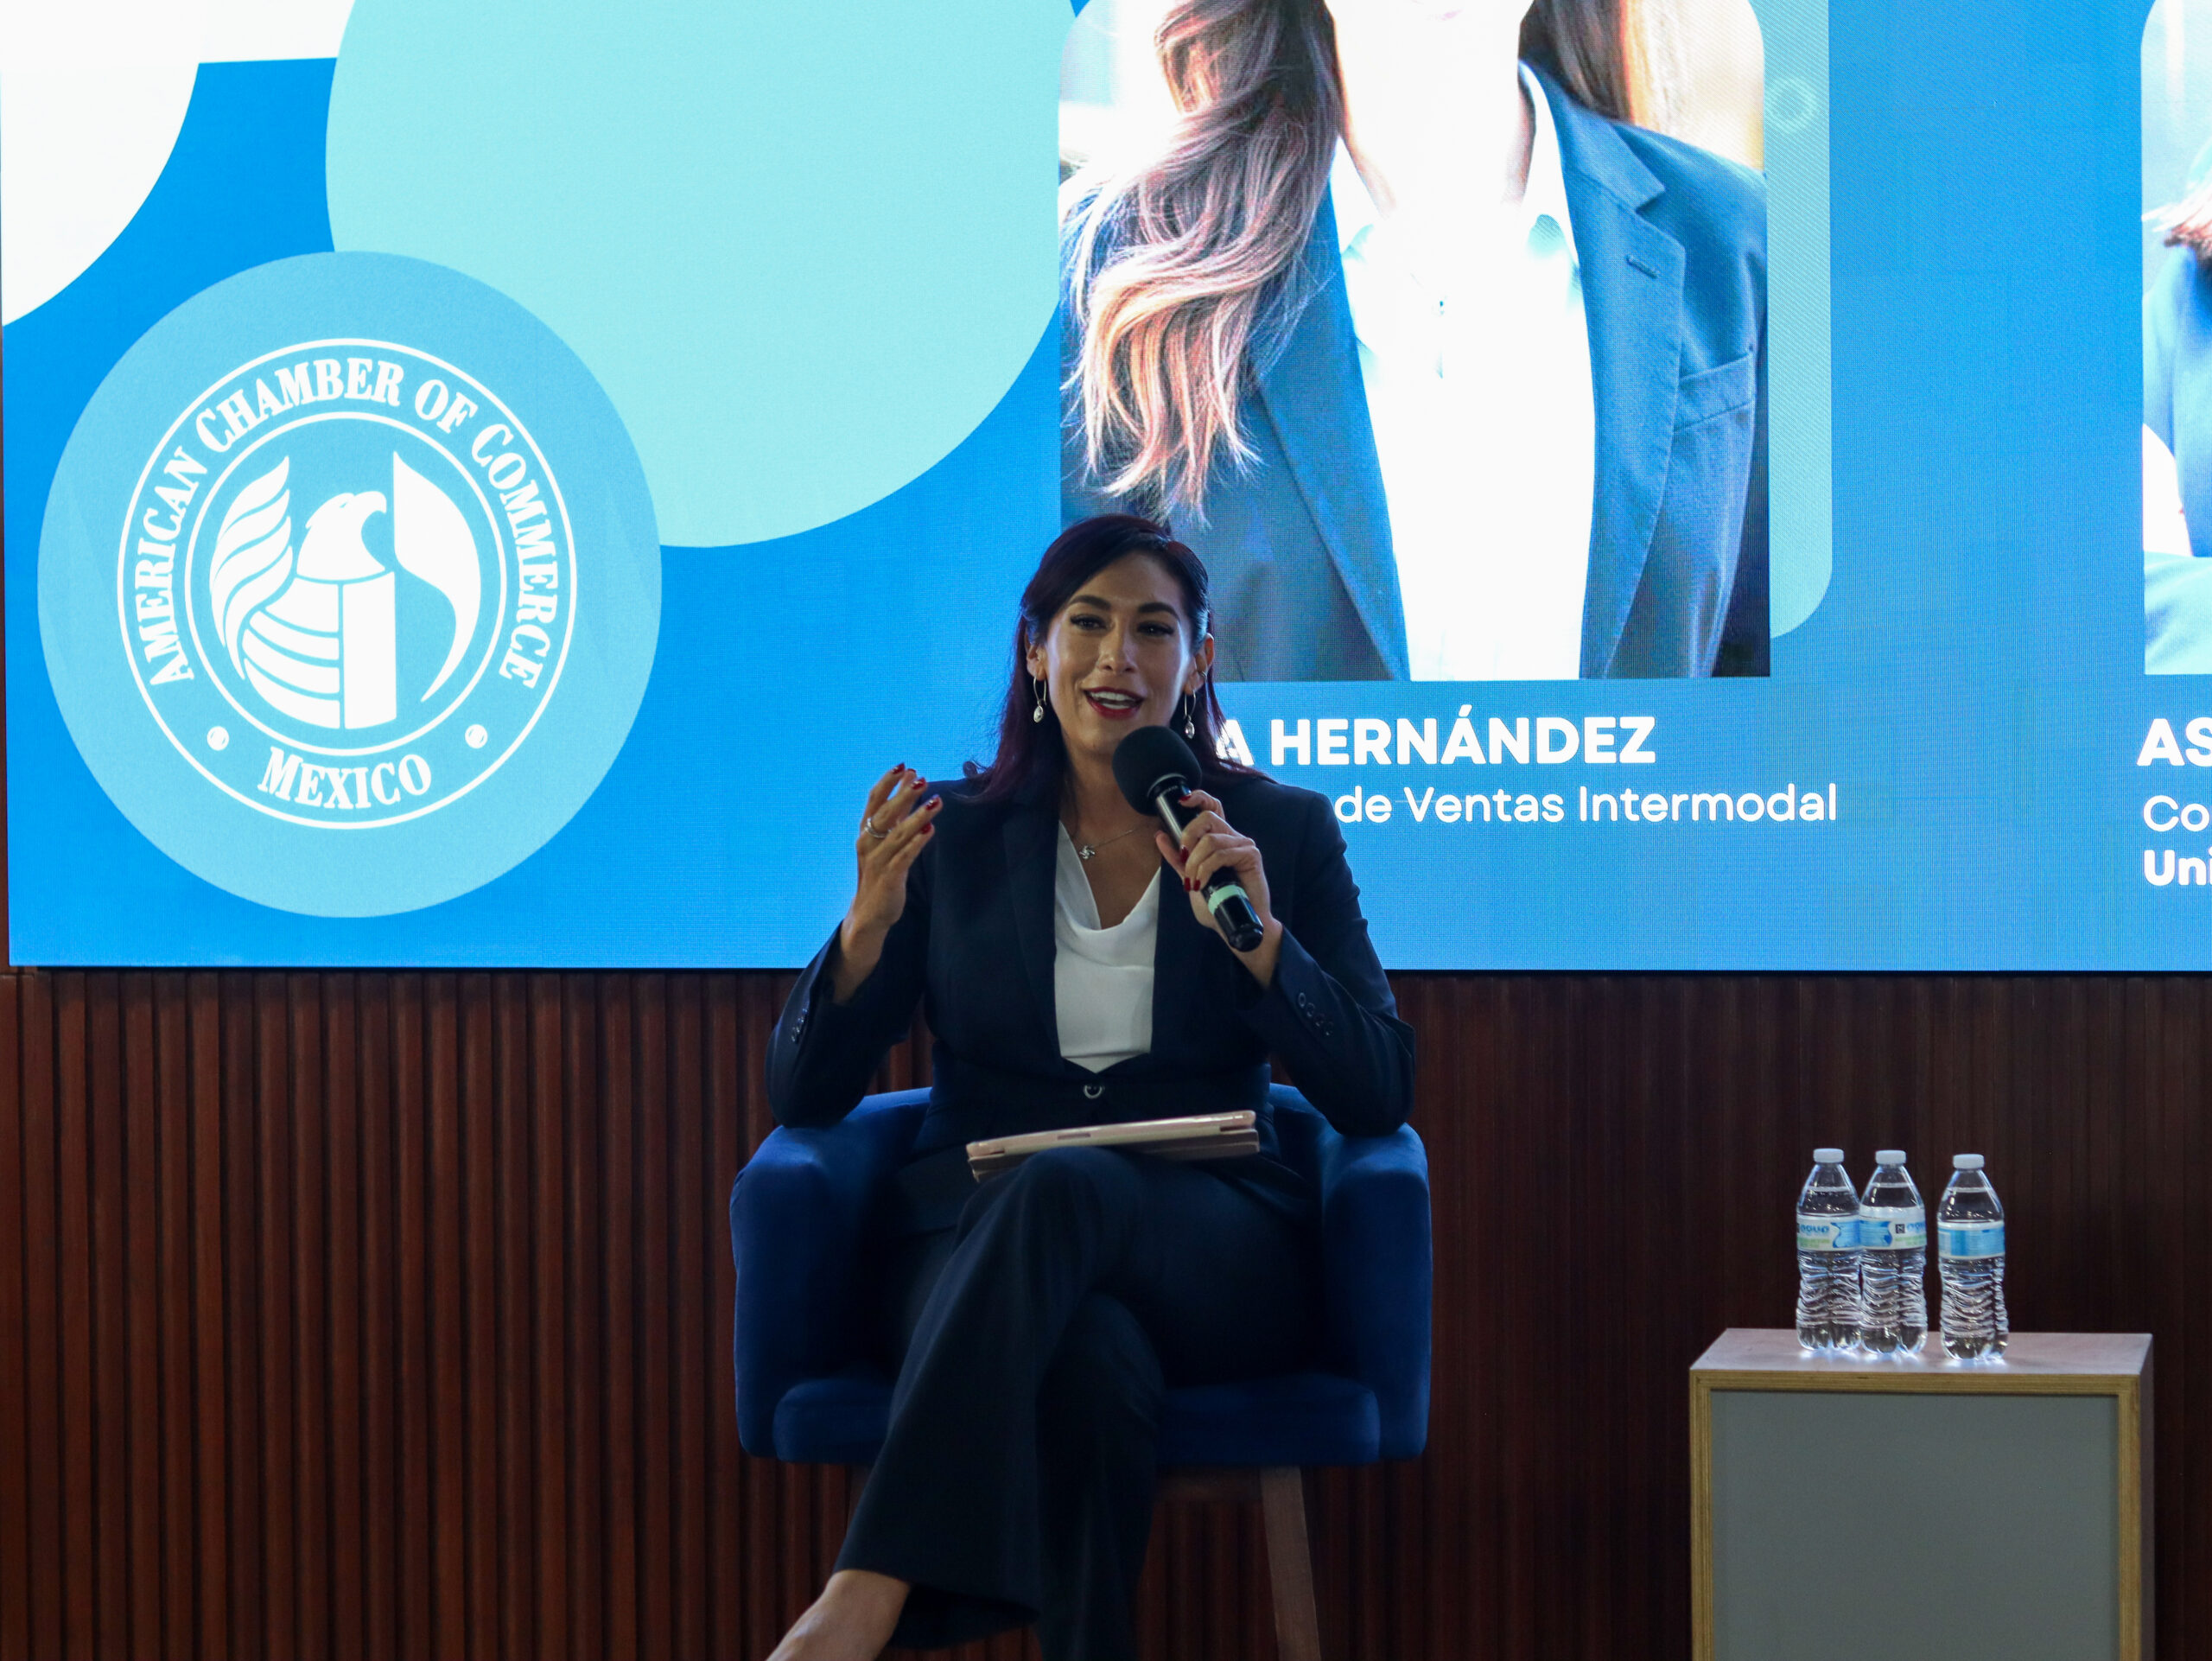
“No solo queremos conectar geografías, sino ser el vehículo que facilite nuevas oportunidades de negocio”, señaló Linda Hernández.

Union Pacific destacó la importancia de anticipar tanto el movimiento de las mercancías como la documentación necesaria para su despacho. La coordinación de ventanas de intercambio, la disponibilidad de capacidad y los esquemas de despacho previo en patios cercanos a la frontera permiten mejorar la fluidez de las operaciones.
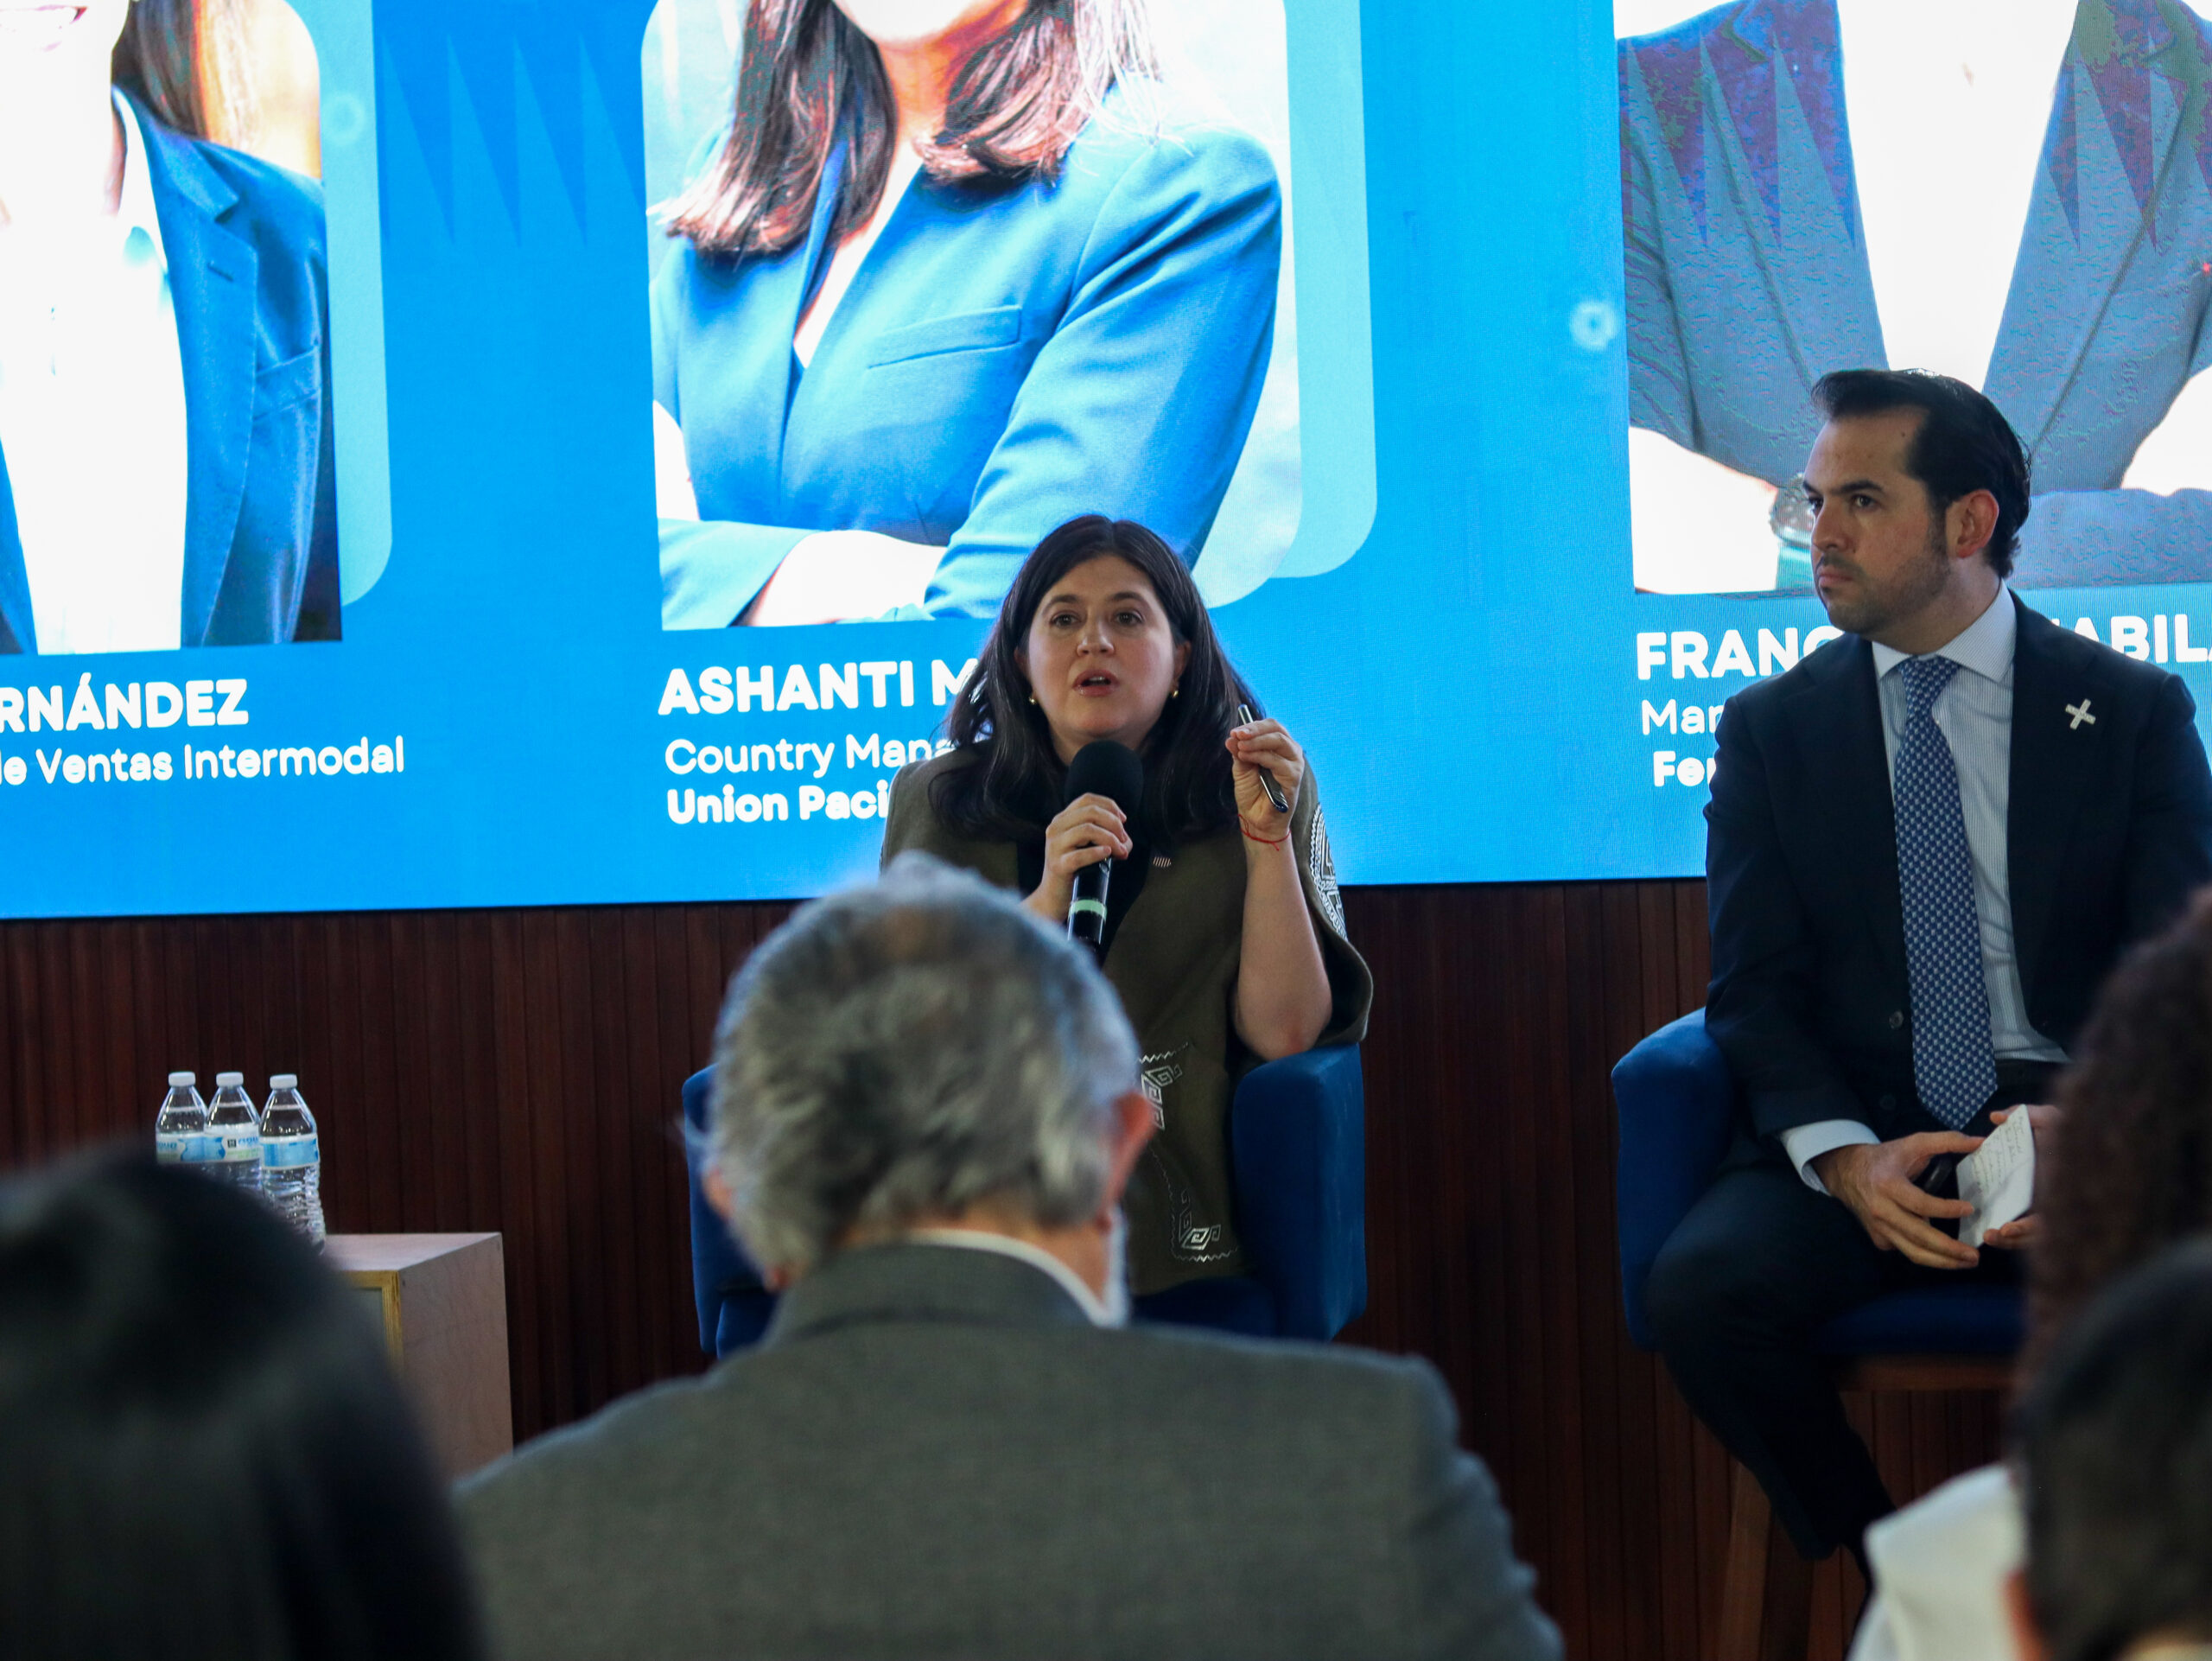
“Hay que trabajar juntos para no generar más cuellos de botella”, señaló Ashanti Mieres Cravioto.

También se abordaron las oportunidades de conectividad hacia el este de Estados Unidos que podría generar la propuesta de fusión entre Union Pacific y Norfolk Southern, sujeta a las autorizaciones regulatorias correspondientes.
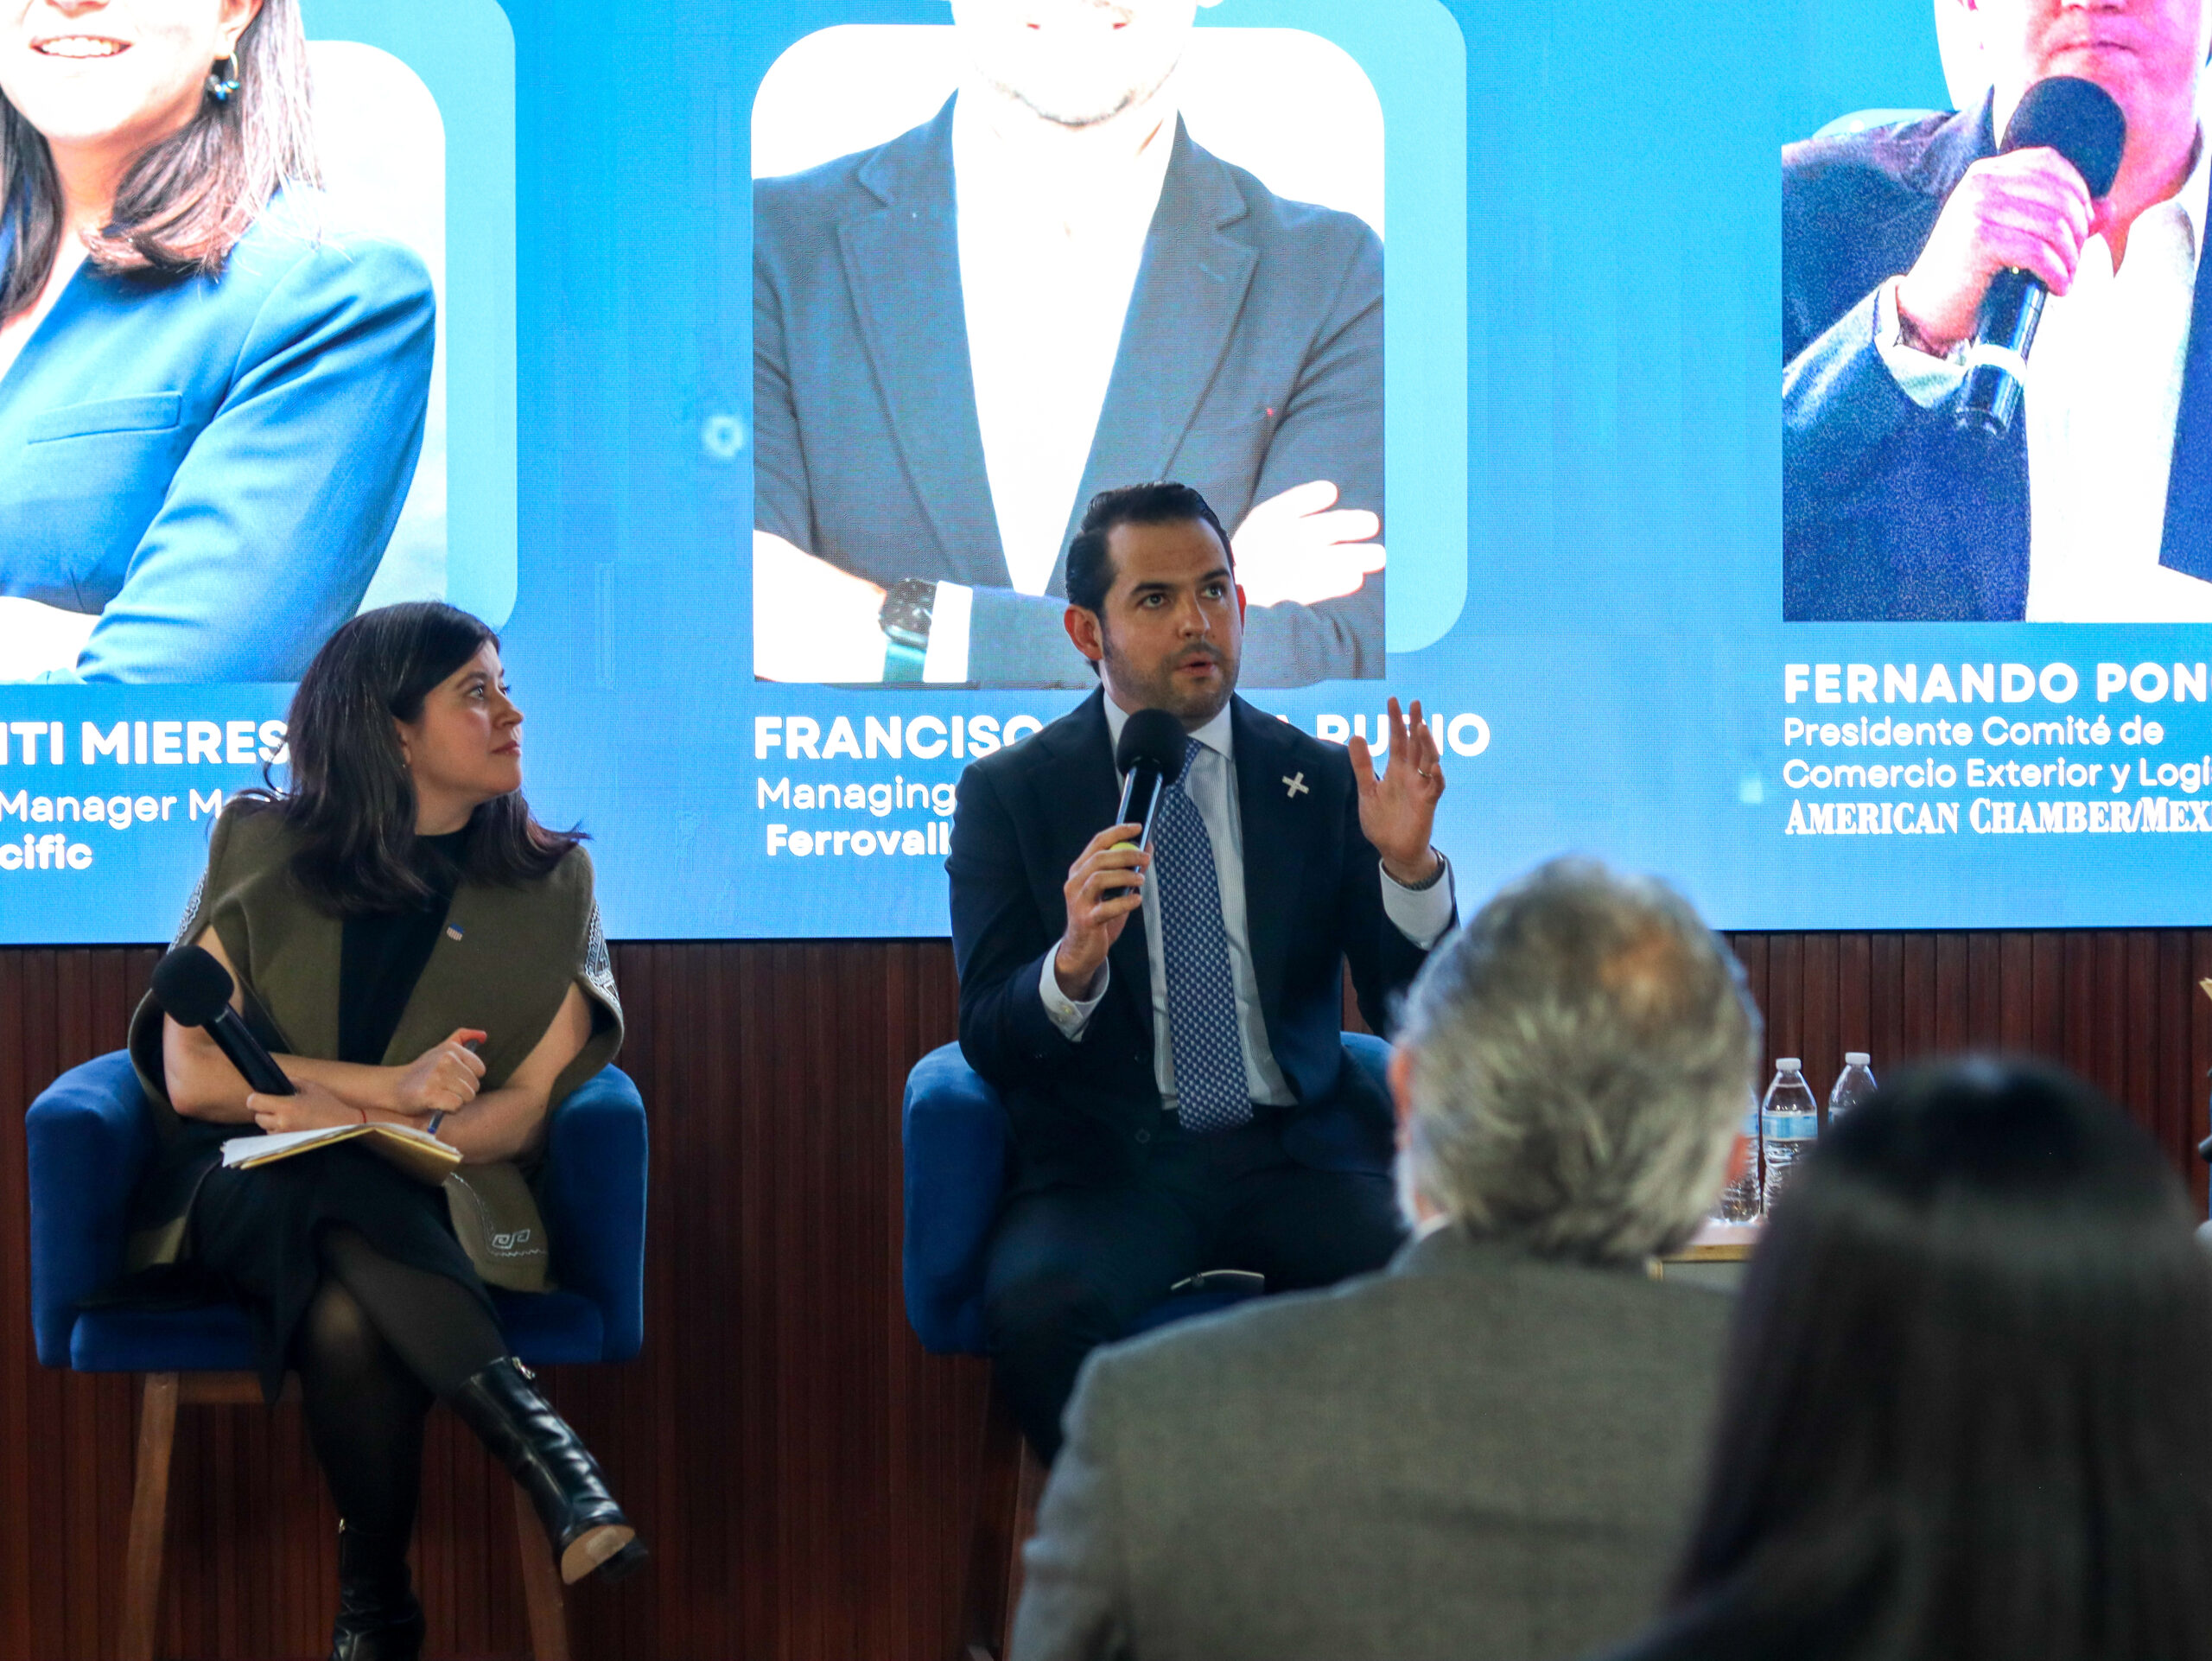
Conclusiones
A lo largo del encuentro se identificaron oportunidades de colaboración en materia de modernización aduanera, seguridad, interoperabilidad tecnológica, infraestructura y actualización regulatoria. El fortalecimiento del sistema ferroviario representa una oportunidad para impulsar la competitividad de Norteamérica. La colaboración entre autoridades, operadores y empresas usuarias será fundamental para avanzar hacia procesos logísticos más eficientes, seguros y previsibles, que faciliten el comercio y promuevan la inversión en la región.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 12 | noviembre | 2026)
REFORMA A LA AGROEXPORTACIÓN MEXICANA

Reforma a la Agroexportación Mexicana

REFORMA A LA AGROEXPORTACIÓN MEXICANA

Síntesis Ejecutiva

Comité de Comercio Exterior 17 Abril 2026

El 23 de abril de 2026, la Cámara de Diputados aprobó por unanimidad (396 votos) un paquete legislativo enviado por la presidenta Claudia Sheinbaum desde el 11 de marzo. La reforma modificó tres leyes clave para convertir el cumplimiento laboral y ambiental en un requisito para la exportación de productos agrícolas. El eje central del cambio fue la creación del Certificado Laboral para la Agroexportación, un documento digital obligatorio que las empresas deben obtener antes de cruzar cualquier mercancía agrícola por las aduanas del país.

Las tres leyes modificadas fueron:

  • Ley Orgánica de la Administración Pública Federal: La Secretaría del Trabajo (STPS) adquirió facultades para expedir certificaciones con valor aduanero.
  • Ley de Comercio Exterior (Art. 15, fracciones IV y VI): El Estado obtuvo la facultad de bloquear exportaciones cuando se detectara deforestación ilegal o violaciones laborales.
  • Ley Federal del Trabajo (nuevo Art. 283 Quater): Creó legalmente el Certificado y obligó a inscribir al 100% de los jornaleros en el IMSS, desde la siembra hasta el empaque.

El sector en números: por qué era urgente actuar

Indicador Cifra Clave Relevancia
Informalidad laboral agrícola 87% de 2.78 M de trabajadores Riesgo reputacional en EE.UU. y Europa
Deforestación por agricultura 44,766 ha/año (2001-2024) Incumplimiento potencial T-MEC caps. 23-24
Aporte de la agroindustria al PIB 9.1% (3.27 billones de pesos, T2-2025) Sector estratégico que el gobierno quiso proteger
Exportaciones de aguacate Más de US$3,500 M anuales Principal cultivo piloto del programa
Meta de formalización 200,000 jornaleros (fase 1) Arrancó en Michoacán el 1 de abril de 2026

Repercusiones identificadas

El Comité analizó cuatro grandes áreas de impacto que las empresas debieron comenzar a gestionar de inmediato:

Riesgo Impacto Operativo Probabilidad
Perecederos en frontera Agilizar los procesos aduaneros permite preservar el valor de las exportaciones perecederas, en las que incluso retrasos de 24-48 horas pueden afectar significativamente productos como berries y aguacates. Muy alta en la transición
Trazabilidad incompleta Cerrar la brecha tecnológica en PyMEs permitirá avanzar en sistemas de trazabilidad que conecten cada caja con el historial laboral y ambiental del huerto. Alta
Costos laborales + inflación Impulsar la formalización laboral es clave, pero debe ir acompañada de medidas que mitiguen su impacto, ya que puede representar aumentos de ~30% en los costos operativos sobre una base ya presionada por insumos 25% más caros. Muy alta
Embargos y multas (PAMA) Exportar sin certificado válido disparó embargos de carga y multas de 80%-120% del valor de la mercancía. Media
Responsabilidad solidaria Agentes aduanales quedaron expuestos a responsabilidades fiscales e incluso penales si despacharon sin certificación. Baja (por aversión al riesgo del gremio)

Fortalecer la alineación entre los registros laborales y los volúmenes de producción es clave: las herramientas analíticas del IMSS cruzan las exportaciones con el número de trabajadores (aprox. 8-9 por tonelada), y cualquier inconsistencia puede detener la emisión de certificados.

Propuestas y estrategias de adaptación

El Comité formuló cuatro rutas concretas para que las empresas navegaran en el nuevo entorno sin disrupciones:

Estrategia Acción Recomendada Beneficio Esperado
Auditoría de proveedores (Due Diligence) Impulsar contratos de largo plazo con cláusulas de auditoría cruzada permite profesionalizar las cadenas de suministro y reducir riesgos frente a los esquemas de compra en efectivo. Eliminar la contaminación de la cadena por el trabajo informal.
Tecnología blockchain + GPS Adoptar plataformas digitales que vinculen cada lote con el huerto de origen, la geolocalización y el historial laboral. Demostrar la trazabilidad inmutable ante la aduana en segundos.
Inscripción anticipada a VELAVO y PAST Registrar voluntariamente a las empacadoras y a los centros de trabajo en los programas de verificación laboral antes de que llegue una inspección. Corregir discrepancias patronales sin presión de carga varada.
Cabildeo: Afirmativa Ficta a 72 horas Establecer un esquema de aprobación automática tras 72 horas en caso de fallas en la plataforma gubernamental del Estado brindaría mayor certeza y continuidad operativa. Proteger al sector frente a pérdidas por fallas tecnológicas.

Conclusión del Comité

Lejos de representar una disrupción, la reforma posiciona a México de forma proactiva frente a exigencias globales, incluyendo la revisión del T-MEC y la regulación europea, y fortalece el cumplimiento de estándares y protege su acceso a mercados clave.

El mensaje central fue claro: hoy, la viabilidad del negocio agroexportador está en la trazabilidad. Acreditar, con información confiable, el cumplimiento laboral y la protección ambiental se vuelve un requisito clave para acceder y mantenerse en los mercados internacionales.

Comité de Comercio Exterior Sesión 17- Abril – 2026

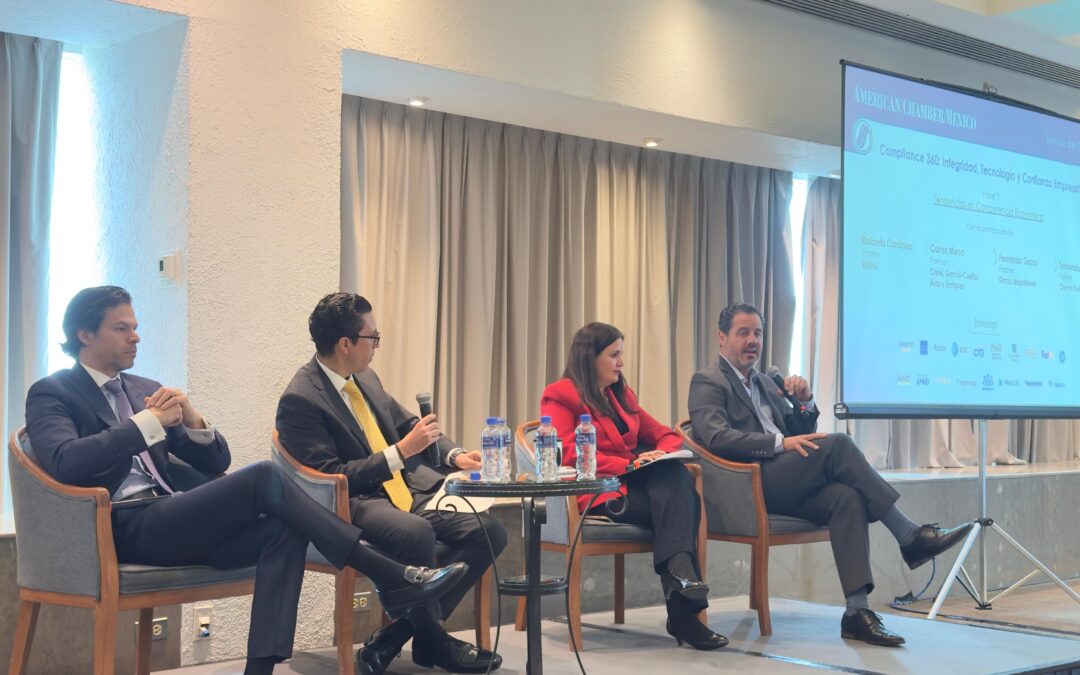
Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Los riesgos empresariales rara vez permanecen dentro de una sola área. Una inconsistencia documental puede revelar un problema logístico; una relación comercial puede generar exposición frente a regímenes de sanciones; y una negociación corporativa puede convertirse en un riesgo de competencia económica antes de concluir.

Esta visión integral orientó la segunda jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”. Después de abordar la inteligencia artificial, la protección de datos, la ciberseguridad y la confianza empresarial durante el primer día, la jornada del 24 de septiembre analizó la gestión de terceros, las designaciones de Organizaciones Terroristas Extranjeras y las nuevas tendencias en competencia económica.

Los tres paneles coincidieron en que un programa efectivo no es aquel que aparenta eliminar todos los riesgos, sino el que permite identificarlos, comunicarlos y atenderlos antes de que se conviertan en una crisis.

PANEL 1 | Del contrato inicial al monitoreo continuo de terceros

El primer panel reunió a Adriana Romo, Trade Compliance Officer de UPS, e Iván Szymanski, Partner, Head of Corporate, Antitrust and Compliance de VTZ, bajo la moderación de Gerardo Arana, Gerente Nacional de Asuntos Públicos de AMCHAM.

Las cadenas de suministro dependen de clientes, proveedores, transportistas, agentes aduanales, autoridades y otros prestadores de servicios. Esta interdependencia permite mantener la velocidad de las operaciones, pero amplía los puntos en los que puede surgir un riesgo operativo, reputacional o de integridad.

La firma de un contrato o la evaluación inicial de un proveedor ya no ofrecen protección suficiente. La propiedad, actividades, relaciones y exposición de un tercero pueden cambiar, por lo que la debida diligencia debe pasar de una fotografía inicial a un proceso de monitoreo continuo.

Las certificaciones como OEA o CTPAT constituyen referencias útiles, pero no sustituyen el conocimiento directo del proveedor. La empresa también necesita comprender cómo opera, qué cultura de integridad mantiene y si sus prácticas son compatibles con las propias.

El nivel de revisión debe ser proporcional al riesgo. Un proveedor de artículos administrativos no exige necesariamente el mismo escrutinio que un agente aduanal en contacto con autoridades o un transportista responsable de mercancías sensibles. Los cambios repentinos en instrucciones, operaciones inusualmente urgentes, rutas distintas a las habituales o la falta de apertura para explicar una inconsistencia pueden justificar una revisión adicional.

La sesión también destacó los riesgos generados por los silos internos. Compras, logística, ventas y comercio exterior pueden poseer información relevante sobre un mismo proveedor sin compartirla. Una empresa puede contar con la información necesaria para anticipar un riesgo y, aun así, no actuar porque esa información permanece fragmentada.

Los programas de cumplimiento deben responder al tamaño, operación y recursos de cada organización. Copiar las políticas de una multinacional o abrir una línea de denuncia sin definir quién la atenderá puede producir una apariencia de cumplimiento sin modificar las prácticas. Esta proporcionalidad también debe considerarse cuando las grandes empresas establecen requisitos para proveedores de menor tamaño.

El compliance debe funcionar como un facilitador del negocio: suficientemente riguroso para proteger la operación y lo bastante cercano para comprender cómo funciona.

PANEL 2 | Designaciones FTO y exposición empresarial

El segundo panel contó con la participación de Alberto Lascurain, Transactional and Compliance Attorney de Holland & Knight, y Enrique Riquelme, Counsel de Von Wobeser y Sierra. La conversación fue moderada por Mare Chevez, Senior Manager Compliance de Invenergy.

Las designaciones de organizaciones criminales como Organizaciones Terroristas Extranjeras —FTO, por sus siglas en inglés— modificaron el análisis de riesgos para las empresas con operaciones o vínculos con Estados Unidos. Conductas que antes podían analizarse únicamente desde la perspectiva de corrupción, lavado de dinero o delincuencia organizada ahora requieren considerar también sus posibles implicaciones bajo el marco estadounidense.

La aplicación extraterritorial de ciertas disposiciones puede afectar a empresas que operan en México, particularmente cuando utilizan el sistema financiero estadounidense, mantienen relaciones con compañías de ese país o participan en cadenas internacionales. Al mismo tiempo, los vínculos con organizaciones criminales pueden generar consecuencias conforme al derecho mexicano.

Esta superposición obliga a coordinar el análisis jurídico y de cumplimiento en ambas jurisdicciones. Una estrategia fragmentada puede dejar vacíos en la gestión del riesgo y en la documentación de las decisiones.

La debida diligencia constituye la primera línea de prevención, pero no debe limitarse a buscar el nombre de una empresa en listas restrictivas. También requiere identificar accionistas, administradores y beneficiarios finales, y considerar las reglas aplicables a entidades propiedad de personas sancionadas.

Asimismo, deben revisarse elementos operativos: si el domicilio corresponde con la actividad declarada, si existe infraestructura para prestar el servicio, si la empresa cuenta con presencia comercial verificable y si sus directivos pueden identificarse. Ningún indicador demuestra por sí solo una irregularidad, pero la acumulación de inconsistencias puede justificar controles reforzados.

El riesgo también varía por sector y ubicación. Actividades como transporte, comercio exterior e hidrocarburos, especialmente en regiones expuestas a extorsión o control territorial, pueden requerir mayor supervisión. El área de compras ocupa una posición estratégica para detectar intermediarios injustificados, modificaciones en instrucciones de pago o fraccionamientos inusuales.

No siempre será posible eliminar por completo la exposición, particularmente en comunidades remotas o con pocos proveedores disponibles. En estos casos, la empresa debe demostrar que identificó el riesgo, evaluó alternativas, adoptó medidas razonables y documentó el proceso. La documentación no sustituye al cumplimiento, pero permite acreditar que la organización actuó de buena fe y aplicó sus controles.

Los programas deben actualizarse frente a las nuevas modalidades delictivas. Además de capacitaciones, pueden realizarse simulacros inspirados en ejercicios de red teaming para evaluar cómo reaccionarían los colaboradores ante una extorsión, una solicitud de pago irregular o un incidente de ransomware.

La respuesta requiere la participación coordinada de legal, compliance, compras, finanzas, seguridad y personal en campo. Quienes conocen la operación pueden identificar señales que no aparecen en bases de datos ni cuestionarios corporativos.

PANEL 3 | Competencia económica como función preventiva

El tercer panel estuvo integrado por Fernanda Garza Magdaleno, Partner de Garza Magdaleno; Carlos Mena, Partner de Creel, García-Cuéllar, Aiza y Enríquez; y Fernando González, Partner de Chevez Ruiz Zamarripa. La moderación correspondió a Roberto Cardona, Partner de KPMG.

La conversación analizó los cambios recientes en la legislación y la transición de la COFECE hacia la Comisión Nacional Antimonopolio. Aunque todavía es pronto para evaluar plenamente el nuevo diseño institucional, las modificaciones a umbrales, plazos y sanciones exigen fortalecer los mecanismos preventivos.

El riesgo de competencia económica puede originarse en conversaciones con competidores, cláusulas contractuales, políticas de precios o negociaciones para una adquisición. Las empresas también deben atender cuidadosamente los requerimientos de información: ser identificadas como “terceros” en una investigación no necesariamente significa que se encuentren fuera del objeto del procedimiento.

En fusiones y adquisiciones, el análisis de competencia debe comenzar desde las primeras etapas. Incluso las operaciones que no requieren notificación pueden ser revisadas posteriormente si generan preocupaciones sobre sus efectos en el mercado. Por ello, no basta con comprobar los umbrales económicos; también deben evaluarse los traslapes entre actividades y la posible concentración.

Otro riesgo surge cuando las empresas comienzan a coordinarse antes de recibir la autorización correspondiente. Compartir información sensible, modificar estructuras o adoptar decisiones comerciales conjuntas puede interpretarse como una integración anticipada o gun jumping.

Los procesos de due diligence deben proteger la información competitiva. Los clean teams permiten limitar el acceso a precios, márgenes, listas de clientes y estrategias comerciales, reservándolos a equipos o asesores autorizados. Estos mecanismos deben establecerse desde el inicio y quedar documentados.

La prevención tampoco termina en las transacciones. Los contratos vigentes pueden contener exclusividades, restricciones territoriales, ventas atadas o esquemas de descuentos que requieran un nuevo análisis. Asimismo, los equipos comerciales necesitan capacitación para reconocer qué información no deben intercambiar con competidores, incluso en encuentros informales o actividades gremiales.

Un programa de competencia económica debe mantenerse activo mediante capacitación, revisión de acuerdos, auditorías y protocolos para responder a visitas de verificación. El momento para atender el riesgo no es cuando llega un requerimiento de la autoridad, sino cuando se diseña la operación, se negocia el contrato o se toma la decisión comercial.

La segunda jornada de Compliance 360 confirmó que la gestión de terceros, las designaciones FTO y la competencia económica comparten una misma necesidad: transformar el cumplimiento documental en una capacidad permanente de prevención y respuesta.

A lo largo de los dos días, las conversaciones mostraron que los riesgos legales, tecnológicos, operativos y reputacionales están cada vez más conectados. Para AMERICAN CHAMBER/MEXICO, estos espacios permiten compartir experiencias y contribuir al desarrollo de programas de integridad adaptables, coordinados y cercanos a la operación.

La resiliencia empresarial comienza cuando la información circula, las responsabilidades están claras y el compliance participa antes de que el riesgo se materialice.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 24 | septiembre | 2026

Día 1 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Día 1 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

La inteligencia artificial puede analizar grandes volúmenes de información, identificar patrones y automatizar procesos que antes requerían horas de trabajo. Sin embargo, su capacidad para generar resultados no garantiza que estos sean correctos, justos o consistentes con los valores de una organización. La tecnología puede fortalecer los programas de cumplimiento, pero también amplificar riesgos cuando se implementa sin objetivos claros, controles adecuados y supervisión humana.

Esta reflexión articuló la primera jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”, organizada por los Comités de Innovación y TICs, Legalidad y Estado de Derecho, Servicios Financieros, Seguridad y Energía de AMERICAN CHAMBER/MEXICO. Durante el primer día, especialistas y líderes empresariales participaron en cuatro paneles para analizar la adopción responsable de la inteligencia artificial, su aplicación en los programas de compliance, la protección de datos y la ciberseguridad, así como la construcción de confianza con las comunidades y otros grupos de interés.

Las conversaciones coincidieron en una conclusión: la confianza empresarial no depende únicamente de cumplir reglas, sino de demostrar que las decisiones se toman con responsabilidad, trazabilidad y coherencia.

PANEL 1 | De los principios a la gobernanza responsable de la inteligencia artificial

La primera conversación reunió a Claudia del Pozo, Founder & Director de Eon Institute, y William Borders, Executive Vice President, Legal & Chief Compliance Officer de Invenergy, bajo la moderación de Katia Núñez, Head of Government Affairs and Policy for Latin America and Communications Leader de Kyndryl.

Uno de los principales desafíos identificados fue la distancia entre los principios de Inteligencia Artificial responsable y las decisiones cotidianas de las empresas. Conceptos como equidad, inclusión, transparencia y supervisión humana pueden permanecer en un nivel abstracto si no se traducen en criterios para determinar qué herramientas pueden utilizarse, con qué información, para qué propósitos y bajo la responsabilidad de quién.

La adopción debe comenzar por una pregunta sencilla: ¿qué problema busca resolver la organización mediante inteligencia artificial?

Más que medir únicamente cuántas personas utilizan estas herramientas, lo relevante es determinar si mejoran un proceso, reducen un riesgo o fortalecen la toma de decisiones.

Este análisis debe involucrar a toda la organización. Si los colaboradores ya utilizan IA para redactar documentos, analizar información o automatizar tareas, necesitan comprender sus posibilidades y límites. Una guía inicial puede establecer qué plataformas están autorizadas, qué información no debe compartirse y cuáles procesos requieren aprobación.

La inteligencia artificial también debe incorporarse a los mecanismos mediante los cuales la empresa ya evalúa sus decisiones comerciales, operativas y reputacionales. Los riesgos no se limitan a escenarios extraordinarios en los que una herramienta actúa de manera inesperada. También comprenden decisiones automatizadas que reproducen sesgos, sistemas que no representan a sus usuarios o soluciones adquiridas a terceros cuyo funcionamiento no puede explicarse.

Antes de escalar una herramienta, las empresas necesitan evaluar sus datos, probar su comportamiento en entornos controlados y definir límites proporcionales al nivel de riesgo. La inteligencia artificial debe apoyar al negocio, no sustituir el criterio con el que se conduce.

PANEL 2 |La inteligencia artificial como herramienta para un compliance preventivo

El segundo panel contó con la participación de Raphael Valerio Estrada, Compliance Executive Director de AT&T, y Rebeca Servín, Directora Jurídica para Latinoamérica de Microsoft. La conversación fue moderada por Manuel Haces, Vicepresidente del Comité de Innovación y TICs de AMCHAM y Gerente de Políticas Públicas y Asuntos Gubernamentales de Meta.

Los ejemplos compartidos mostraron que la inteligencia artificial ya produce cambios concretos en los programas de cumplimiento. Entre sus aplicaciones se encuentran la evaluación de riesgos, el análisis de conflictos de interés, el monitoreo regulatorio, la revisión de terceros, la identificación de patrones y la capacitación diferenciada según las funciones de cada colaborador.

En procesos de debida diligencia, estas herramientas pueden revisar grandes volúmenes de alertas para distinguir coincidencias relevantes de falsos positivos. En materia de conflictos de interés, pueden formular preguntas adicionales, clasificar declaraciones y separar los casos evidentes de aquellos que requieren la intervención de un especialista. También pueden reducir el tiempo destinado a tareas jurídicas repetitivas, como extraer información de solicitudes de autoridades o comparar contratos y convenios modificatorios.

No obstante, automatizar una tarea no significa transferir la responsabilidad. Durante la sesión se expuso un caso en el que una herramienta elaboró una cronología precisa a partir de una cadena de correos, pero sugirió una conclusión que no correspondía con lo sucedido. La información estaba ordenada correctamente; la interpretación necesitaba contexto adicional. Una respuesta técnicamente convincente puede seguir siendo incorrecta si no es revisada por una persona que comprenda sus implicaciones.

Por esta razón, la implementación debe comenzar con procesos de bajo riesgo, repetitivos y sujetos a reglas claras. Durante las primeras etapas, los resultados deben compararse con los obtenidos mediante el método tradicional. Solo después de comprobar su confiabilidad conviene ampliar la automatización, manteniendo controles para detener el proceso y remitir los casos ambiguos a un responsable.

Los profesionales de compliance no necesitan convertirse en ingenieros, pero sí comprender cómo funcionan las herramientas, reconocer sus limitaciones y colaborar con las áreas jurídicas, tecnológicas, financieras y operativas. El propósito no es automatizar todo lo posible, sino identificar dónde la tecnología puede generar valor sin desplazar la experiencia humana.

PANEL 3 |Protección de datos y ciberseguridad como responsabilidades empresariales

El tercer panel reunió a Juan Carlos Carrillo, CEO de OneSec; Sabas Casas, Security Services Head en México de Accenture; Isabel Davara, Founder Partner de Davara Abogados; y Patricia Chávez, representante de la Secretaría de Seguridad y Protección Ciudadana. La moderación estuvo a cargo de Luis Miguel Dena, Vicepresidente del Comité de Seguridad de AMCHAM.

La conversación destacó que la protección de datos establece las condiciones bajo las cuales puede utilizarse la información, mientras que la ciberseguridad busca preservar su confidencialidad, integridad y disponibilidad. El compliance conecta ambas disciplinas mediante responsabilidades, controles y evidencias.

Un programa efectivo no puede limitarse a contar con políticas. Debe permitir demostrar qué información posee la empresa, dónde se encuentra, quién puede acceder a ella, con qué finalidad se utiliza y qué medidas la protegen durante su ciclo de vida. Esta trazabilidad es indispensable para prevenir incidentes y acreditar que la organización actuó con diligencia.

La inteligencia artificial vuelve todavía más relevante esta tarea. Si los datos no están clasificados y los permisos de acceso no se encuentran definidos, una herramienta puede revelar información que nunca debió estar disponible para ciertos usuarios. El problema, en ese caso, no proviene únicamente de la tecnología, sino de la ausencia de controles previos.

La responsabilidad tampoco puede concentrarse exclusivamente en el área de ciberseguridad. Jurídico, compliance, privacidad, tecnología, operaciones y alta dirección deben participar en una estructura que asigne funciones y evite que la intervención de múltiples áreas provoque que nadie asuma la coordinación. Prohibir la inteligencia artificial tampoco elimina el riesgo: puede propiciar que los colaboradores utilicen herramientas personales que la empresa no puede supervisar.

Cuando ocurre un incidente, las primeras horas son determinantes. La organización debe registrar lo sucedido, preservar evidencia, aislar equipos comprometidos y activar a las áreas responsables. La respuesta técnica debe coordinarse desde el inicio con las obligaciones jurídicas, la comunicación a las personas afectadas y, cuando corresponda, la colaboración con las autoridades.

Los ejercicios de simulación permiten comprobar si estos mecanismos funcionan en la práctica. La resiliencia no se demuestra afirmando que una empresa está protegida, sino preparándose para responder cuando sus controles resulten insuficientes.

La confianza como condición para mantener la licencia social

La última conversación estuvo a cargo de Gabriel Monroy, Country Manager de Invenergy México, y Erika Josefa Santiago, Head of Corporate Affairs, Communication and Impact de AES México y Presidenta del Comité de Energía de AMCHAM.

A diferencia de una autorización administrativa, la licencia social no se obtiene en un solo momento ni permanece vigente de manera automática. Se construye durante todas las etapas de un proyecto mediante la relación con comunidades, autoridades, clientes y otros grupos de interés.

Las comunidades cuentan con más información y exigen participar desde las primeras fases. Este involucramiento permite identificar preocupaciones, evaluar ajustes y diseñar programas sociales vinculados con necesidades reales, antes de que las decisiones técnicas o financieras sean difíciles de modificar.

La confianza depende de la correspondencia entre lo que una empresa comunica y lo que realiza. Una promesa incumplida puede tener más peso que un documento formal, particularmente en comunidades donde la palabra y la relación directa conservan una importancia central. Las organizaciones deben comunicar compromisos que puedan sostener, explicar sus procesos y responder con claridad incluso cuando una petición no resulte viable.

Los proyectos sociales también deben buscar beneficios duraderos. Durante el panel se compartieron experiencias de capacitación financiera para microempresarios, programas educativos y acceso a internet para escuelas cercanas a instalaciones energéticas. Estos ejemplos muestran que el impacto no depende solo del monto invertido, sino de identificar necesidades mediante trabajo de campo y construir soluciones que permanezcan en la comunidad.

La relación continua puede convertirse en un indicador de confianza. Cuando una comunidad mantiene abiertos los canales de comunicación y plantea sus preocupaciones directamente, la empresa conserva la posibilidad de responder antes de que una diferencia escale. Para ello, la presencia de gestores comunitarios en campo constituye una inversión estratégica.

Esta interacción también debe sujetarse a las políticas de integridad. Las solicitudes comunitarias requieren la participación de los equipos jurídicos y de compliance para evitar conflictos de interés, beneficios indebidos o compromisos incompatibles con las capacidades del proyecto. Escuchar no obliga a aceptar todas las solicitudes, pero sí exige evaluarlas y ofrecer una respuesta transparente.

La primera jornada de Compliance 360 mostró que la gobernanza tecnológica, la protección de la información, el cumplimiento y la licencia social no son conversaciones independientes. Todas responden a una misma exigencia: que las organizaciones puedan explicar cómo toman decisiones, demostrar que conocen sus riesgos y asumir responsabilidad por sus consecuencias.

La confianza empresarial se construye cuando la innovación, el cumplimiento y la conducta cotidiana avanzan en la misma dirección.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 23 | septiembre | 2026

La seguridad como eje estratégico de la cadena de suministro

La relocalización de cadenas productivas ha fortalecido la posición de México dentro de la dinámica económica de Norteamérica. Pero una mayor participación en las cadenas regionales de suministro también significa una mayor exposición. Conforme crece el volumen y la complejidad de las operaciones transfronterizas, aumentan también las exigencias en materia de seguridad, cumplimiento y continuidad operativa.

Frente a este escenario, AMERICAN CHAMBER OF COMMERCE OF MEXICO, Capítulo Noreste, a través del Comité de Seguridad y el Comité de Comercio Exterior y Logística, llevó a cabo la sesión “Seguridad en la Cadena de Suministro: Riesgos, Prevención y Continuidad Operativa”, un espacio para analizar cómo las empresas pueden fortalecer su capacidad de prevención y respuesta ante un entorno comercial cada vez más complejo.

La conversación contó con la participación de Fabián Ramos, Especialista en Seguridad del Clúster de Logística de Nuevo León; Eduardo Hernández, Director del Consejo de Seguridad en Cadena de Suministro; e Israel Reyes, Co-fundador de BlackIND, quienes abordaron los desafíos que enfrentan las organizaciones desde distintas perspectivas de seguridad, gestión de riesgos y continuidad operativa.

Una de las principales reflexiones que surgieron de este intercambio es clara: la seguridad de la cadena de suministro dejó de ser una función exclusivamente operativa para convertirse en una decisión de negocio. Proteger instalaciones, información y mercancías sigue siendo indispensable, pero resulta insuficiente si una organización no puede anticipar una disrupción, dimensionar su impacto y mantener sus operaciones cuando el entorno cambia.

La evolución de los controles fronterizos entre México y Estados Unidos permite observar esta transformación. Las medidas para combatir el tráfico de sustancias ilícitas, el fortalecimiento de los mecanismos de inspección y las nuevas exigencias de seguridad comercial han incrementado el escrutinio sobre las operaciones transfronterizas. En consecuencia, programas como OEA y C-TPAT adquieren mayor relevancia, pero también exigen una visión distinta sobre su implementación.

El riesgo está en convertir una certificación en el objetivo final. Cumplir con una auditoría o preparar una renovación puede acreditar determinados controles, pero no necesariamente demuestra que la organización esté preparada para responder ante una contingencia. La seguridad adquiere valor cuando sus principios forman parte de la operación diaria: en la trazabilidad de los procesos, la selección de proveedores, el manejo de información, la capacitación del personal y la definición de responsabilidades.

Bajo esta perspectiva, modelos de Governance, Risk and Compliance (GRC), junto con referencias como ISO 28000 e ISO 22301, pueden contribuir a ordenar esfuerzos que con frecuencia se encuentran dispersos entre distintas áreas. Su utilidad, sin embargo, depende menos de adoptar una metodología específica que de lograr que el riesgo sea entendido como una responsabilidad transversal.

Aquí aparece otro desafío: llevar la conversación sobre seguridad hasta los espacios donde se toman las decisiones de inversión. Hablar únicamente de niveles de riesgo —alto, medio o bajo— difícilmente permite comparar una vulnerabilidad operativa con otras prioridades del negocio. Traducir esa exposición a posibles pérdidas económicas, interrupciones de producción, afectaciones contractuales o tiempos de recuperación permite construir una conversación distinta con la alta dirección.

No todos los riesgos pueden predecirse con precisión, pero sí pueden dimensionarse. El análisis de escenarios y las estimaciones de pérdida permiten evaluar qué ocurriría si una operación crítica se detuviera, un proveedor dejara de cumplir o una infraestructura estratégica quedara temporalmente fuera de servicio. La pregunta deja entonces de ser cuánto cuesta invertir en seguridad y pasa a ser cuánto puede costar no estar preparado.

La transformación digital amplía estas capacidades. Una cadena con mayor visibilidad puede identificar desviaciones con mayor rapidez, mejorar su trazabilidad y responder con más información ante una contingencia. Sin embargo, digitalizar un proceso deficiente no elimina sus vulnerabilidades. Por ello, uno de los principios planteados durante la sesión resulta especialmente pertinente: primero optimizar, después simplificar y finalmente automatizar.

La misma lógica aplica a la ciberseguridad. Una infraestructura tecnológica robusta pierde efectividad cuando las credenciales se administran incorrectamente, la información se comparte sin controles o el personal no reconoce una amenaza. El componente humano continúa siendo determinante y obliga a entender la capacitación como parte permanente de la prevención.

El avance de la inteligencia artificial introduce una consideración adicional. Automatizar análisis y procesos puede mejorar significativamente la capacidad de respuesta, pero las decisiones relacionadas con riesgos críticos no deberían desprenderse del criterio y la responsabilidad humana. La tecnología puede ampliar la capacidad para identificar patrones, procesar información y construir escenarios; decidir qué nivel de riesgo está dispuesta a asumir una organización continúa siendo una responsabilidad humana.

Esta responsabilidad tampoco termina en los límites de la empresa. Una organización puede contar con controles internos sólidos y seguir expuesta por las prácticas de un proveedor, un operador logístico, un socio comercial o un tercero tecnológico. En cadenas cada vez más interconectadas, la seguridad propia depende también de la capacidad de respuesta de otros.

Por ello, evaluar a terceros únicamente por precio, calidad o capacidad de entrega resulta insuficiente. Seguridad, continuidad operativa, cumplimiento y ciberseguridad deben incorporarse desde la selección y contratación hasta el seguimiento de la relación comercial. La fortaleza de una cadena depende también de la capacidad de sus distintos actores para operar bajo estándares consistentes y responder coordinadamente ante una disrupción.

El fondo de esta discusión es un cambio de enfoque: pasar de reaccionar ante incidentes a construir capacidad antes de que ocurran. Esto exige identificar los riesgos que realmente pueden comprometer la operación, asignar responsables, establecer medidas de mitigación, desarrollar protocolos de respuesta y ponerlos a prueba mediante ejercicios y simulacros.

La ausencia de una crisis no significa ausencia de riesgo. Precisamente por ello, la gestión de seguridad y continuidad debe permanecer vinculada con la estrategia aun durante periodos de estabilidad. Las organizaciones que esperan a una disrupción para descubrir sus vulnerabilidades terminan tomando decisiones bajo presión; aquellas que conocen previamente sus exposiciones cuentan con mayor margen para responder.

En un entorno marcado por cambios geopolíticos, regulatorios y tecnológicos, la seguridad de la cadena de suministro se ha convertido en una condición para competir. Para México, cuya integración productiva con Estados Unidos continúa profundizándose, esta discusión adquiere una relevancia particular: aprovechar las oportunidades derivadas de la relocalización también implica demostrar que las operaciones pueden mantenerse seguras, confiables y continuas.

La seguridad, por tanto, no debería medirse únicamente por los incidentes que logra evitar, sino por la capacidad que construye dentro de la organización. Porque cuando una disrupción ocurre, la respuesta difícilmente puede improvisarse. Se construye antes: con procesos claros, responsabilidades definidas, riesgos entendidos y una organización preparada para actuar.


AMERICAN CHAMBER/MEXICO
Monterrey | 21 | Agosto | 2026

VUCEM: Entre la Simplificación Prometida y la Operación Cotidiana

VUCEM: Entre la Simplificación Prometida y la Operación Cotidiana

En 2011, México creó la Ventanilla Digital Mexicana de Comercio Exterior (VUCEM) para reunir en una sola plataforma los procedimientos de distintas autoridades y facilitar las operaciones de importación y exportación. Más de quince años después, la experiencia de sus usuarios muestra una diferencia importante entre digitalizar un proceso y hacerlo realmente más sencillo. Las intermitencias de la plataforma, los tiempos de respuesta y la reiteración de requisitos continúan generando desafíos para las empresas que dependen de estos trámites para operar.

Esta situación fue analizada durante la sesión “Panorama actual de los trámites estratégicos para el comercio exterior y la operación empresarial”, organizada por AMERICAN CHAMBER OF COMMERCE OF MEXICO, Capítulo Noreste, a través de los Comités de Asuntos Fiscales y de Comercio Exterior y Logística. Con la participación de Luis Ricardo Rodríguez y Armando de Lille, la conversación reunió experiencias sobre el funcionamiento cotidiano de la VUCEM y los desafíos que enfrentan las empresas al presentar y dar seguimiento a sus solicitudes.

Debido a que en la plataforma intervienen autoridades como la Secretaría de Economía, la Secretaría de Energía y la Comisión Federal para la Protección contra Riesgos Sanitarios (COFEPRIS), el resultado de cada procedimiento no depende únicamente del funcionamiento del sistema, sino también de la capacidad de las dependencias involucradas para revisar la información y emitir una respuesta oportuna.

Plazos establecidos y experiencia operativa

Uno de los principales ejemplos fue el programa IMMEX, que permite a determinadas empresas importar temporalmente insumos para utilizarlos en procesos productivos destinados a la exportación. El decreto que regula el programa establece un plazo de 15 días hábiles para resolver solicitudes nuevas y de 10 días para otros procedimientos relacionados. Sin embargo, durante la sesión se compartieron casos en los que las respuestas excedieron dichos plazos o se requirió documentación que ya había sido presentada.

También se mencionaron casos de empresas que deben proporcionar información corporativa que no ha sufrido modificaciones o que ya se encuentran en poder de la autoridad. Si bien estas experiencias no permiten afirmar que todos los procedimientos enfrenten las mismas dificultades, sí muestran una distancia entre los plazos establecidos y la operación que reportan algunos usuarios.

La transición hacia la Manifestación de Valor Electrónica

La Manifestación de Valor Electrónica fue otro tema central. Este documento permite informar cómo se determinó el valor en aduana de una mercancía importada. La obligación de acreditar ese valor ya se encuentra prevista en la Ley Aduanera; el cambio consiste en que la información deberá transmitirse electrónicamente mediante la VUCEM. 

El SAT y la Agencia Nacional de Aduanas de México ampliaron hasta el 30 de septiembre de 2026 el periodo para que los usuarios adapten sus procesos al nuevo formato. Esta prórroga no elimina la obligación de conservar facturas, contratos y demás documentos que respalden el valor declarado, sino que concede tiempo adicional para adoptar la nueva forma de transmitirlos.

La conversación también permitió identificar un desafío común entre los distintos procedimientos: las herramientas digitales no siempre comparten ni aprovechan la información que las empresas ya proporcionaron. Esta situación  puede obligarlas a capturar varias veces los mismos datos o presentar documentos similares para solicitudes relacionadas con IMMEX, la certificación de IVA e IEPS y otros programas. Además de aumentar la carga operativa, la reiteración de requisitos eleva el riesgo de errores e inconsistencias. El desafío, por tanto, no consiste solamente en corregir las fallas de una plataforma, sino en revisar los requisitos y procedimientos antes de trasladarlos al entorno digital.

Los participantes también reconocieron una mayor apertura de comunicación con la Secretaría de Economía y mejores condiciones para plantear casos concretos. Este avance representa una oportunidad para traducir la comunicación institucional en procedimientos más claros, respuestas consistentes y sistemas capaces de aprovechar la información que el gobierno ya posee. La VUCEM no es solamente una página para enviar documentos: es una herramienta de la que dependen autorizaciones necesarias para la operación de numerosas empresas.

Hacia una verdadera ventanilla única

La conclusión de la sesión fue clara: México ya avanzó en la digitalización de buena parte de sus procedimientos de comercio exterior, pero todavía necesita profundizar su simplificación. Mejorar la VUCEM implica revisar requisitos repetitivos, fortalecer la coordinación entre autoridades y ofrecer mayor certeza sobre el seguimiento de las solicitudes. 

Una verdadera ventanilla única no debe limitarse a concentrar documentos en una plataforma; debe reducir cargas, facilitar el cumplimiento y permitir que las empresas obtengan respuestas claras dentro de los plazos establecidos.

AMERICAN CHAMBER/MEXICO
Monterrey | 21 | Agosto | 2026