Guía práctica contra las ciberamenazas

Guía práctica contra las ciberamenazas

Guía contra ciberamenazas: Fortaleciendo la resiliencia corporativa

La ciberseguridad en las empresas se ha consolidado como un pilar fundamental para la continuidad de las operaciones corporativas y el comercio binacional. Esta guía contra ciberamenazas, está diseñada para todos los miembros de la organización, independientemente de su posición jerárquica o nivel de experiencia tecnológica. Si sus colaboradores utilizan computadoras, dispositivos móviles o correo electrónico corporativo, esta guía es indispensable para mitigar riesgos. No se requieren conocimientos técnicos previos para adoptar una postura de prevención proactiva.

Panorama actual: México en la mira digital

La ciberseguridad en las empresas se ha convertido en una prioridad estratégica para las organizaciones. En un entorno cada vez más digital, conocer las principales amenazas es el primer paso para fortalecer la resiliencia, proteger la información y reducir riesgos en todos los niveles de la empresa. 

Indicadores de Riesgo en la Región (Métricas clave)

+35,200

ciberataques registrados únicamente durante el primer trimestre

83%

de las organizaciones priorizan activamente sus presupuestos de protección digital.

#2

posición de México en Latinoamérica con mayor incidencia de cibercrimen.

$10.5 

Billones de dólares es el costo estimado global del cibercrimen.

Datos clave del entorno operativo:

• El ransomware creció un 38% respecto al año anterior en México.
• El 76% de las empresas AMCHAM destina presupuesto específico para ciberseguridad.
• Se registra un ataque cibernético en el mundo cada 39 segundos.

• El 67.5% de las organizaciones en México identifica la ciberseguridad como su principal riesgo.
• Los sectores más afectados son: financiero, manufactura, gobierno y telecomunicaciones.
• La inteligencia artificial (IA) ya es utilizada por ciberdelincuentes para hacer ataques más convincentes y automatizados.
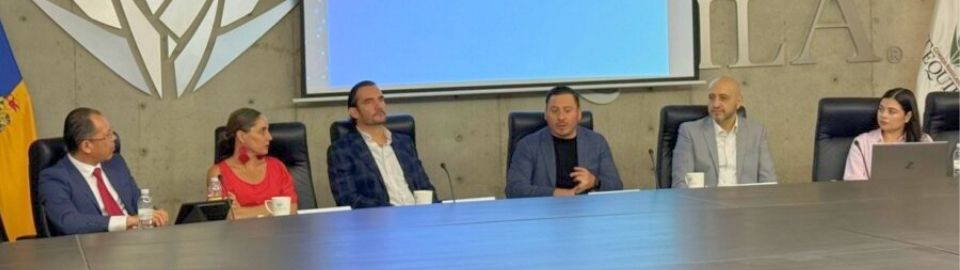
Guía contra ciberamenazas:

AMCHAM y la ciberseguridad en México

Desde el Comité de Innovación y TICs, AMCHAM impulsa una visión integral de la ciberseguridad como un habilitador de la competitividad, la resiliencia y la confianza digital. Esta visión promueve una mayor coordinación institucional y una colaboración estrecha entre gobierno, industria y sociedad para fortalecer el ecosistema digital del país. 

Las ciberamenazas corporativas explicadas sin tecnicismos

En la siguiente guía contra ciberamenazas, encontrarás los tipos de ataques cibernéticos más comunes, explicados de manera sencilla y acompañados de ejemplos prácticos. Conocer cómo operan es el primer paso para prevenirlos. 

1. Phishing — El anzuelo digital

Es una técnica utilizada por ciberdelincuentes para engañar a las personas y obtener información confidencial, como contraseñas, datos bancarios o información corporativa. Para lograrlo, el atacante se hace pasar por una persona, institución o empresa de confianza (por ejemplo, tu banco, el SAT, tu jefe, un proveedor o una plataforma conocida) y te contacta por correo electrónico, mensajes de texto, aplicaciones de mensajería o llamadas telefónicas. Su objetivo es que compartas información sensible, descargues un archivo o hagas clic en un enlace malicioso. 

Variantes críticas:

• Spear Phishing: dirigido a una persona específica, utilizando información personal (nombre, cargo, empresa) para parecer más real.

• Whaling: se dirige a ejecutivos de alto nivel (directores, gerentes). El mensaje parece urgente y muy personalizado.

• Smishing: se realiza mediante SMS o aplicaciones de mensajería en lugar del correo electrónico.

• Vishing: se realiza por teléfono. El atacante puede suplantar la voz de un colega gracias a la IA.

• BEC (Business Email Compromise): el delincuente se hace pasar por un proveedor o un directivo para solicitar transferencias de dinero o de datos confidenciales.

Ejemplo: Recibes un correo, aparentemente enviado por tu banco, en el que te informan de que tu cuenta ha sido bloqueada y que debes verificar tus datos de inmediato. El mensaje te pide que accedas a un enlace para actualizar tus datos. Aunque la página parece legítima, en realidad es un sitio falso creado para robar tus contraseñas y datos bancarios

Señales de alerta institucional:

Urgencia inusual

Mensajes que buscan generar presión o miedo, por ejemplo: “Tu cuenta será suspendida en 24 horas” o “Debes actuar de inmediato”. 

Remitente sospechoso

El nombre parece legítimo, pero la dirección de correo electrónico o el número de contacto no corresponde a la organización. 

Solicitud de información sensible

Peticiones de contraseñas, códigos de verificación, datos bancarios, CURP, NSS u otra información confidencial. 

Enlaces sospechosos

Al colocar el cursor sobre el enlace (sin hacer clic), la dirección web no coincide con la del sitio oficial de la organización. 

Archivos adjuntos inesperados

Documentos o archivos que no solicitaste, especialmente si te invitan a descargarlos o a habilitar contenido adicional. 

Solicitudes inusuales

Transferencias urgentes, cambios de cuentas bancarias, acceso remoto a dispositivos o acciones ajenas a los procedimientos habituales. 

2. Ransomware — El secuestro digital

Software malicioso que bloquea el acceso a tus archivos o sistemas. Los atacantes exigen un pago para liberarlos, aunque recuperar la información nunca está garantizado. Debido a su impacto operativo, financiero y reputacional, el ransomware es una de las amenazas cibernéticas más disruptivas y costosas para las organizaciones. 

Ejemplo: Al iniciar su jornada, los empleados descubren que no pueden acceder a documentos, sistemas ni bases de datos. En las pantallas aparece un mensaje que indica que la información ha sido cifrada y exige un pago para recuperar el acceso.

¿Sabías qué?

En 2025, la manufactura (15%), el comercio minorista (12%) y las telecomunicaciones (10%) concentraron una parte importante de los ataques de ransomware. Durante ese mismo periodo, el número de víctimas aumentó cerca de 70% respecto al año anterior, reflejando el crecimiento de esta amenaza a nivel global.

3. Malware — Software malicioso

Cualquier programa diseñado para dañar, espiar o comprometer un dispositivo. Puede instalarse sin que lo notes y utilizarse para robar información, monitorear tu actividad o afectar el funcionamiento de tus equipos y sistemas. 

Ejemplo: Descargas un archivo adjunto o documento enviado por un remitente desconocido. Sin darte cuenta, se instala un programa malicioso que comienza a recopilar datos de tu dispositivo, incluidos contraseñas, datos personales o información financiera.  

4. Ingeniería social — Manipulación del factor humano

La ingeniería social consiste en engañar a las personas para que compartan información, otorguen accesos o realicen acciones que normalmente no harían. Los atacantes suelen aprovechar la confianza, la urgencia o el temor para manipular a sus víctimas. 

Ejemplo: Recibes una llamada de alguien que dice que pertenece al área de soporte técnico de una empresa o de un proveedor de servicios. La persona te informa de un supuesto problema urgente en tu equipo y te solicita instalar un programa o concederle acceso remoto para solucionarlo. Una vez obtenido el acceso, puede robar información, instalar software malicioso o comprometer otros sistemas.  

5. DDoS — Denegación Distribuida de Servicio

Un ataque DDoS (Denegación Distribuida de Servicio) busca sobrecargar un sitio web, aplicación o sistema con un volumen masivo de tráfico falso hasta volverlo lento, inestable o completamente inaccesible para los usuarios legítimos. 

Ejemplo: Durante una temporada de alta demanda, el sitio web de una cadena de tiendas recibe un volumen extraordinario de solicitudes maliciosas que impide procesar pedidos y atender a los clientes. Como resultado, el servicio se interrumpe durante varias horas, lo que genera pérdidas económicas y afecta la reputación de la empresa.  

6. Amenazas impulsadas por IA — La nueva frontera del riesgo

La inteligencia artificial está transformando la forma en que operan los ciberdelincuentes, permitiéndoles crear ataques más convincentes, personalizados y difíciles de detectar.

Deepfakes de voz y video

Permiten imitar la voz o la imagen de una persona para solicitar transferencias, acceder a información confidencial o a sistemas.

Phishing hiperpersonalizado

Mensajes elaborados con información específica sobre la víctima, redactados de forma natural y con menos señales evidentes de fraude.

Malware adaptable

Programas maliciosos capaces de modificar su comportamiento o apariencia para evadir las herramientas de detección.

Automatización de ataque

La IA permite escalar campañas maliciosas y dirigir múltiples ataques simultáneamente con mayor rapidez y precisión.

Guía contra ciberamenazas:

Acciones concretas de ciberseguridad en las empresas

Para mitigar la exposición al riesgo, los tomadores de decisiones deben implementar controles estrictos tanto a nivel de gobernanza como en las actividades cotidianas.

Acción Recomendada Impacto Estratégico
✅ Autenticación de Dos Factores (2FA) Bloquea accesos no autorizados incluso si las contraseñas son comprometidas.
✅ Políticas de Contraseñas Robustas Las contraseñas cortas o repetidas son las primeras que prueban los atacantes.
✅ Actualizaciones Críticas de Parches Las actualizaciones corrigen vulnerabilidades que los atacantes explotan.
✅ Capacitación Continua contra Phishing El factor humano es el punto de entrada en el 90% de los incidentes.
✅ Respaldos (Backups) Disociados Ante un ransomware, el backup es la diferencia entre días de caída y minutos.
✅ Usar VPN al conectarse
desde redes públicas o remotas
Las redes públicas (cafés, aeropuertos) pueden ser interceptadas fácilmente.
✅ Planes de Respuesta a Incidentes Establece protocolos claros que disminuyen el tiempo de mitigación y el daño financiero.
✅ Principio de Menor Privilegio Limita el acceso a datos críticos únicamente al personal estrictamente necesario.

Recomendaciones para el día a día

Ante cualquier correo, mensaje, llamada o solicitud inesperada, recuerda estas cuatro acciones: 

Z

Pausa

No actúes de inmediato, incluso si el mensaje parece urgente o solicita una respuesta rápida

Z

Verifica

Confirma la autenticidad de la solicitud a través de un canal independiente, utilizando un número telefónico o un contacto que ya conozcas.

Z

Desconfía

Mantente alerta ante solicitudes de contraseñas, datos personales, transferencias de dinero, códigos de verificación o acceso remoto a dispositivos. 

Z

Reporta

Si identificas algo inusual o sospechoso, notifícalo de inmediato al área de TI o al responsable de seguridad de tu organización. 

Guía contra ciberamenazas:

Recomendaciones para directivos y tomadores de decisión

La gestión del riesgo tecnológico ha dejado de ser una tarea exclusiva del departamento de TI; hoy forma parte de la estrategia de cumplimiento, gobernanza corporativa y continuidad de los negocios de exportación.

Algunas acciones clave incluyen:

• Designar un responsable de ciberseguridad (CISO o equivalente) con acceso directo a la alta dirección.

• Incorporar la ciberseguridad a la agenda de los consejos de administración y de los comités ejecutivos.

• Asignar recursos específicos para fortalecer las capacidades de prevención, detección y respuesta.

• Evaluar mecanismos de transferencia de riesgo, como seguros especializados en ciberseguridad.

• Extender los estándares de seguridad a los proveedores y terceros con acceso a información o sistemas críticos.

• Adoptar enfoques de seguridad modernos, como el modelo Zero Trust, basado en la verificación continua de usuarios, dispositivos y accesos.

Marco legal y regulatorio aplicable en México

La transformación digital conlleva nuevas responsabilidades. Operar en entornos digitales requiere proteger adecuadamente la información, gestionar los riesgos de seguridad y cumplir con las obligaciones legales aplicables en materia de privacidad y protección de datos. Más allá del cumplimiento normativo, fortalecer las prácticas de seguridad contribuye a generar confianza entre clientes, colaboradores y socios de negocio, y a reducir la exposición a riesgos operativos, financieros y reputacionales.

Marco / Normativa Qué implica para tu empresa
LFPDPPP (Ley Federal de Protección de Datos Personales en Posesión de Particulares) Toda empresa que maneje datos personales debe contar con un aviso de privacidad, medidas de seguridad y procedimientos de respuesta ante brechas.
Plan Nacional de Ciberseguridad 2025–2030 Establece lineamientos para los sectores público y privado. Impulsa la autenticación multifactor y los modelos Zero Trust en las infraestructuras críticas.
Regulaciones sectoriales (CNBV, IMSSS, IMPI) Los sectores financiero, de salud y de propiedad intelectual tienen requisitos adicionales de ciberseguridad. Consulta con tu abogado especializado.

Sectores con mayor exposición al riesgo cibernético en México

Todos los sectores son vulnerables, pero algunos concentran mayor atención de los ciberdelincuentes por el valor de sus datos o la criticidad de sus operaciones:

39%

Ransomware — amenaza #1

27%

Phishing — amenaza #2

15%

Manufactura más afectada

12%

Retail y alimentos en riesgo

Sectores prioritarios y sus vulnerabilidades típicas

Sector Vulnerabilidades típicas Consecuencia de un ataque
Financiero y Banca Sistemas legados, accesos remotos, APIs de terceros Fraude, robo de fondos, pérdida de confianza de clientes
Manufactura e Industria Equipos industriales conectados (IoT/OT), sin parches Paralización de producción, sabotaje de líneas
Gobierno y Sector Público Infraestructura crítica, datos ciudadanos masivos Filtración de datos personales de millones de ciudadanos
Salud y Hospitales Dispositivos médicos conectados, historial de pacientes Chantaje con datos clínicos, riesgo a la vida de pacientes
Comercio y Retail Plataformas e-commerce, datos de tarjetas de crédito Robo de datos de pago, fraude masivo a clientes
PyMEs (todas las industrias) Falta de estrategia, contraseñas débiles, sin capacitación Pérdida total de información, cierre del negocio

Guía contra ciberamenazas:

Lista de verificación: fortalece la ciberseguridad de tu organización. 

Utiliza esta lista para identificar fortalezas y áreas de oportunidad en materia de ciberseguridad. Cada elemento contribuye a construir una organización más segura, resiliente y preparada para enfrentar riesgos digitales. 

Checklist Completa de Ciberseguridad

NIVEL BÁSICO

Fundamentos esenciales de ciberseguridad

NIVEL INTERMEDIO

Protección de información y operaciones crítica

NIVEL AVANZADO

Resiliencia y gestión estratégica de ciberseguridad

Guía contra ciberamenazas:

Conceptos clave para la ciberseguridad.

La ciberseguridad tiene su propio lenguaje. Conocer estos conceptos te ayudará a comprender mejor los riesgos, a participar en conversaciones informadas y a tomar decisiones más seguras en el entorno digital. 

Concepto Significado en términos simples
Ransomware Software que ‘secuestra’ tus archivos y exige un rescate para devolverlos.
Phishing Correos electrónicos/mensajes falsos que te engañan para robar tus datos.
Malware Cualquier software diseñado para dañar o espiar tu dispositivo.
Firewall Un ‘portero digital’ que controla lo que entra y sale de tu red.
VPN El túnel seguro protege tu conexión a internet, especialmente en redes públicas.
2FA / MFA Segundo paso de verificación (código por SMS, app), además de la contraseña.
Ingeniería Social Manipular a las personas para que compartan información confidencial.
Zero Trust Modelo de seguridad en el que nadie tiene acceso automático, aunque ya esté dentro de la red.
DDoS Ataque que colapsa un sitio web bombardeándolo con tráfico falso.
CISO Chief Information Security Officer. El responsable de la ciberseguridad en una empresa.
Backup Copia de seguridad de tus datos en una ubicación diferente.
Deepfake Video o audio falso generado con IA que imita a una persona real.
Brecha de datos Cuando la información confidencial es accedida a o robada por personas no autorizadas.
Parche de seguridad Actualización de software que corrige una vulnerabilidad conocida.
IoT / OT Dispositivos conectados a internet como cámaras, sensores, maquinaria industrial.

AMERICAN CHAMBER/MEXICO

Capítulo Guadalajara
01 | octubre | 2026
AmCham/Mexico

¿Ya formas parte de AMCHAM/MEXICO?

Únete a una red estratégica de líderes, accede a inteligencia de negocios, participa en espacios de diálogo público-privado y suma tu voz a los temas que definen el futuro de la región.
Retenciones en plataformas digitales: Experiencias de negocio y perspectivas para el comercio electrónico

Retenciones en plataformas digitales: Experiencias de negocio y perspectivas para el comercio electrónico

El comercio electrónico se ha consolidado como una herramienta relevante para el crecimiento de las empresas, al ampliar su acceso a consumidores, facilitar el desarrollo de nuevos modelos de negocio y generar oportunidades para que pequeñas y medianas empresas participen en mercados que anteriormente presentaban mayores barreras de entrada.

En este contexto, a partir del 

1 de enero de 2026 entraron en vigor cambios fiscales aplicables a las operaciones realizadas a través de plataformas digitales

las cuales contemplan retenciones de IVA e ISR para quienes comercializan bienes y servicios mediante estos canales, lo que representa una retención combinada de 10.5% sobre los ingresos brutos de cada operación.

Este nuevo esquema busca fortalecer la recaudación y la formalización dentro de un mercado que ha experimentado un crecimiento significativo en los últimos años.

A varios meses de su implementación, resulta relevante conocer cómo estas disposiciones se están reflejando en la operación cotidiana de las PyMEs, particularmente de aquellas cuyo modelo de negocio depende en gran medida del comercio electrónico.

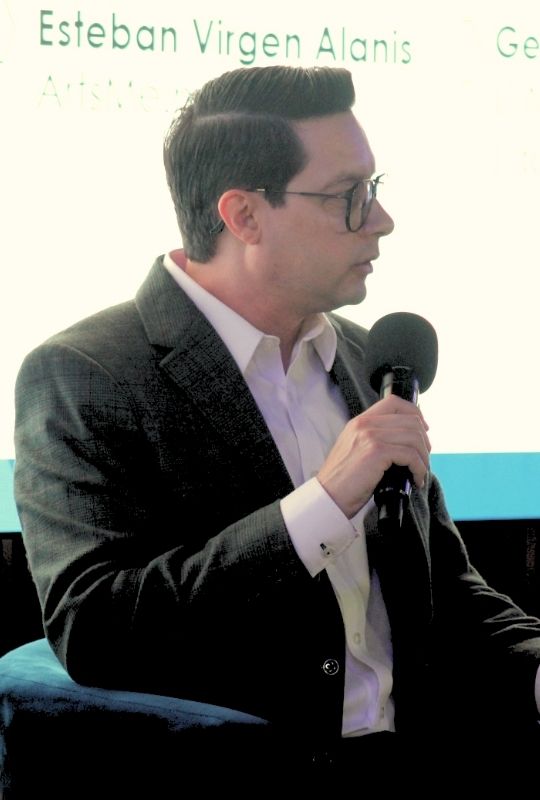
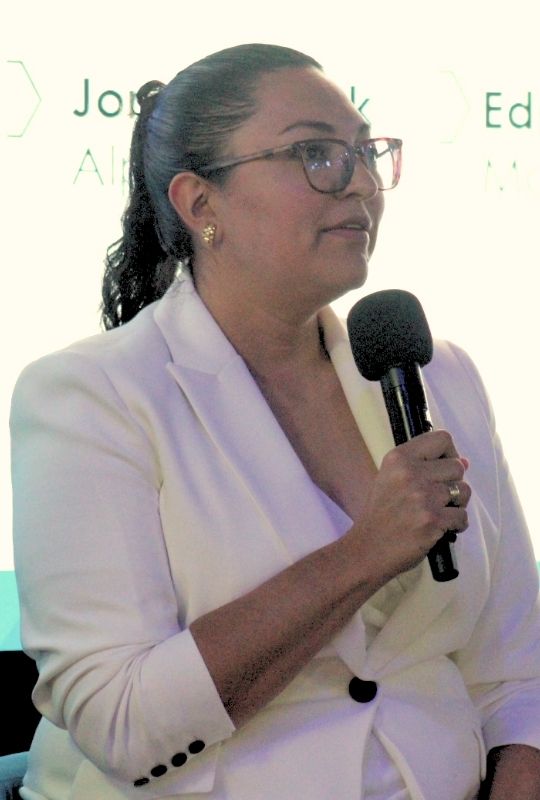
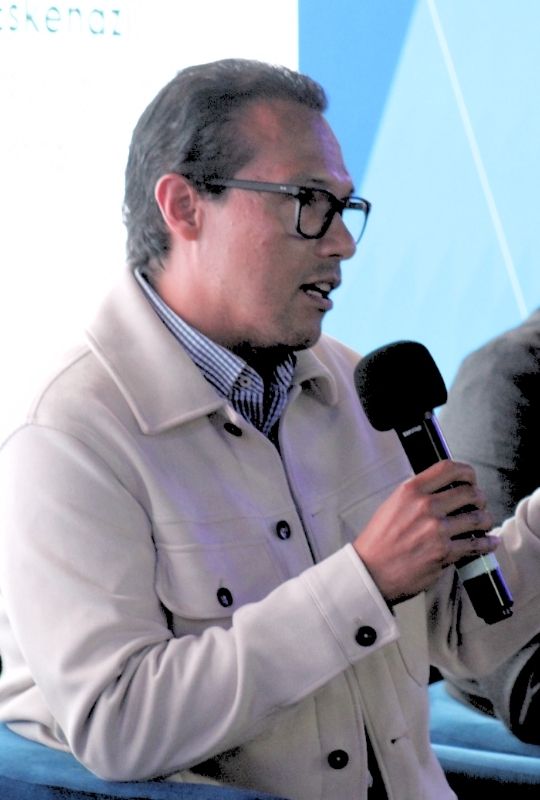
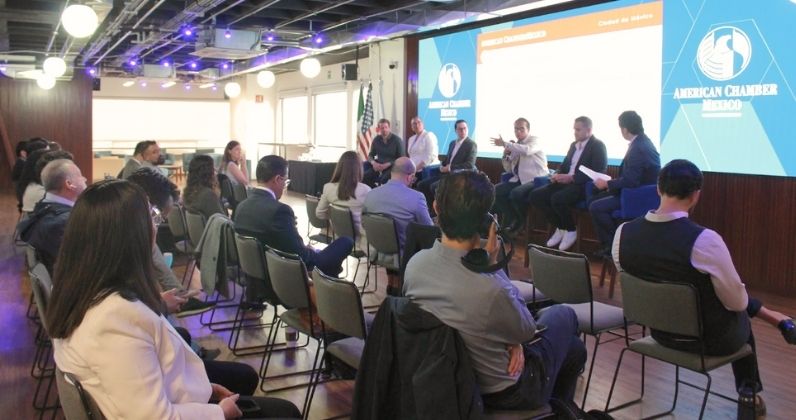
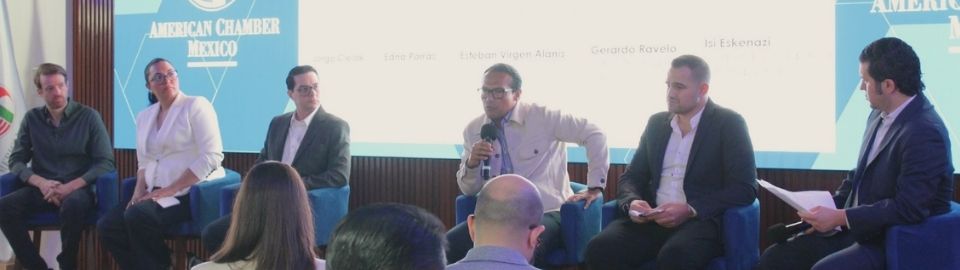
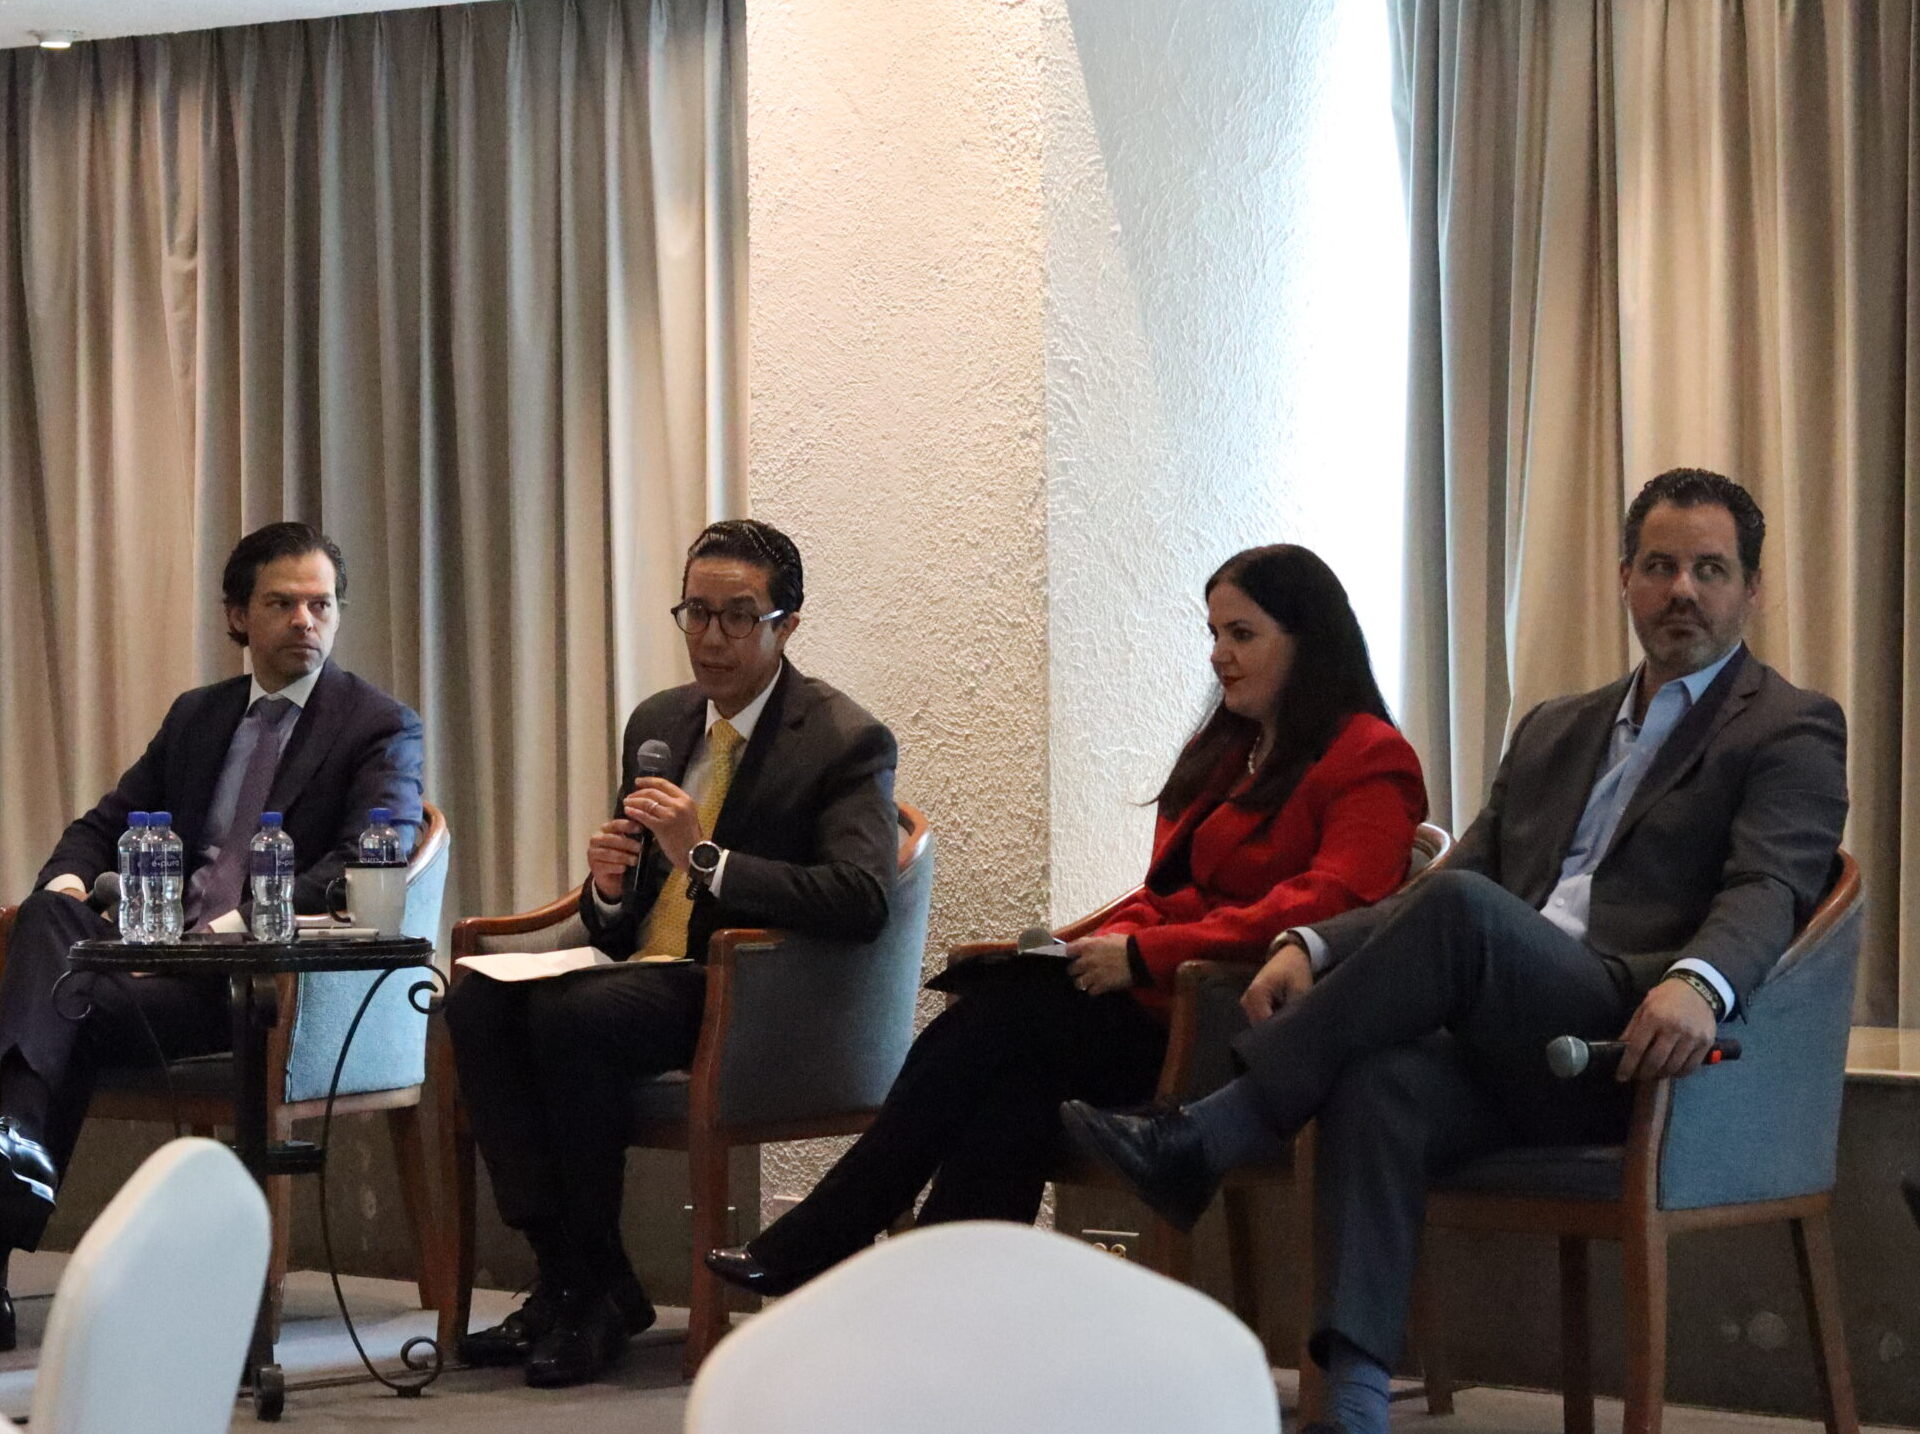
Bajo esta premisa, el Comité de Innovación y TICs de AMCHAM Ciudad de México reunió a Esteban Virgen Alanis, de ArtsMe.mx; Edna Porras, de Mae Baby; Jorge Cielak, de Alpha Wipes; Gerardo Ravelo, de CAFCA Growth Lab; e Isi Eskenazi, de Corporación Táctica Internacional, para conocer desde la experiencia empresarial los efectos observados en ámbitos como liquidez, inventarios, inversión y crecimiento, así como explorar alternativas que permitan acompañar los objetivos de recaudación y formalización con el desarrollo del ecosistema digital.

Esteban Virgen Alanis, de ArtsMe.mx

Edna Porras, de Mae Baby 

Jorge Cielak, de Alpha Wipes

Gerardo Ravelo, de CAFCA Growth Lab

Isi Eskenazi, de Corporación Táctica Internacional

El comercio electrónico como plataforma de crecimiento

Uno de los principales mensajes de la sesión fue el papel que han desempeñado los marketplaces para ampliar las oportunidades de emprendimiento y crecimiento empresarial en México.

Experiencias de socios

Los participantes compartieron experiencias de negocios que nacieron directamente en canales digitales y que, a partir de ellos, pudieron desarrollar marcas propias, llegar a consumidores en distintas regiones del país, generar empleos e incluso expandirse posteriormente hacia canales físicos de comercialización. Para muchas PyMEs, este modelo ha permitido superar barreras asociadas con infraestructura, distribución y acceso a puntos de venta tradicionales.

Ampliar el alcance comercial

Además de ampliar el alcance comercial, las plataformas permiten a las empresas identificar nichos específicos, probar nuevos productos y escalar gradualmente sus operaciones. Esta flexibilidad ha facilitado que emprendimientos de menor tamaño construyan una base de consumidores y desarrollen capacidades empresariales antes de realizar inversiones de mayor escala.

Asimismo, se destacó que su impacto económico trasciende a los vendedores que operan directamente en las plataformas, ya que su crecimiento genera actividad para fabricantes, maquiladores, proveedores, operadores logísticos y otros prestadores de servicios.

Liquidez y capacidad de crecimiento

La conversación destacó la importancia del flujo de efectivo para las empresas que dependen en gran medida de los canales digitales.

Muchas PyMEs trabajan con márgenes reducidos y utilizan de manera continua los recursos provenientes de sus ventas para financiar inventarios, pagar proveedores, desarrollar nuevos productos y mantener su operación. En este contexto, las retenciones pueden traducirse en una menor disponibilidad inmediata de capital, particularmente cuando generan saldos a favor que posteriormente deberán acreditarse o solicitarse en devolución.

De acuerdo con la información recabada entre vendedores del ecosistema digital

77%

reportó afectaciones en su liquidez derivadas del esquema de retenciones

68%

señaló una menor disponibilidad de capital para reinvertir en inventario, desarrollo de producto y empleo

3%

de los vendedores consultados logró recuperar su saldo a favor

42%

considera que no podrá recuperarlo o que el proceso podría tomar más de un año

Para una MiPyME con necesidades constantes de capital de trabajo, estos plazos pueden representar la diferencia entre mantener o reducir su operación.

Se señaló también que el monto pagado por el consumidor a través de una plataforma no corresponde necesariamente al recurso que finalmente recibe el vendedor, debido a comisiones, costos logísticos y otros gastos asociados a la operación. Esta dinámica resulta relevante al analizar el efecto de las retenciones sobre el capital de trabajo.

El impacto puede ser particularmente significativo para las PyMEs que ya mantienen saldos a favor de IVA o para negocios en etapas de inversión y crecimiento cuya obligación efectiva de ISR puede ser inferior a las cantidades retenidas. En estos casos, los recursos acumulados pueden limitar temporalmente la capacidad de reinversión.

Durante la sesión se compartieron experiencias empresariales que aportan elementos para comprender los efectos operativos y financieros que puede generar el esquema de retenciones, particularmente en empresas que dependen del flujo de efectivo para sostener sus ciclos de producción, inversión y crecimiento.

Una empresa manufacturera con más de 50 colaboradores, diez años de operación en plataformas digitales y un crecimiento interanual de 200% destacó que la acumulación de saldos a favor de IVA, derivados tanto de sus importaciones como de las retenciones, puede generar presiones adicionales sobre su liquidez. Esta situación cobra especial relevancia cuando los tiempos para su acreditamiento o devolución no coinciden con las necesidades financieras de la operación

En el caso de una empresa liderada por una mujer emprendedora, dedicada a la manufactura artesanal y que genera oportunidades de ingreso para diez mujeres que trabajan desde casa, se identificó la necesidad de realizar ajustes en precios, recurrir a fuentes adicionales de financiamiento y destinar mayores recursos a la gestión contable y fiscal. Este ejemplo subraya la conveniencia de fortalecer mecanismos de devolución ágiles, accesibles y acordes con las capacidades administrativas de empresas de menor escala.

Por su parte, una empresa con líneas propias de productos de consumo señaló que la retención se calcula sobre los ingresos brutos, antes de considerar costos relacionados con producto, comisiones, publicidad, logística y almacenamiento. Esta dinámica puede reducir temporalmente la disponibilidad de recursos para reinvertir en inventarios y desarrollar nuevos productos.

En actividades vinculadas con la manufactura nacional, estos efectos también pueden trasladarse a proveedores y maquiladores, especialmente cuando los procesos productivos requieren volúmenes mínimos de compra o inversiones anticipadas en materias primas. Lo anterior evidencia la importancia de analizar el impacto del esquema a lo largo de la cadena de valor.

El ajuste de precios constituye otra alternativa para absorber parte del impacto; sin embargo, los marketplaces operan en entornos altamente competitivos, por lo que incrementarlos puede afectar rápidamente el posicionamiento de los productos frente a otras opciones nacionales e internacionales.

Formalización y competencia equitativa

Los participantes coincidieron en la importancia de continuar fortaleciendo la formalización del comercio electrónico y asegurar que quienes participan en este mercado cumplan con sus obligaciones fiscales.

Desde la experiencia compartida, el crecimiento dentro de los marketplaces ha estado acompañado por procesos de profesionalización empresarial, incluyendo:

• Constitución formal
• Registro de marcas
•
Contratación de personal
• Cumplimiento tributario

En este sentido, la conversación permitió distinguir entre el objetivo de fortalecer la fiscalización y los efectos que un mismo mecanismo puede tener sobre empresas con diferentes estructuras operativas e historiales de cumplimiento.

Asimismo, se reconoció que una mayor trazabilidad de las operaciones puede contribuir a atender prácticas de competencia desleal y favorecer condiciones más equitativas dentro del mercado. Para las empresas que cumplen regularmente con sus obligaciones, contar con mecanismos capaces de identificar distintos perfiles de cumplimiento puede convertirse también en un incentivo para permanecer y crecer dentro de la formalidad.

La conversación abordó igualmente la competencia proveniente de vendedores y mercancías del extranjero. Se consideró relevante fortalecer la trazabilidad de estas operaciones y la coordinación entre mecanismos fiscales, plataformas digitales y procesos aduaneros, de manera que las empresas nacionales y quienes realizan importaciones cumpliendo con la regulación puedan participar bajo condiciones equitativas.

Tecnología y trazabilidad como herramientas de cumplimiento

Capacidades Tecnológicas

Uno de los principales puntos de coincidencia fue la oportunidad de aprovechar las capacidades tecnológicas de las plataformas para fortalecer el cumplimiento fiscal sin incrementar innecesariamente las cargas operativas.

Entre las alternativas analizadas se planteó ampliar el uso de mecanismos de facturación automática, de forma que las operaciones realizadas dentro de los marketplaces queden documentadas independientemente de que el consumidor solicite una factura individual. También se propuso vincular de manera más estrecha la información fiscal del vendedor con la facturación generada y las cuentas utilizadas para recibir los recursos.

Estas herramientas podrían facilitar la identificación de inconsistencias y permitir una supervisión más focalizada. El uso de la información disponible en las plataformas abre así la posibilidad de distinguir entre diferentes perfiles de riesgo y cumplimiento, concentrando los mecanismos de verificación donde resulten más necesarios.

Alternativas para una aplicación más eficiente

La sesión permitió identificar distintas propuestas que podrían explorarse para acompañar los objetivos de recaudación y formalización considerando las características particulares de las PyMEs que operan en el ecosistema digital.

Esquemas diferenciados

Una de ellas consiste en analizar esquemas diferenciados que tomen en cuenta el historial de cumplimiento del contribuyente. Elementos como la facturación de las operaciones, el cumplimiento sostenido de obligaciones fiscales, la generación de empleo formal y la consistencia entre ventas e ingresos podrían servir como indicadores para identificar empresas con un perfil acreditado de formalidad.

Porcentajes diferenciados

Bajo esta lógica, se planteó explorar mecanismos que reconozcan el comportamiento de los contribuyentes cumplidos, ya sea mediante porcentajes diferenciados de retención u otros instrumentos que reduzcan el impacto sobre su flujo de efectivo, manteniendo al mismo tiempo controles más estrictos para operaciones que presenten mayores riesgos de incumplimiento. Este enfoque permitiría utilizar la información fiscal disponible no sólo como herramienta de supervisión, sino también para generar incentivos hacia una mayor formalización.

Procedimientos más agiles

También se planteó revisar el tratamiento aplicable a negocios que mantienen de manera recurrente saldos a favor de IVA, así como explorar procedimientos más ágiles y especializados para su devolución. La escala y dinámica financiera de una PyME puede ser significativamente distinta a la de organizaciones de mayor tamaño, por lo que mecanismos adaptados a estas características podrían brindar mayor certidumbre sobre la recuperación de los recursos.

Finalmente, se destacó la conveniencia de mantener una visión integral que articule fiscalización, facturación, trazabilidad de los pagos y supervisión de las importaciones, con el propósito de fortalecer el cumplimiento y generar incentivos para quienes participan formalmente en el ecosistema.

Un ecosistema digital competitivo y formal

La experiencia compartida durante la sesión mostró que los objetivos de formalización y recaudación pueden fortalecerse mediante herramientas que aprovechen la información y las capacidades tecnológicas existentes, considerando al mismo tiempo las características operativas y financieras de las empresas.

En este contexto, continuar promoviendo espacios de diálogo entre autoridades, plataformas y sector empresarial permitirá conocer los efectos prácticos de las disposiciones e identificar mecanismos que fortalezcan el cumplimiento fiscal, la competencia equitativa y la capacidad de las empresas para invertir y crecer.

Desde AMCHAM se reiteró la importancia de acercar la experiencia empresarial al diseño e implementación de políticas públicas, contribuyendo a construir un ecosistema digital cada vez más formal, competitivo y favorable para la innovación y el desarrollo económico.

AMERICAN CHAMBER/MEXICO

Ciudad de México
22 | septiembre | 2026

AmCham/Mexico

¿Ya formas parte de AMCHAM/MEXICO?

Únete a una red estratégica de líderes, accede a inteligencia de negocios, participa en espacios de diálogo público-privado y suma tu voz a los temas que definen el futuro de la región.
De la Experimentación a los Resultados de Negocio: Estrategias, Arquitectura e Impacto Medible de la IA en el Sector Corporativo

De la Experimentación a los Resultados de Negocio: Estrategias, Arquitectura e Impacto Medible de la IA en el Sector Corporativo

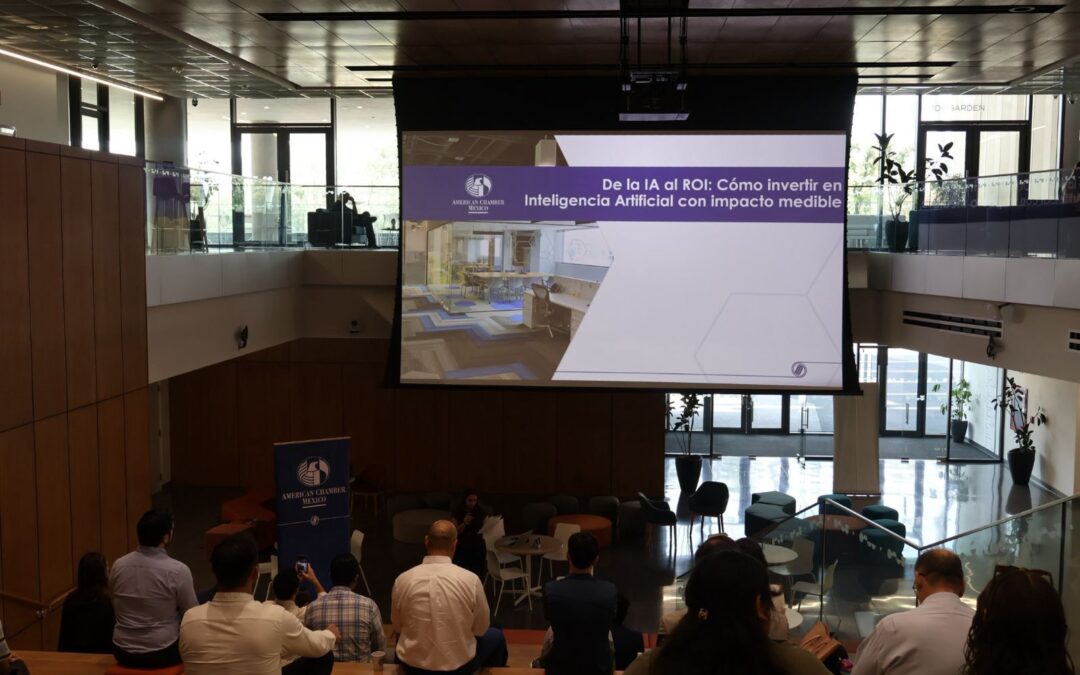
En el marco de la agenda de competitividad del Comité de Innovación y Transformación Digital de AMCHAM Capítulo Noreste, se llevó a cabo una sesión enfocada en uno de los principales retos que enfrentan actualmente las organizaciones: cómo pasar de la experimentación con Inteligencia Artificial (IA) a la generación de resultados de negocio medibles y escalables.

La IA se ha consolidado como una prioridad estratégica para la alta dirección. Sin embargo, el crecimiento acelerado de la inversión en estas tecnologías no necesariamente se ha traducido en resultados financieros. Durante la sesión se destacó que el 74% del valor financiero generado por la IA a nivel global es capturado por únicamente el 20% de las empresas, evidenciando una brecha entre experimentar con tecnología y lograr una verdadera captura de valor.
De la experimentación al ROI

Uno de los principales temas abordados fue la importancia de medir el Retorno de Inversión (ROI) de los proyectos de IA de manera integral. La evaluación no debe limitarse al costo de las herramientas, licencias o infraestructura tecnológica, sino incorporar también elementos como la preparación y gobernanza de datos, el tiempo de los expertos de negocio, la capacitación del talento, el mantenimiento de los modelos y los costos asociados a errores e incertidumbre.

Asimismo, se destacó que el impacto de la IA debe evaluarse desde una perspectiva de doble dimensión: los beneficios tangibles, como reducción de costos, ahorro de tiempo y eficiencia operativa; y los beneficios intangibles, como mayor agilidad organizacional, mejor toma de decisiones y aceleración de los ciclos de innovación.

Durante la sesión se identificaron tres retos frecuentes en la medición del ROI:

  1. Ignorar la incertidumbre: asumir una precisión absoluta de los modelos sin considerar errores y la supervisión humana necesaria.
  2. Realizar evaluaciones estáticas: medir el impacto únicamente al inicio, sin considerar los costos recurrentes de mantenimiento y actualización.
  3. Evaluar proyectos de manera aislada: en lugar de gestionar la IA como un portafolio estratégico y asignar recursos de acuerdo con los resultados obtenidos.

También se revisaron tres niveles de adopción tecnológica:

  • Herramientas de GenAI, enfocadas principalmente en la productividad individual.
  • Agentes de IA y flujos de trabajo, capaces de integrar herramientas y automatizar procesos más complejos.
  • Modelos propietarios y especializados, desarrollados sobre datos propios para generar ventajas competitivas diferenciadas.

No todas las organizaciones necesitan avanzar inmediatamente hacia modelos propietarios. El reto consiste en identificar en qué nivel de adopción puede generarse mayor valor para cada empresa, de acuerdo con sus capacidades, necesidades y objetivos estratégicos.

Se destacó la conveniencia de “comprar e integrar antes que construir”, aprovechando soluciones consolidadas del mercado y reservando el desarrollo propio para casos donde exista una clara ventaja estratégica.

Principales recomendaciones

Para avanzar de la experimentación a la generación de valor, se plantearon cuatro acciones:

  1. “Scale or Stop”: evaluar periódicamente los proyectos y escalar únicamente aquellos que demuestren resultados medibles.
  2. Integrar la IA a los flujos de trabajo para generar impacto real en procesos operativos y administrativos.
  3. Involucrar a los líderes de negocio en la identificación de casos de uso, acompañados de capacitación y gobernanza.
  4. Fortalecer capacidades antes de escalar, especialmente en datos, talento, tecnología y gobernanza.

De la IA a los resultados

La principal reflexión de la sesión fue que la ventaja competitiva no está en adoptar más herramientas, sino en integrarlas estratégicamente para generar valor medible. El reto para las organizaciones es pasar de la experimentación a una gestión disciplinada de la IA, identificando oportunidades, midiendo su impacto y escalando aquellas iniciativas que demuestren resultados.

.

AMERICAN CHAMBER/MEXICO
Monterrey | (26| 08 | 2026)

Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Los riesgos empresariales rara vez permanecen dentro de una sola área. Una inconsistencia documental puede revelar un problema logístico; una relación comercial puede generar exposición frente a regímenes de sanciones; y una negociación corporativa puede convertirse en un riesgo de competencia económica antes de concluir.

Esta visión integral orientó la segunda jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”. Después de abordar la inteligencia artificial, la protección de datos, la ciberseguridad y la confianza empresarial durante el primer día, la jornada del 24 de septiembre analizó la gestión de terceros, las designaciones de Organizaciones Terroristas Extranjeras y las nuevas tendencias en competencia económica.

Los tres paneles coincidieron en que un programa efectivo no es aquel que aparenta eliminar todos los riesgos, sino el que permite identificarlos, comunicarlos y atenderlos antes de que se conviertan en una crisis.

PANEL 1 | Del contrato inicial al monitoreo continuo de terceros

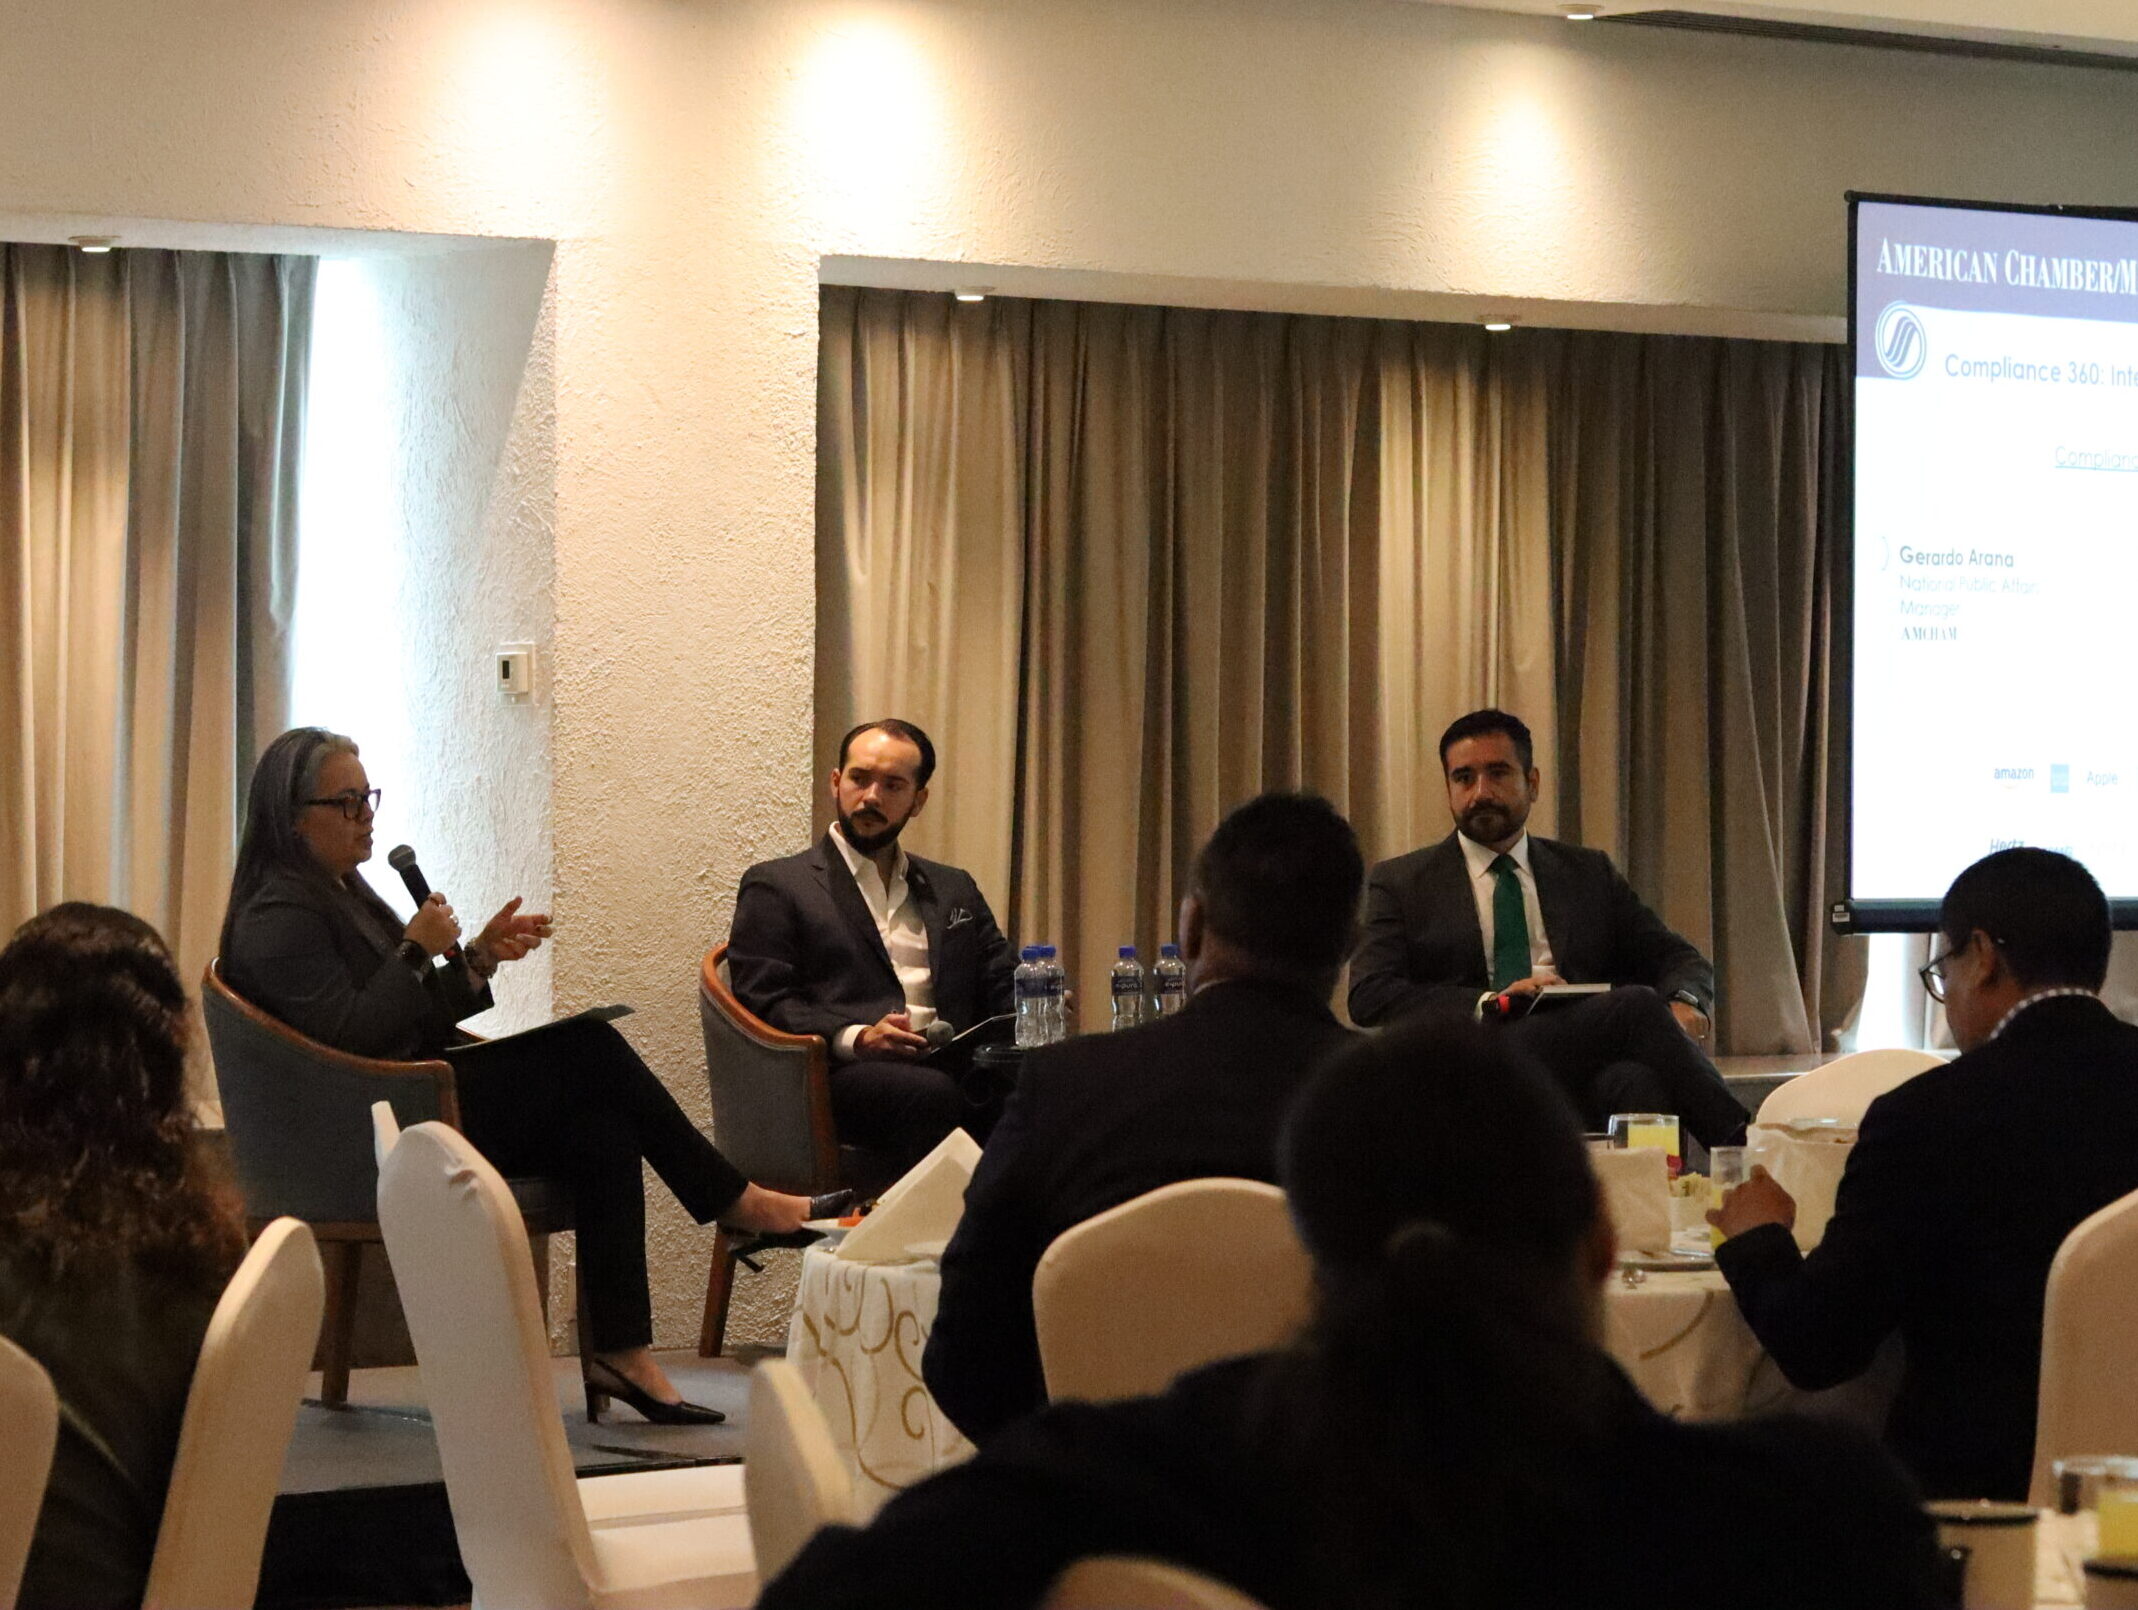
El primer panel reunió a Adriana Romo, Trade Compliance Officer de UPS, e Iván Szymanski, Partner, Head of Corporate, Antitrust and Compliance de VTZ, bajo la moderación de Gerardo Arana, Gerente Nacional de Asuntos Públicos de AMCHAM.

Las cadenas de suministro dependen de clientes, proveedores, transportistas, agentes aduanales, autoridades y otros prestadores de servicios. Esta interdependencia permite mantener la velocidad de las operaciones, pero amplía los puntos en los que puede surgir un riesgo operativo, reputacional o de integridad.

La firma de un contrato o la evaluación inicial de un proveedor ya no ofrecen protección suficiente. La propiedad, actividades, relaciones y exposición de un tercero pueden cambiar, por lo que la debida diligencia debe pasar de una fotografía inicial a un proceso de monitoreo continuo.

Las certificaciones como OEA o CTPAT constituyen referencias útiles, pero no sustituyen el conocimiento directo del proveedor. La empresa también necesita comprender cómo opera, qué cultura de integridad mantiene y si sus prácticas son compatibles con las propias.

El nivel de revisión debe ser proporcional al riesgo. Un proveedor de artículos administrativos no exige necesariamente el mismo escrutinio que un agente aduanal en contacto con autoridades o un transportista responsable de mercancías sensibles. Los cambios repentinos en instrucciones, operaciones inusualmente urgentes, rutas distintas a las habituales o la falta de apertura para explicar una inconsistencia pueden justificar una revisión adicional.

La sesión también destacó los riesgos generados por los silos internos. Compras, logística, ventas y comercio exterior pueden poseer información relevante sobre un mismo proveedor sin compartirla. Una empresa puede contar con la información necesaria para anticipar un riesgo y, aun así, no actuar porque esa información permanece fragmentada.

Los programas de cumplimiento deben responder al tamaño, operación y recursos de cada organización. Copiar las políticas de una multinacional o abrir una línea de denuncia sin definir quién la atenderá puede producir una apariencia de cumplimiento sin modificar las prácticas. Esta proporcionalidad también debe considerarse cuando las grandes empresas establecen requisitos para proveedores de menor tamaño.

El compliance debe funcionar como un facilitador del negocio: suficientemente riguroso para proteger la operación y lo bastante cercano para comprender cómo funciona.

PANEL 2 | Designaciones FTO y exposición empresarial

El segundo panel contó con la participación de Alberto Lascurain, Transactional and Compliance Attorney de Holland & Knight, y Enrique Riquelme, Counsel de Von Wobeser y Sierra. La conversación fue moderada por Mare Chevez, Senior Manager Compliance de Invenergy.

Las designaciones de organizaciones criminales como Organizaciones Terroristas Extranjeras —FTO, por sus siglas en inglés— modificaron el análisis de riesgos para las empresas con operaciones o vínculos con Estados Unidos. Conductas que antes podían analizarse únicamente desde la perspectiva de corrupción, lavado de dinero o delincuencia organizada ahora requieren considerar también sus posibles implicaciones bajo el marco estadounidense.

La aplicación extraterritorial de ciertas disposiciones puede afectar a empresas que operan en México, particularmente cuando utilizan el sistema financiero estadounidense, mantienen relaciones con compañías de ese país o participan en cadenas internacionales. Al mismo tiempo, los vínculos con organizaciones criminales pueden generar consecuencias conforme al derecho mexicano.

Esta superposición obliga a coordinar el análisis jurídico y de cumplimiento en ambas jurisdicciones. Una estrategia fragmentada puede dejar vacíos en la gestión del riesgo y en la documentación de las decisiones.

La debida diligencia constituye la primera línea de prevención, pero no debe limitarse a buscar el nombre de una empresa en listas restrictivas. También requiere identificar accionistas, administradores y beneficiarios finales, y considerar las reglas aplicables a entidades propiedad de personas sancionadas.

Asimismo, deben revisarse elementos operativos: si el domicilio corresponde con la actividad declarada, si existe infraestructura para prestar el servicio, si la empresa cuenta con presencia comercial verificable y si sus directivos pueden identificarse. Ningún indicador demuestra por sí solo una irregularidad, pero la acumulación de inconsistencias puede justificar controles reforzados.

El riesgo también varía por sector y ubicación. Actividades como transporte, comercio exterior e hidrocarburos, especialmente en regiones expuestas a extorsión o control territorial, pueden requerir mayor supervisión. El área de compras ocupa una posición estratégica para detectar intermediarios injustificados, modificaciones en instrucciones de pago o fraccionamientos inusuales.

No siempre será posible eliminar por completo la exposición, particularmente en comunidades remotas o con pocos proveedores disponibles. En estos casos, la empresa debe demostrar que identificó el riesgo, evaluó alternativas, adoptó medidas razonables y documentó el proceso. La documentación no sustituye al cumplimiento, pero permite acreditar que la organización actuó de buena fe y aplicó sus controles.

Los programas deben actualizarse frente a las nuevas modalidades delictivas. Además de capacitaciones, pueden realizarse simulacros inspirados en ejercicios de red teaming para evaluar cómo reaccionarían los colaboradores ante una extorsión, una solicitud de pago irregular o un incidente de ransomware.

La respuesta requiere la participación coordinada de legal, compliance, compras, finanzas, seguridad y personal en campo. Quienes conocen la operación pueden identificar señales que no aparecen en bases de datos ni cuestionarios corporativos.

PANEL 3 | Competencia económica como función preventiva

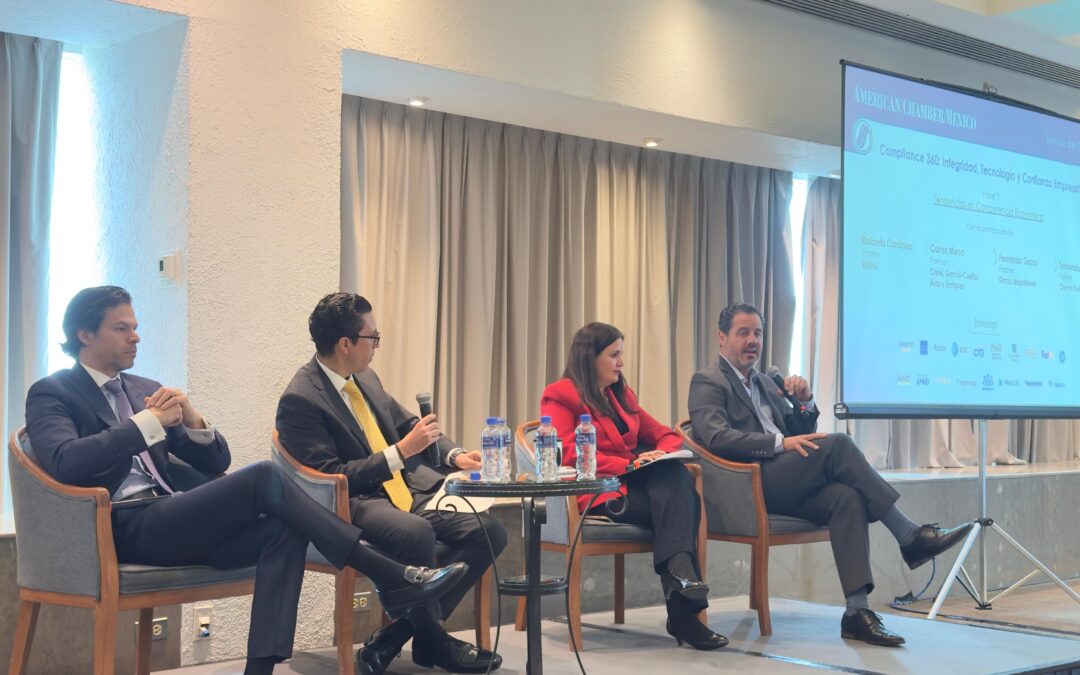
El tercer panel estuvo integrado por Fernanda Garza Magdaleno, Partner de Garza Magdaleno; Carlos Mena, Partner de Creel, García-Cuéllar, Aiza y Enríquez; y Fernando González, Partner de Chevez Ruiz Zamarripa. La moderación correspondió a Roberto Cardona, Partner de KPMG.

La conversación analizó los cambios recientes en la legislación y la transición de la COFECE hacia la Comisión Nacional Antimonopolio. Aunque todavía es pronto para evaluar plenamente el nuevo diseño institucional, las modificaciones a umbrales, plazos y sanciones exigen fortalecer los mecanismos preventivos.

El riesgo de competencia económica puede originarse en conversaciones con competidores, cláusulas contractuales, políticas de precios o negociaciones para una adquisición. Las empresas también deben atender cuidadosamente los requerimientos de información: ser identificadas como “terceros” en una investigación no necesariamente significa que se encuentren fuera del objeto del procedimiento.

En fusiones y adquisiciones, el análisis de competencia debe comenzar desde las primeras etapas. Incluso las operaciones que no requieren notificación pueden ser revisadas posteriormente si generan preocupaciones sobre sus efectos en el mercado. Por ello, no basta con comprobar los umbrales económicos; también deben evaluarse los traslapes entre actividades y la posible concentración.

Otro riesgo surge cuando las empresas comienzan a coordinarse antes de recibir la autorización correspondiente. Compartir información sensible, modificar estructuras o adoptar decisiones comerciales conjuntas puede interpretarse como una integración anticipada o gun jumping.

Los procesos de due diligence deben proteger la información competitiva. Los clean teams permiten limitar el acceso a precios, márgenes, listas de clientes y estrategias comerciales, reservándolos a equipos o asesores autorizados. Estos mecanismos deben establecerse desde el inicio y quedar documentados.

La prevención tampoco termina en las transacciones. Los contratos vigentes pueden contener exclusividades, restricciones territoriales, ventas atadas o esquemas de descuentos que requieran un nuevo análisis. Asimismo, los equipos comerciales necesitan capacitación para reconocer qué información no deben intercambiar con competidores, incluso en encuentros informales o actividades gremiales.

Un programa de competencia económica debe mantenerse activo mediante capacitación, revisión de acuerdos, auditorías y protocolos para responder a visitas de verificación. El momento para atender el riesgo no es cuando llega un requerimiento de la autoridad, sino cuando se diseña la operación, se negocia el contrato o se toma la decisión comercial.

La segunda jornada de Compliance 360 confirmó que la gestión de terceros, las designaciones FTO y la competencia económica comparten una misma necesidad: transformar el cumplimiento documental en una capacidad permanente de prevención y respuesta.

A lo largo de los dos días, las conversaciones mostraron que los riesgos legales, tecnológicos, operativos y reputacionales están cada vez más conectados. Para AMERICAN CHAMBER/MEXICO, estos espacios permiten compartir experiencias y contribuir al desarrollo de programas de integridad adaptables, coordinados y cercanos a la operación.

La resiliencia empresarial comienza cuando la información circula, las responsabilidades están claras y el compliance participa antes de que el riesgo se materialice.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 24 | septiembre | 2026

Día 1 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

Día 1 | Compliance 360: Integridad, Tecnología y Confianza Empresarial

La inteligencia artificial puede analizar grandes volúmenes de información, identificar patrones y automatizar procesos que antes requerían horas de trabajo. Sin embargo, su capacidad para generar resultados no garantiza que estos sean correctos, justos o consistentes con los valores de una organización. La tecnología puede fortalecer los programas de cumplimiento, pero también amplificar riesgos cuando se implementa sin objetivos claros, controles adecuados y supervisión humana.

Esta reflexión articuló la primera jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”, organizada por los Comités de Innovación y TICs, Legalidad y Estado de Derecho, Servicios Financieros, Seguridad y Energía de AMERICAN CHAMBER/MEXICO. Durante el primer día, especialistas y líderes empresariales participaron en cuatro paneles para analizar la adopción responsable de la inteligencia artificial, su aplicación en los programas de compliance, la protección de datos y la ciberseguridad, así como la construcción de confianza con las comunidades y otros grupos de interés.

Las conversaciones coincidieron en una conclusión: la confianza empresarial no depende únicamente de cumplir reglas, sino de demostrar que las decisiones se toman con responsabilidad, trazabilidad y coherencia.

PANEL 1 | De los principios a la gobernanza responsable de la inteligencia artificial

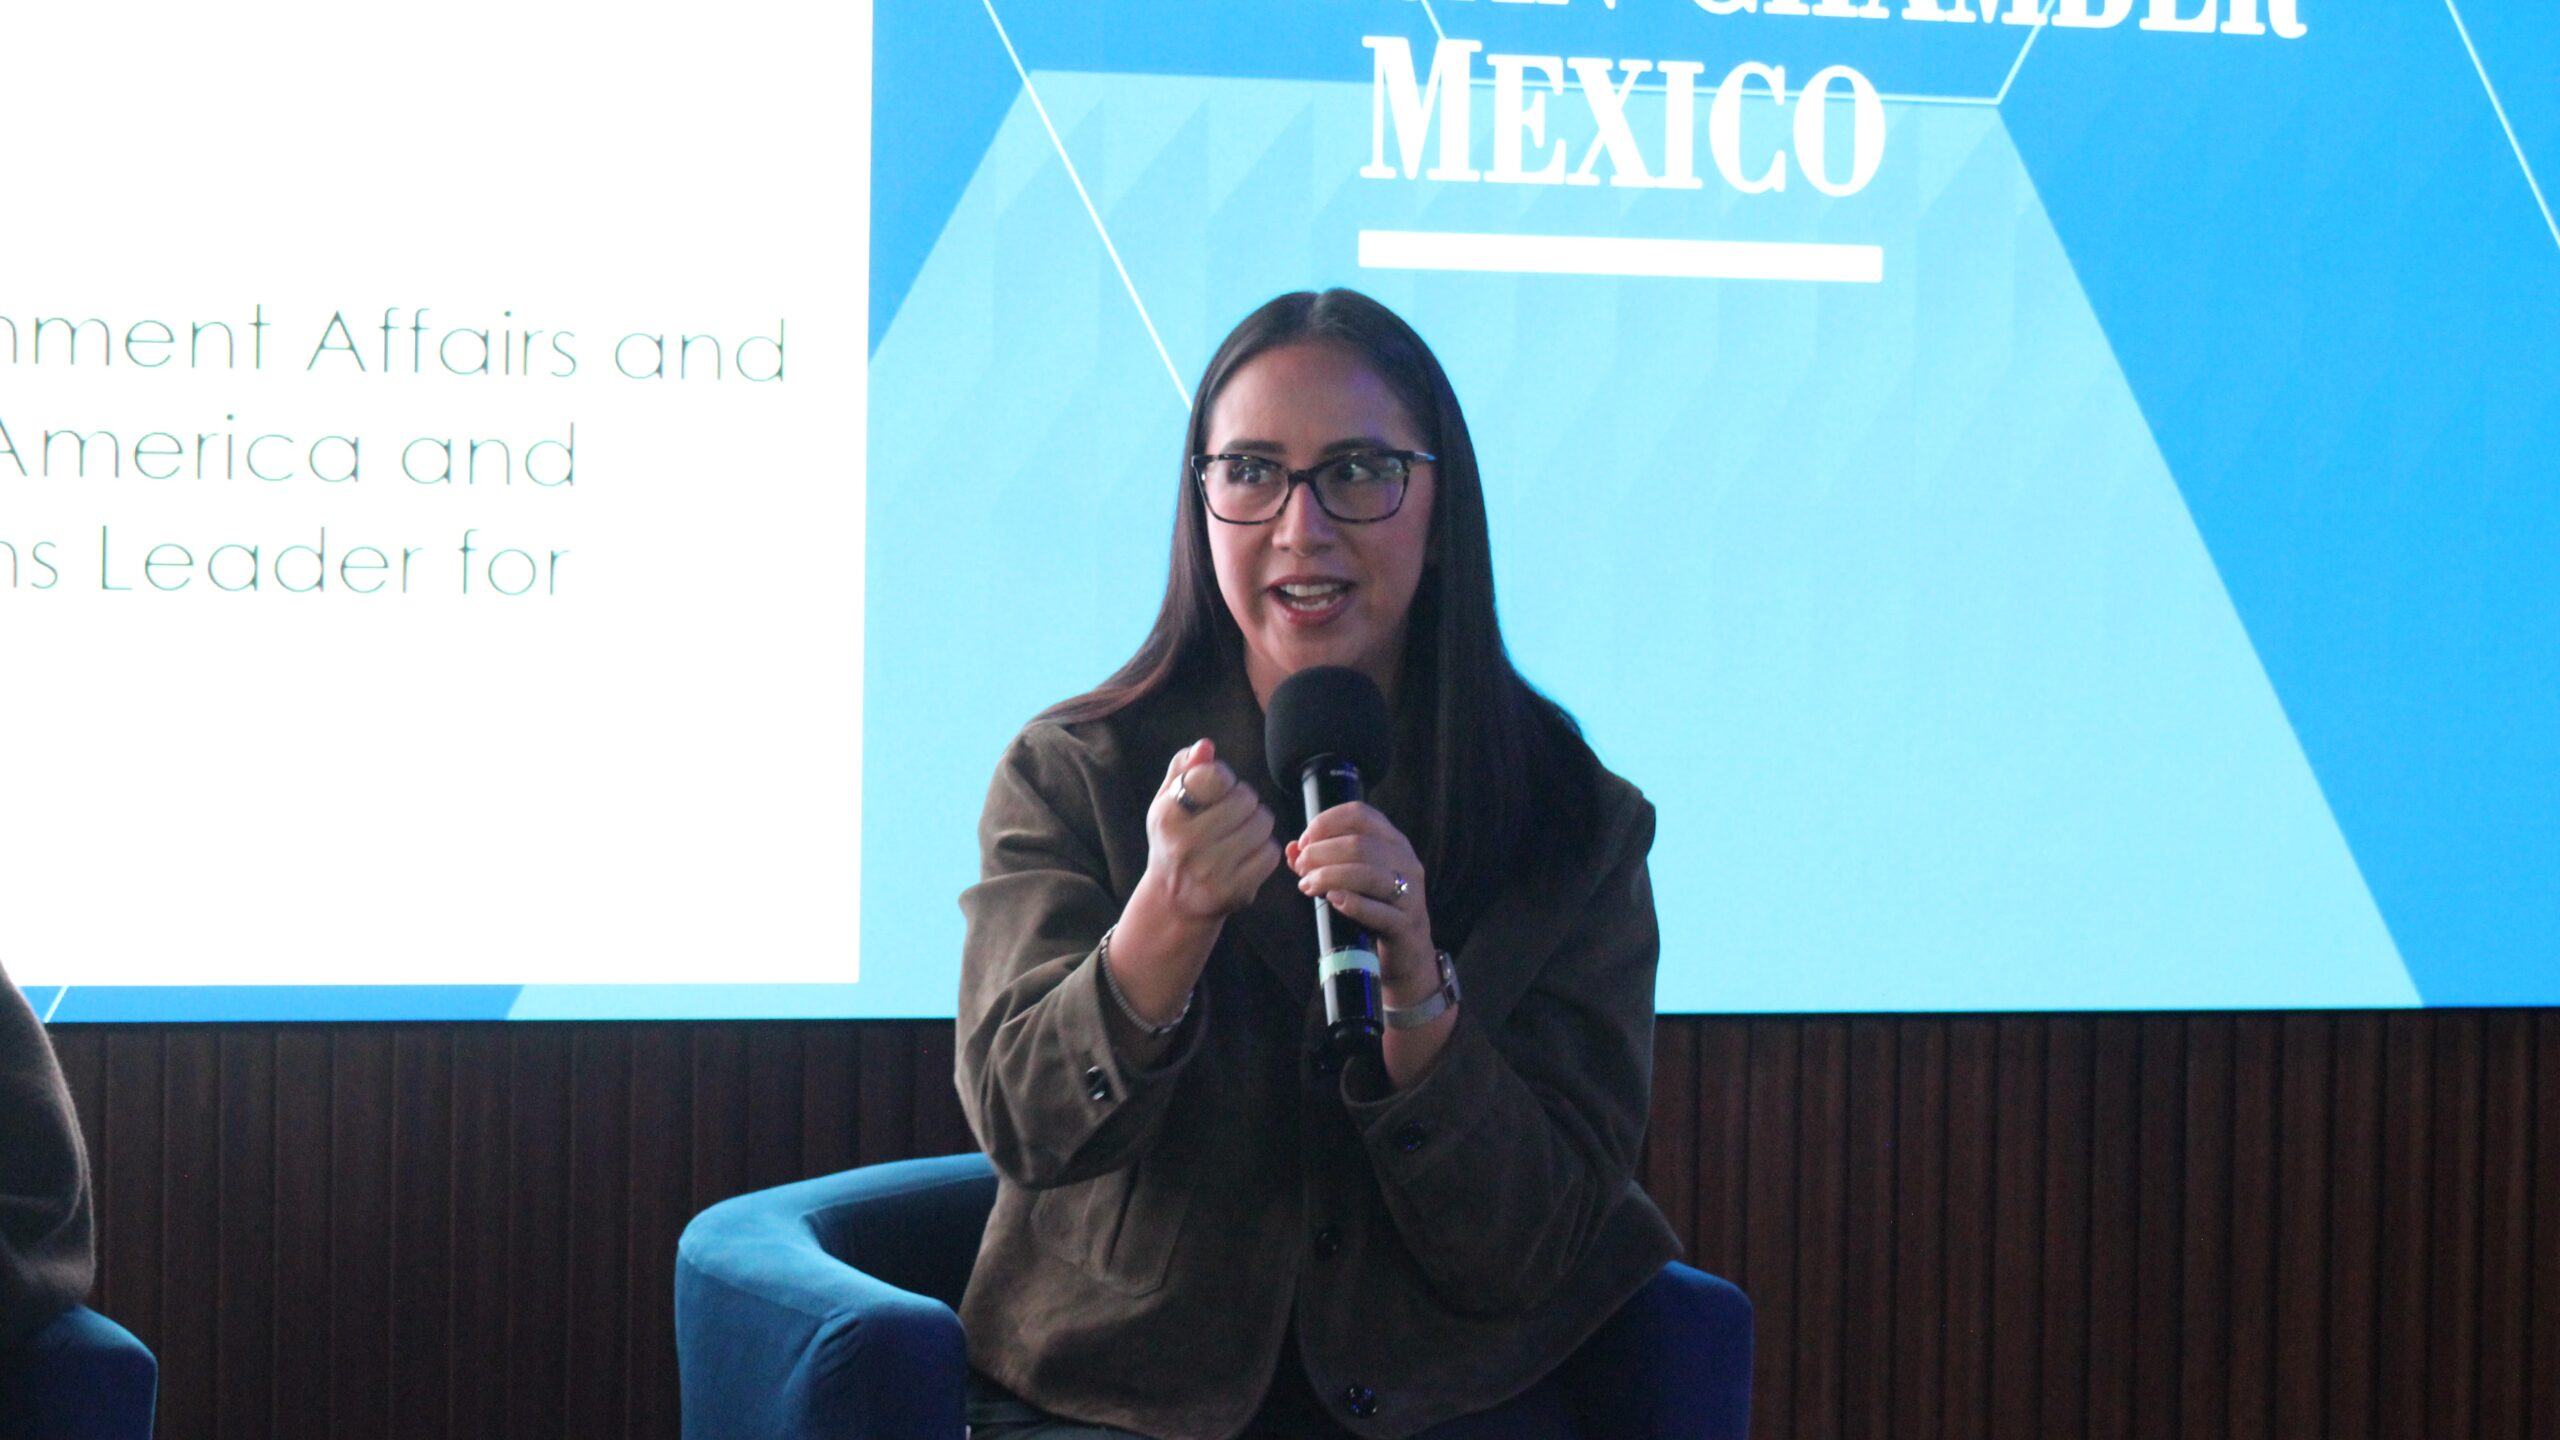
La primera conversación reunió a Claudia del Pozo, Founder & Director de Eon Institute, y William Borders, Executive Vice President, Legal & Chief Compliance Officer de Invenergy, bajo la moderación de Katia Núñez, Head of Government Affairs and Policy for Latin America and Communications Leader de Kyndryl.

Uno de los principales desafíos identificados fue la distancia entre los principios de Inteligencia Artificial responsable y las decisiones cotidianas de las empresas. Conceptos como equidad, inclusión, transparencia y supervisión humana pueden permanecer en un nivel abstracto si no se traducen en criterios para determinar qué herramientas pueden utilizarse, con qué información, para qué propósitos y bajo la responsabilidad de quién.

La adopción debe comenzar por una pregunta sencilla: ¿qué problema busca resolver la organización mediante inteligencia artificial?

Más que medir únicamente cuántas personas utilizan estas herramientas, lo relevante es determinar si mejoran un proceso, reducen un riesgo o fortalecen la toma de decisiones.

Este análisis debe involucrar a toda la organización. Si los colaboradores ya utilizan IA para redactar documentos, analizar información o automatizar tareas, necesitan comprender sus posibilidades y límites. Una guía inicial puede establecer qué plataformas están autorizadas, qué información no debe compartirse y cuáles procesos requieren aprobación.

La inteligencia artificial también debe incorporarse a los mecanismos mediante los cuales la empresa ya evalúa sus decisiones comerciales, operativas y reputacionales. Los riesgos no se limitan a escenarios extraordinarios en los que una herramienta actúa de manera inesperada. También comprenden decisiones automatizadas que reproducen sesgos, sistemas que no representan a sus usuarios o soluciones adquiridas a terceros cuyo funcionamiento no puede explicarse.

Antes de escalar una herramienta, las empresas necesitan evaluar sus datos, probar su comportamiento en entornos controlados y definir límites proporcionales al nivel de riesgo. La inteligencia artificial debe apoyar al negocio, no sustituir el criterio con el que se conduce.

PANEL 2 |La inteligencia artificial como herramienta para un compliance preventivo

El segundo panel contó con la participación de Raphael Valerio Estrada, Compliance Executive Director de AT&T, y Rebeca Servín, Directora Jurídica para Latinoamérica de Microsoft. La conversación fue moderada por Manuel Haces, Vicepresidente del Comité de Innovación y TICs de AMCHAM y Gerente de Políticas Públicas y Asuntos Gubernamentales de Meta.

Los ejemplos compartidos mostraron que la inteligencia artificial ya produce cambios concretos en los programas de cumplimiento. Entre sus aplicaciones se encuentran la evaluación de riesgos, el análisis de conflictos de interés, el monitoreo regulatorio, la revisión de terceros, la identificación de patrones y la capacitación diferenciada según las funciones de cada colaborador.

En procesos de debida diligencia, estas herramientas pueden revisar grandes volúmenes de alertas para distinguir coincidencias relevantes de falsos positivos. En materia de conflictos de interés, pueden formular preguntas adicionales, clasificar declaraciones y separar los casos evidentes de aquellos que requieren la intervención de un especialista. También pueden reducir el tiempo destinado a tareas jurídicas repetitivas, como extraer información de solicitudes de autoridades o comparar contratos y convenios modificatorios.

No obstante, automatizar una tarea no significa transferir la responsabilidad. Durante la sesión se expuso un caso en el que una herramienta elaboró una cronología precisa a partir de una cadena de correos, pero sugirió una conclusión que no correspondía con lo sucedido. La información estaba ordenada correctamente; la interpretación necesitaba contexto adicional. Una respuesta técnicamente convincente puede seguir siendo incorrecta si no es revisada por una persona que comprenda sus implicaciones.

Por esta razón, la implementación debe comenzar con procesos de bajo riesgo, repetitivos y sujetos a reglas claras. Durante las primeras etapas, los resultados deben compararse con los obtenidos mediante el método tradicional. Solo después de comprobar su confiabilidad conviene ampliar la automatización, manteniendo controles para detener el proceso y remitir los casos ambiguos a un responsable.

Los profesionales de compliance no necesitan convertirse en ingenieros, pero sí comprender cómo funcionan las herramientas, reconocer sus limitaciones y colaborar con las áreas jurídicas, tecnológicas, financieras y operativas. El propósito no es automatizar todo lo posible, sino identificar dónde la tecnología puede generar valor sin desplazar la experiencia humana.

PANEL 3 |Protección de datos y ciberseguridad como responsabilidades empresariales

El tercer panel reunió a Juan Carlos Carrillo, CEO de OneSec; Sabas Casas, Security Services Head en México de Accenture; Isabel Davara, Founder Partner de Davara Abogados; y Patricia Chávez, representante de la Secretaría de Seguridad y Protección Ciudadana. La moderación estuvo a cargo de Luis Miguel Dena, Vicepresidente del Comité de Seguridad de AMCHAM.

La conversación destacó que la protección de datos establece las condiciones bajo las cuales puede utilizarse la información, mientras que la ciberseguridad busca preservar su confidencialidad, integridad y disponibilidad. El compliance conecta ambas disciplinas mediante responsabilidades, controles y evidencias.

Un programa efectivo no puede limitarse a contar con políticas. Debe permitir demostrar qué información posee la empresa, dónde se encuentra, quién puede acceder a ella, con qué finalidad se utiliza y qué medidas la protegen durante su ciclo de vida. Esta trazabilidad es indispensable para prevenir incidentes y acreditar que la organización actuó con diligencia.

La inteligencia artificial vuelve todavía más relevante esta tarea. Si los datos no están clasificados y los permisos de acceso no se encuentran definidos, una herramienta puede revelar información que nunca debió estar disponible para ciertos usuarios. El problema, en ese caso, no proviene únicamente de la tecnología, sino de la ausencia de controles previos.

La responsabilidad tampoco puede concentrarse exclusivamente en el área de ciberseguridad. Jurídico, compliance, privacidad, tecnología, operaciones y alta dirección deben participar en una estructura que asigne funciones y evite que la intervención de múltiples áreas provoque que nadie asuma la coordinación. Prohibir la inteligencia artificial tampoco elimina el riesgo: puede propiciar que los colaboradores utilicen herramientas personales que la empresa no puede supervisar.

Cuando ocurre un incidente, las primeras horas son determinantes. La organización debe registrar lo sucedido, preservar evidencia, aislar equipos comprometidos y activar a las áreas responsables. La respuesta técnica debe coordinarse desde el inicio con las obligaciones jurídicas, la comunicación a las personas afectadas y, cuando corresponda, la colaboración con las autoridades.

Los ejercicios de simulación permiten comprobar si estos mecanismos funcionan en la práctica. La resiliencia no se demuestra afirmando que una empresa está protegida, sino preparándose para responder cuando sus controles resulten insuficientes.

La confianza como condición para mantener la licencia social

La última conversación estuvo a cargo de Gabriel Monroy, Country Manager de Invenergy México, y Erika Josefa Santiago, Head of Corporate Affairs, Communication and Impact de AES México y Presidenta del Comité de Energía de AMCHAM.

A diferencia de una autorización administrativa, la licencia social no se obtiene en un solo momento ni permanece vigente de manera automática. Se construye durante todas las etapas de un proyecto mediante la relación con comunidades, autoridades, clientes y otros grupos de interés.

Las comunidades cuentan con más información y exigen participar desde las primeras fases. Este involucramiento permite identificar preocupaciones, evaluar ajustes y diseñar programas sociales vinculados con necesidades reales, antes de que las decisiones técnicas o financieras sean difíciles de modificar.

La confianza depende de la correspondencia entre lo que una empresa comunica y lo que realiza. Una promesa incumplida puede tener más peso que un documento formal, particularmente en comunidades donde la palabra y la relación directa conservan una importancia central. Las organizaciones deben comunicar compromisos que puedan sostener, explicar sus procesos y responder con claridad incluso cuando una petición no resulte viable.

Los proyectos sociales también deben buscar beneficios duraderos. Durante el panel se compartieron experiencias de capacitación financiera para microempresarios, programas educativos y acceso a internet para escuelas cercanas a instalaciones energéticas. Estos ejemplos muestran que el impacto no depende solo del monto invertido, sino de identificar necesidades mediante trabajo de campo y construir soluciones que permanezcan en la comunidad.

La relación continua puede convertirse en un indicador de confianza. Cuando una comunidad mantiene abiertos los canales de comunicación y plantea sus preocupaciones directamente, la empresa conserva la posibilidad de responder antes de que una diferencia escale. Para ello, la presencia de gestores comunitarios en campo constituye una inversión estratégica.

Esta interacción también debe sujetarse a las políticas de integridad. Las solicitudes comunitarias requieren la participación de los equipos jurídicos y de compliance para evitar conflictos de interés, beneficios indebidos o compromisos incompatibles con las capacidades del proyecto. Escuchar no obliga a aceptar todas las solicitudes, pero sí exige evaluarlas y ofrecer una respuesta transparente.

La primera jornada de Compliance 360 mostró que la gobernanza tecnológica, la protección de la información, el cumplimiento y la licencia social no son conversaciones independientes. Todas responden a una misma exigencia: que las organizaciones puedan explicar cómo toman decisiones, demostrar que conocen sus riesgos y asumir responsabilidad por sus consecuencias.

La confianza empresarial se construye cuando la innovación, el cumplimiento y la conducta cotidiana avanzan en la misma dirección.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 23 | septiembre | 2026

El factor humano en la Inteligencia Artificial: preparando al talento para la transformación

El factor humano en la Inteligencia Artificial: preparando al talento para la transformación

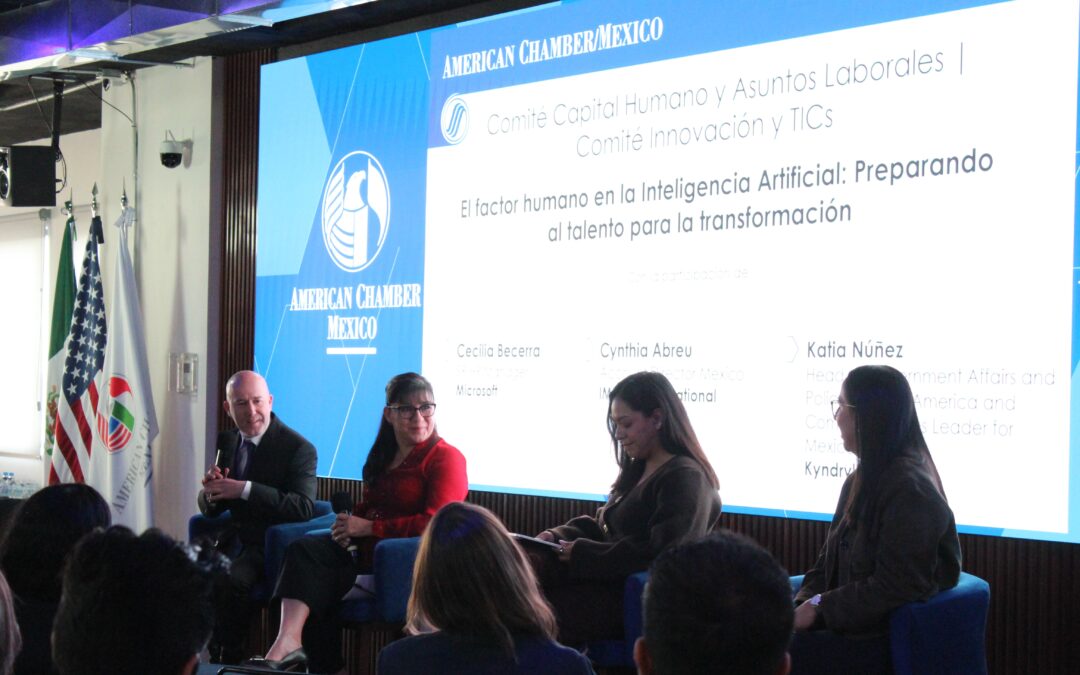
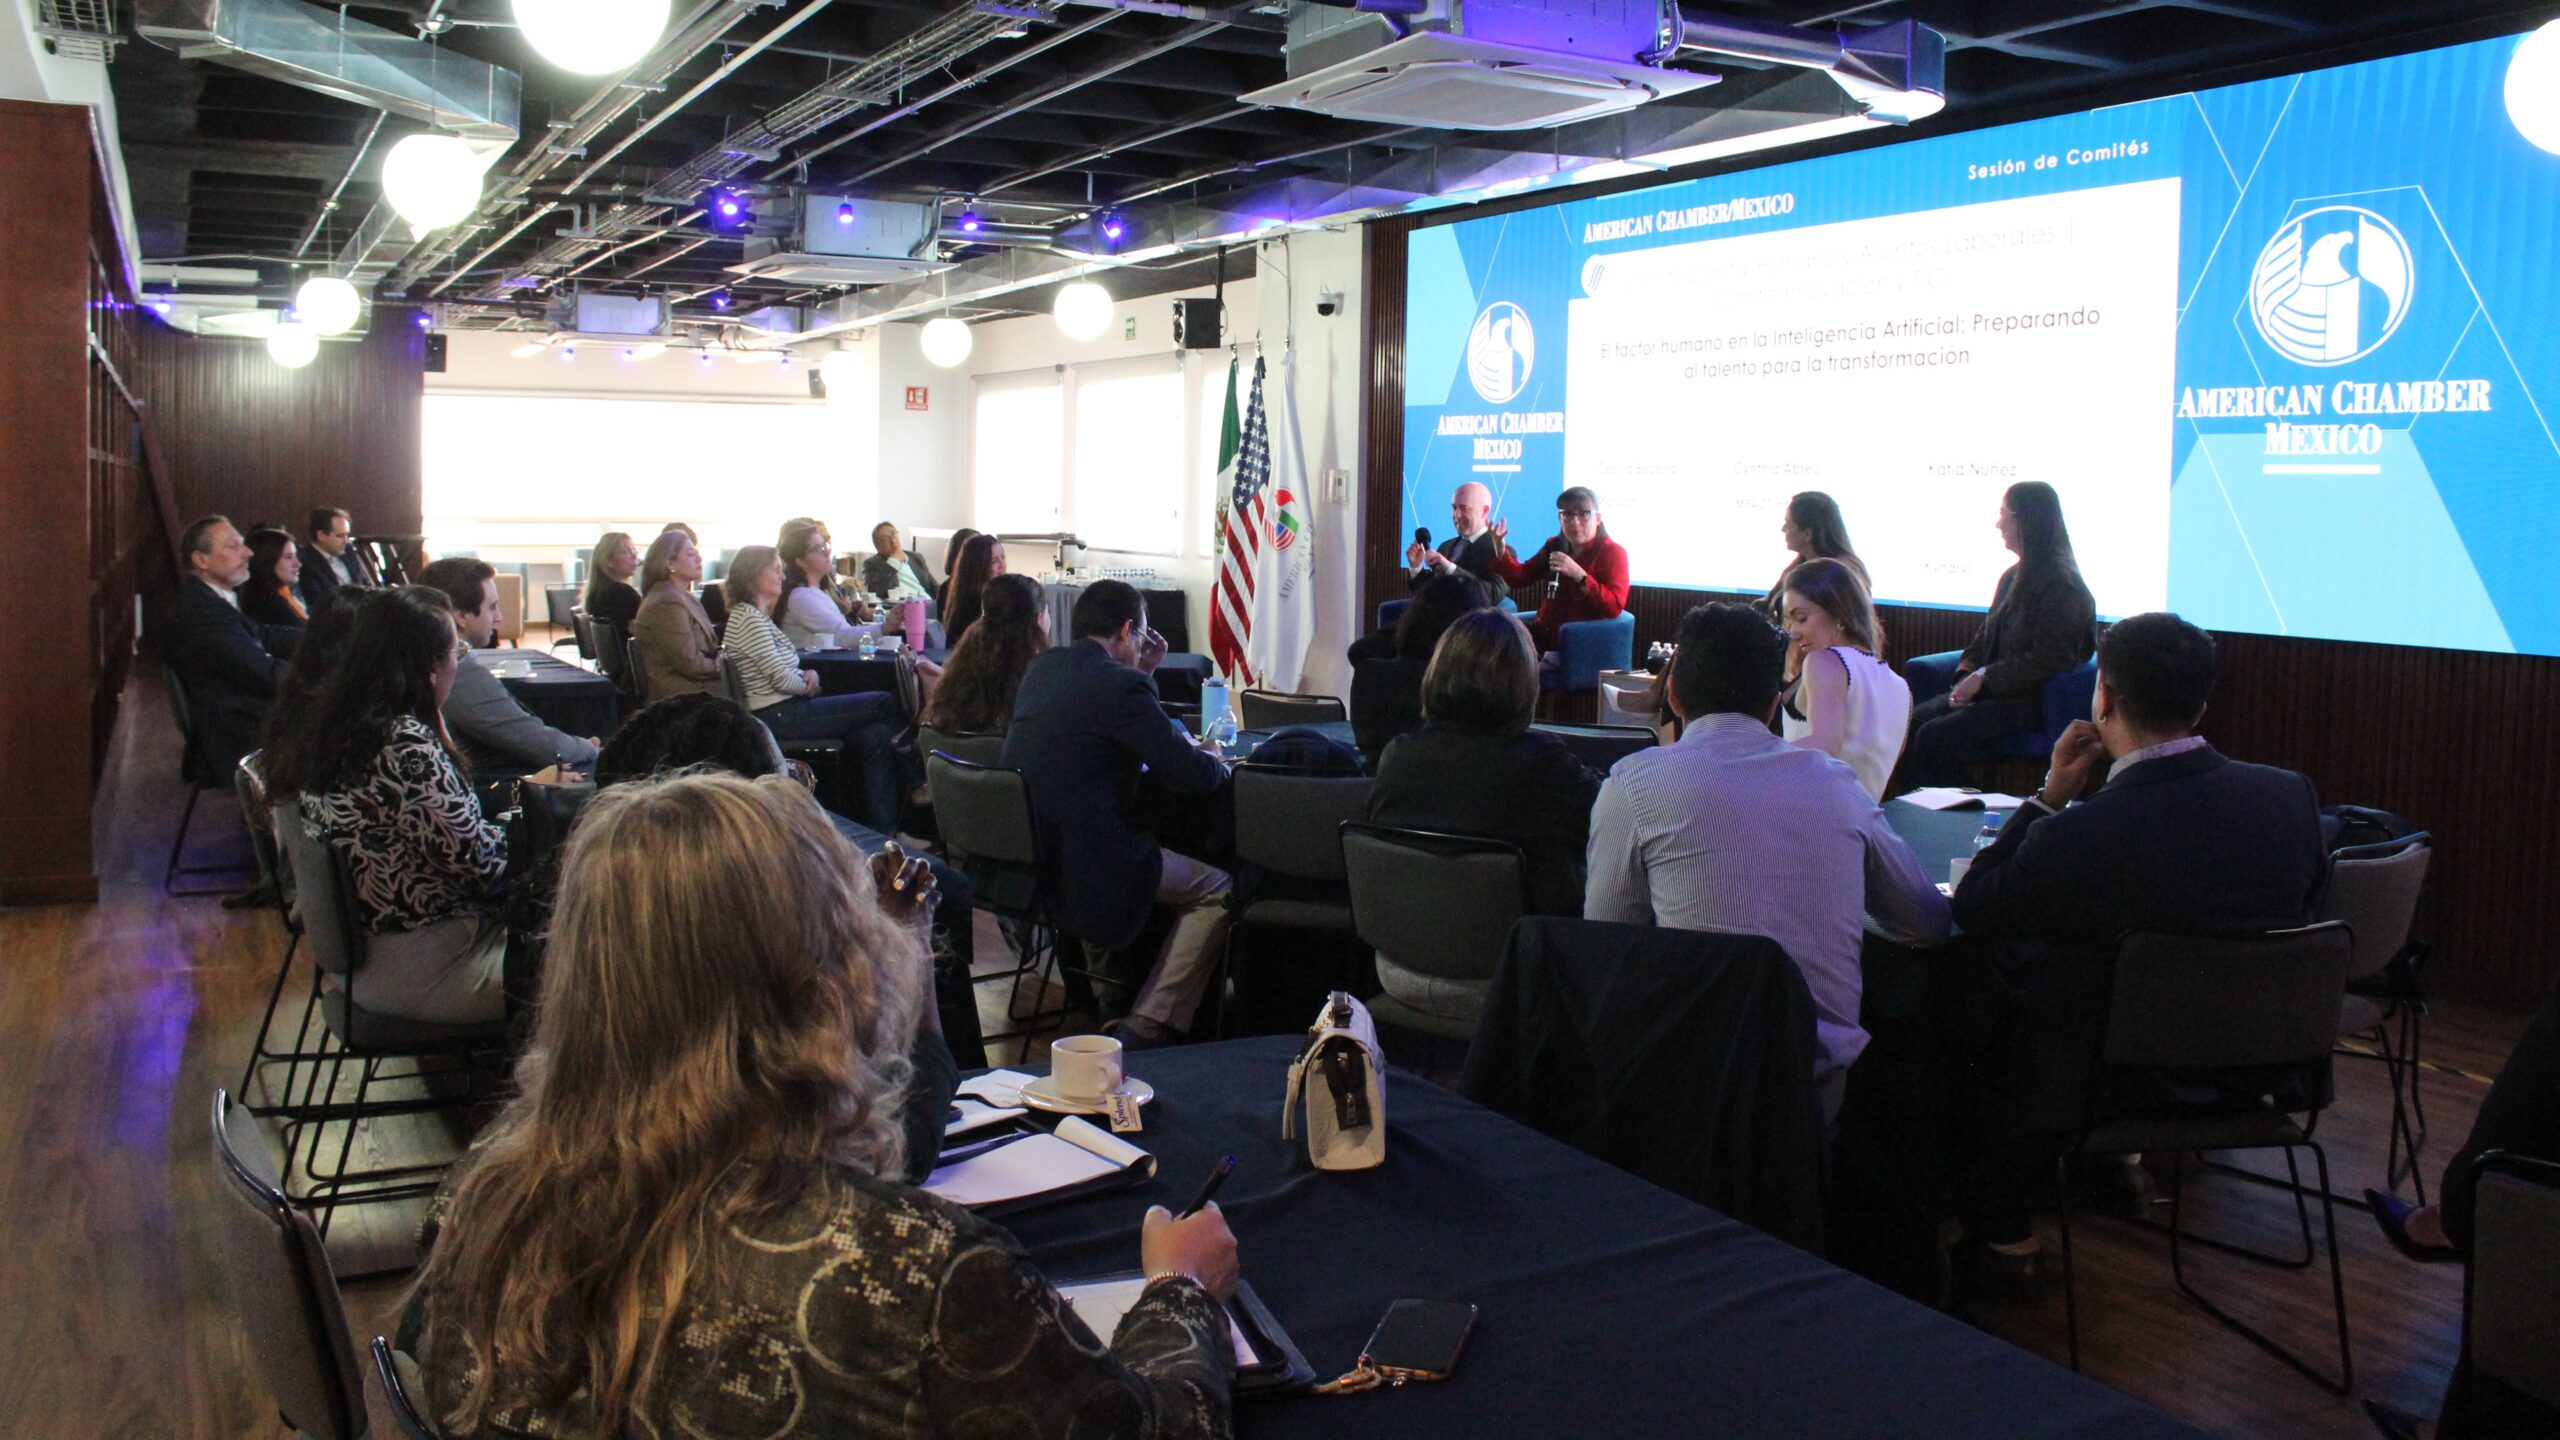
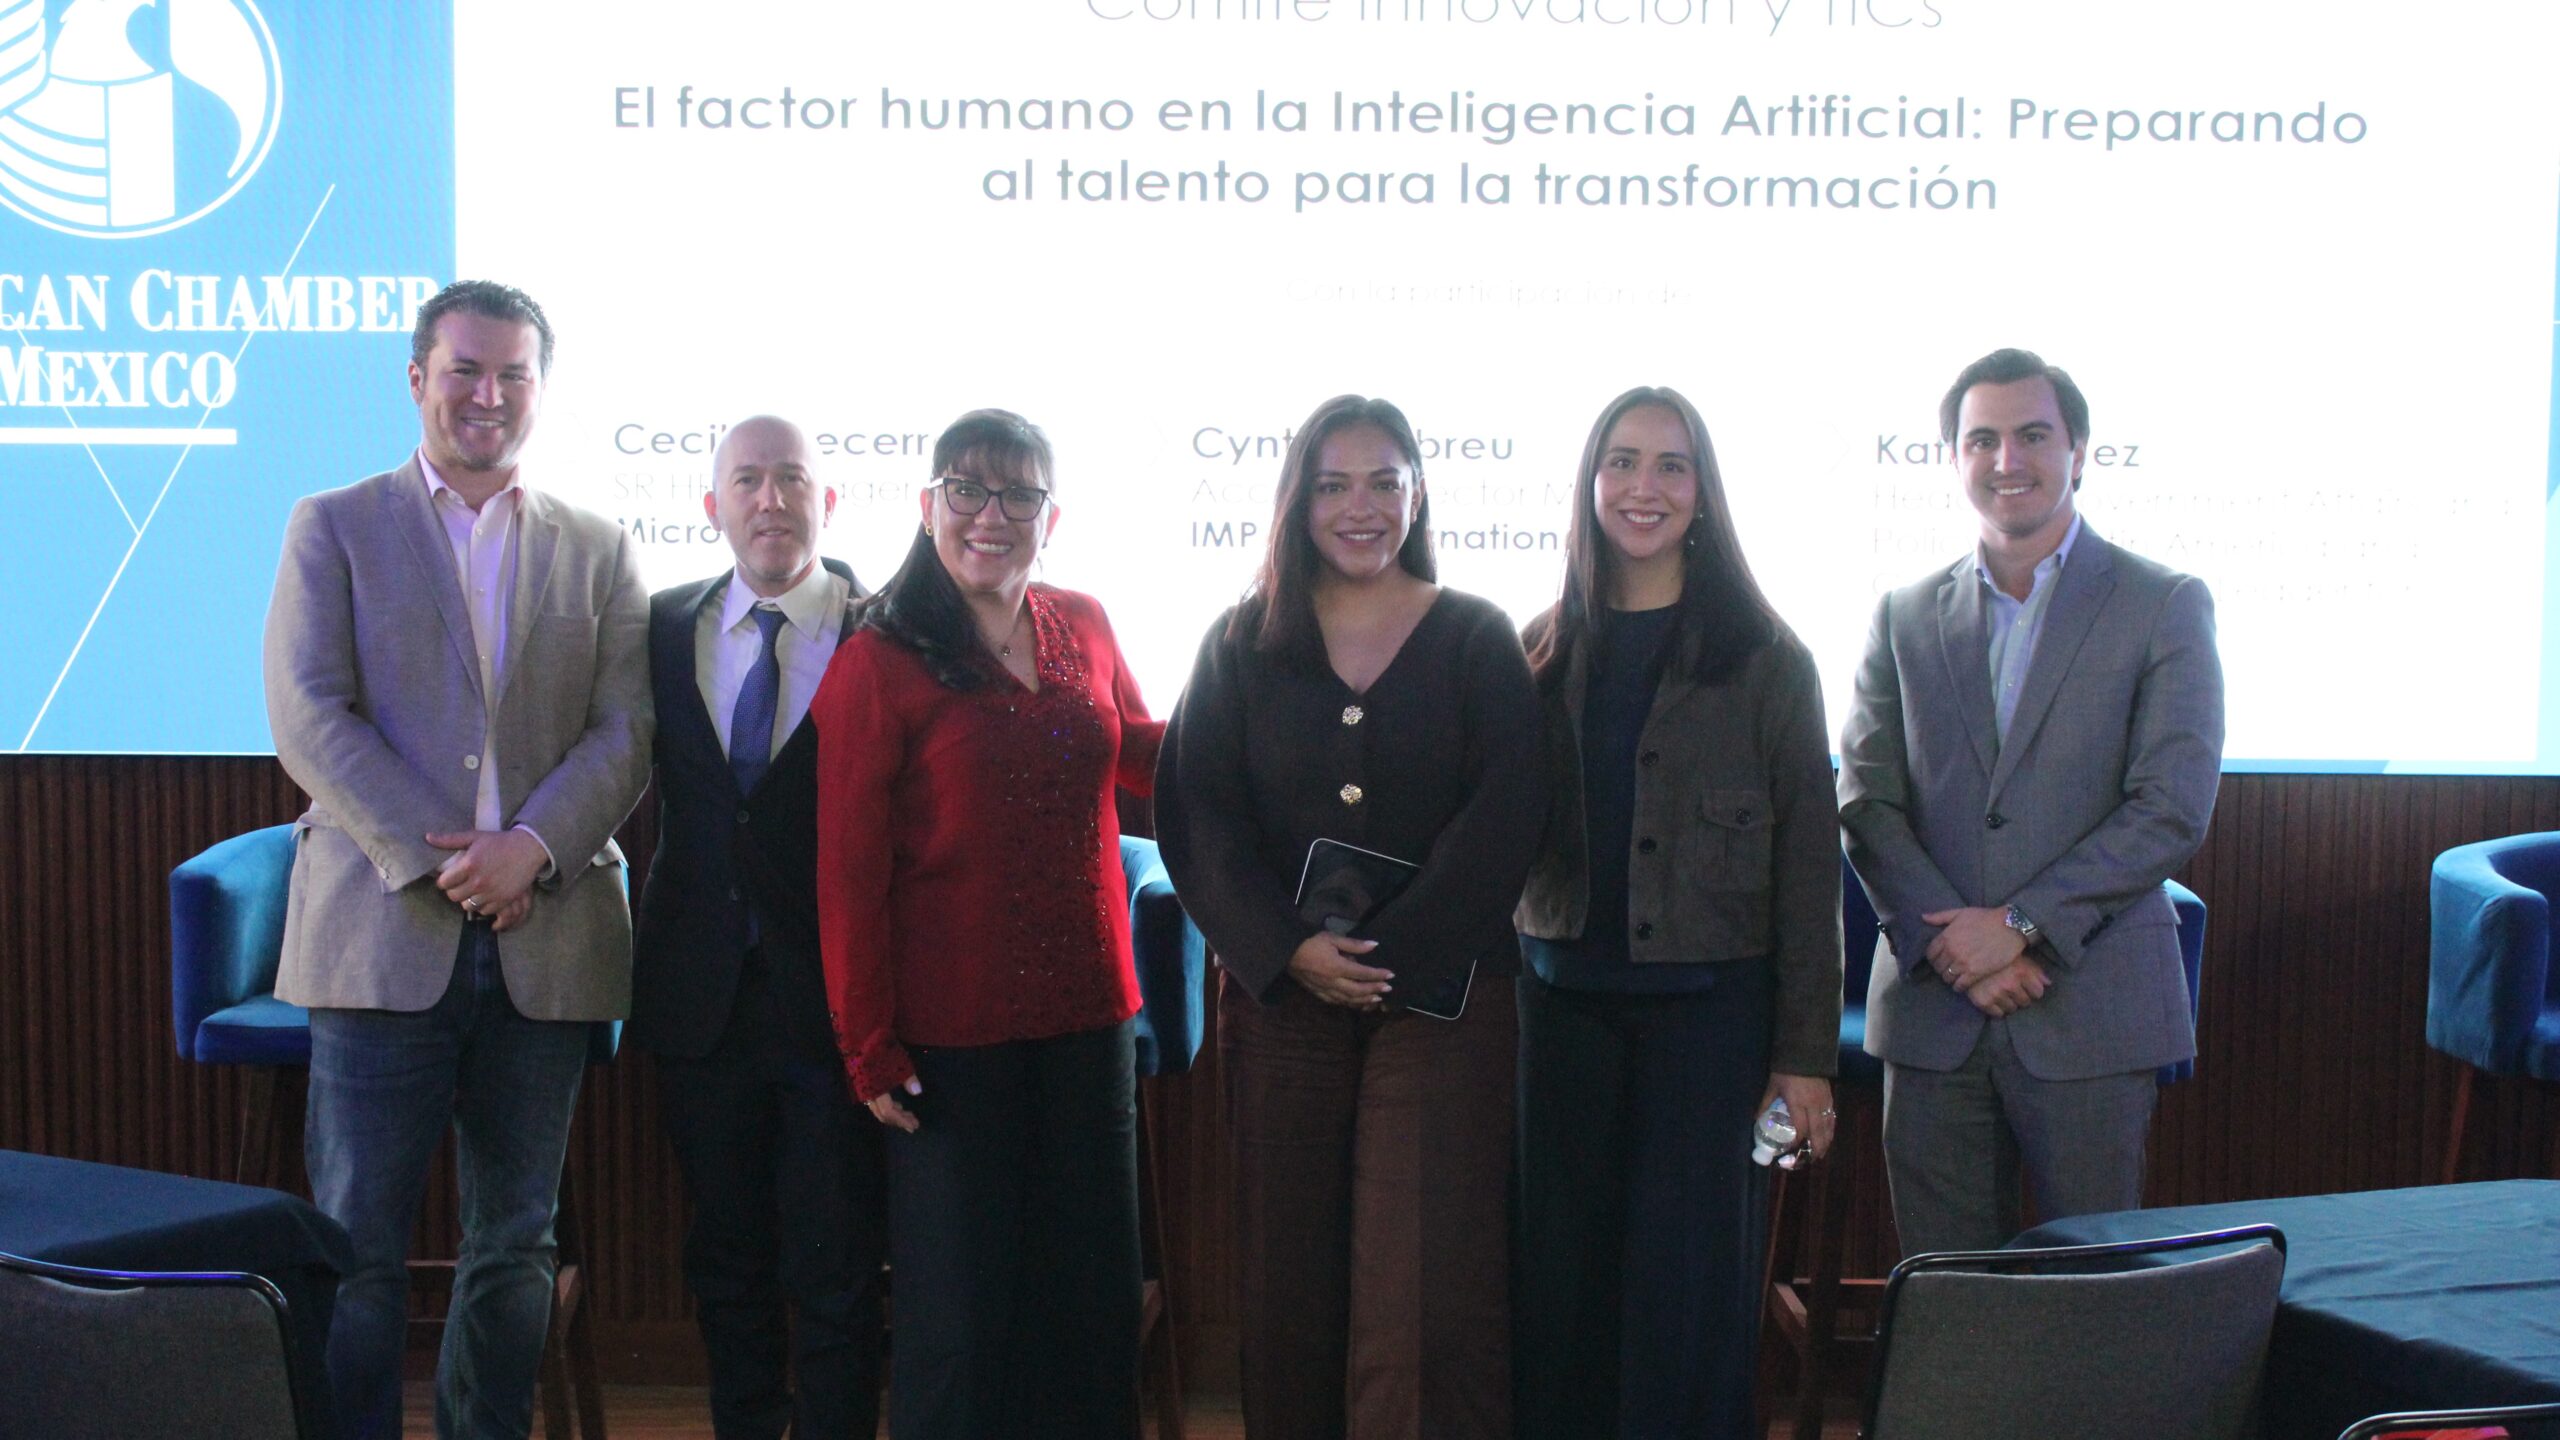
La Inteligencia Artificial se ha consolidado como uno de los principales motores de transformación empresarial; sin embargo, su adopción exitosa depende mucho menos de la tecnología que de la capacidad de las organizaciones para preparar a sus personas, transformar su cultura y redefinir la manera en que se desarrolla el trabajo. Bajo esta premisa, el Comité de Capital Humano y Asuntos Laborales de AMCHAM Ciudad de México, en conjunto con el Comité de Innovación y TICs, reunió a especialistas como Cecilia Becerra de Microsoft; Cynthia Abreu de IMPACT International; y Katia Núñez de Kyndryl, para analizar los principales retos como la brecha de habilidades e inteligencia artificial, y las oportunidades que enfrentan las organizaciones al incorporar estas tecnologías en sus procesos de negocio.

La adopción de la IA comienza con la estrategia, no con la tecnología

Uno de los principales mensajes de la sesión fue que la implementación de Inteligencia Artificial no debe comenzar con la selección de una herramienta, sino con la definición del problema de negocio que se busca resolver.

Las organizaciones enfrentan hoy el reto de rediseñar procesos completos de trabajo, identificar qué actividades pueden automatizarse y cuáles seguirán requiriendo criterio humano. En este contexto, la IA debe entenderse como un habilitador para incrementar la productividad, fortalecer la toma de decisiones y liberar tiempo para actividades de mayor valor estratégico.

Preparar al talento: el principal reto de la transformación

Las panelistas coincidieron en que la mayor barrera para adoptar estas nuevas herramientas ya no es puramente tecnológica, sino organizacional. Para mitigar la brecha de habilidades e inteligencia artificial, las empresas aún trabajan arduamente en construir la infraestructura, los procesos y la cultura necesarios para incorporarlas de forma efectiva, mientras que muchas personas ya las utilizan en su vida cotidiana.

Más que enseñar a utilizar una plataforma, las organizaciones deben preparar a sus colaboradores para trabajar de manera distinta: explicar cómo evolucionarán los roles, desarrollar nuevas capacidades y generar entornos donde experimentar sea parte del aprendizaje. En este proceso, el liderazgo resulta determinante para impulsar una cultura que fomente la innovación, la colaboración y el aprendizaje continuo.

Nathalie Desplas, Secretaría de Turismo

Cynthia Abreu, IMPACT International

Diego Martínez, Uber

Katia Núñez, Kyndryl

De la capacitación a la experimentación

Otro de los conceptos centrales fue que la confianza en la Inteligencia Artificial se construye mediante la experiencia. Las empresas obtienen mejores resultados cuando permiten que los equipos utilicen la IA para resolver problemas reales de negocio, en lugar de limitarse a impartir capacitaciones generales.

Las panelistas también enfatizaron que la adopción debe responder a necesidades específicas de cada organización y formar parte del trabajo cotidiano. Para evitar una mayor brecha de habilidades e inteligencia artificial, coincidieron en que la capacitación debe enfocarse en desarrollar capacidades para trabajar en conjunto con estas plataformas y no únicamente en aprender a utilizar una herramienta aislada.


Gobernanza y uso responsable de la IA

La sesión destacó la importancia de establecer mecanismos de gobernanza que acompañen la implementación de la Inteligencia Artificial, mediante criterios claros para la protección de datos, el manejo de la información y la supervisión humana.

En este contexto cobró especial relevancia el principio de Human in Command, el cual reconoce que, aunque la IA puede automatizar procesos y generar recomendaciones, las decisiones que implican juicio, ética o impacto sobre las personas deben permanecer bajo responsabilidad humana, particularmente en procesos relacionados con la gestión del talento.

¿Cómo medir una adopción exitosa?

Las panelistas coincidieron en que el éxito de una estrategia de IA no debe evaluarse por el número de personas capacitadas o de licencias implementadas, sino por su impacto en el negocio.

Entre los principales indicadores destacan:

  • Reducción del tiempo destinado a tareas repetitivas.
  • Mayor adopción de las herramientas en el trabajo diario.
  • Disminución de errores y mejora en la calidad de los procesos.
  • Evolución de las personas hacia actividades de mayor valor agregado.
  • Rediseño efectivo de procesos de trabajo.
Jesús Horacio González, Viva Aerobus

Cecilia Becerra, Microsoft

Mauricio Alvarado, Vicepresidente del Comité de Sustentabilidad y Responsabilidad Social, AMCHAM

Daniel Rios, Vicepresidente del Comité de Innovación y TICs, AMCHAM 

Mauricio Alvarado, Vicepresidente del Comité de Sustentabilidad y Responsabilidad Social, AMCHAM

Manuel Haces, Vicepresidente del Comité Innovación y TICs, AMCHAM 

Mejores prácticas para impulsar la adopción de IA

Entre las principales recomendaciones compartidas durante la sesión destacan:

  • Comenzar la transformación a partir de un problema de negocio y no de una herramienta tecnológica.
  • Involucrar a Recursos Humanos, Tecnología y las áreas operativas desde el diseño de los proyectos.
  • Generar espacios seguros para experimentar y aprender del error.
  • Explicar claramente cómo evolucionarán los roles con la incorporación de IA.
  • Medir la transferencia del aprendizaje al trabajo diario, más allá de la asistencia a cursos.
  • Distinguir entre las actividades que pueden automatizarse y aquellas que seguirán requiriendo criterio humano.
  • Compartir casos de éxito internos para acelerar la adopción.
  • Establecer principios de gobernanza y uso responsable desde las primeras etapas de implementación.

La Inteligencia Artificial representa una oportunidad para transformar la forma en que las organizaciones generan valor. Sin embargo, su éxito dependerá de la capacidad de las empresas para superar la brecha de habilidades e inteligencia artificial, integrando tecnología, liderazgo y desarrollo del talento en una misma estrategia.

Más allá de incorporar nuevas herramientas, el reto consiste en construir organizaciones capaces de aprender, adaptarse y evolucionar continuamente. Aquellas que logren combinar innovación tecnológica con una cultura centrada en las personas estarán mejor preparadas para fortalecer su competitividad y responder a las exigencias del futuro del trabajo.

Desde AMCHAM se reiteró la importancia de continuar impulsando espacios de diálogo entre empresas, especialistas y líderes del sector para compartir experiencias, mejores prácticas y casos de éxito que contribuyan a una adopción de la Inteligencia Artificial centrada en las personas, fortaleciendo la competitividad y el desarrollo del talento.

AMERICAN CHAMBER/MEXICO
Ciudad de México | 31 | julio | 2026