Día 2 | Compliance 360: Integridad, Tecnología y Confianza Empresarial
Los riesgos empresariales rara vez permanecen dentro de una sola área. Una inconsistencia documental puede revelar un problema logístico; una relación comercial puede generar exposición frente a regímenes de sanciones; y una negociación corporativa puede convertirse en un riesgo de competencia económica antes de concluir.
Esta visión integral orientó la segunda jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”. Después de abordar la inteligencia artificial, la protección de datos, la ciberseguridad y la confianza empresarial durante el primer día, la jornada del 24 de septiembre analizó la gestión de terceros, las designaciones de Organizaciones Terroristas Extranjeras y las nuevas tendencias en competencia económica.
Los tres paneles coincidieron en que un programa efectivo no es aquel que aparenta eliminar todos los riesgos, sino el que permite identificarlos, comunicarlos y atenderlos antes de que se conviertan en una crisis.
PANEL 1 | Del contrato inicial al monitoreo continuo de terceros
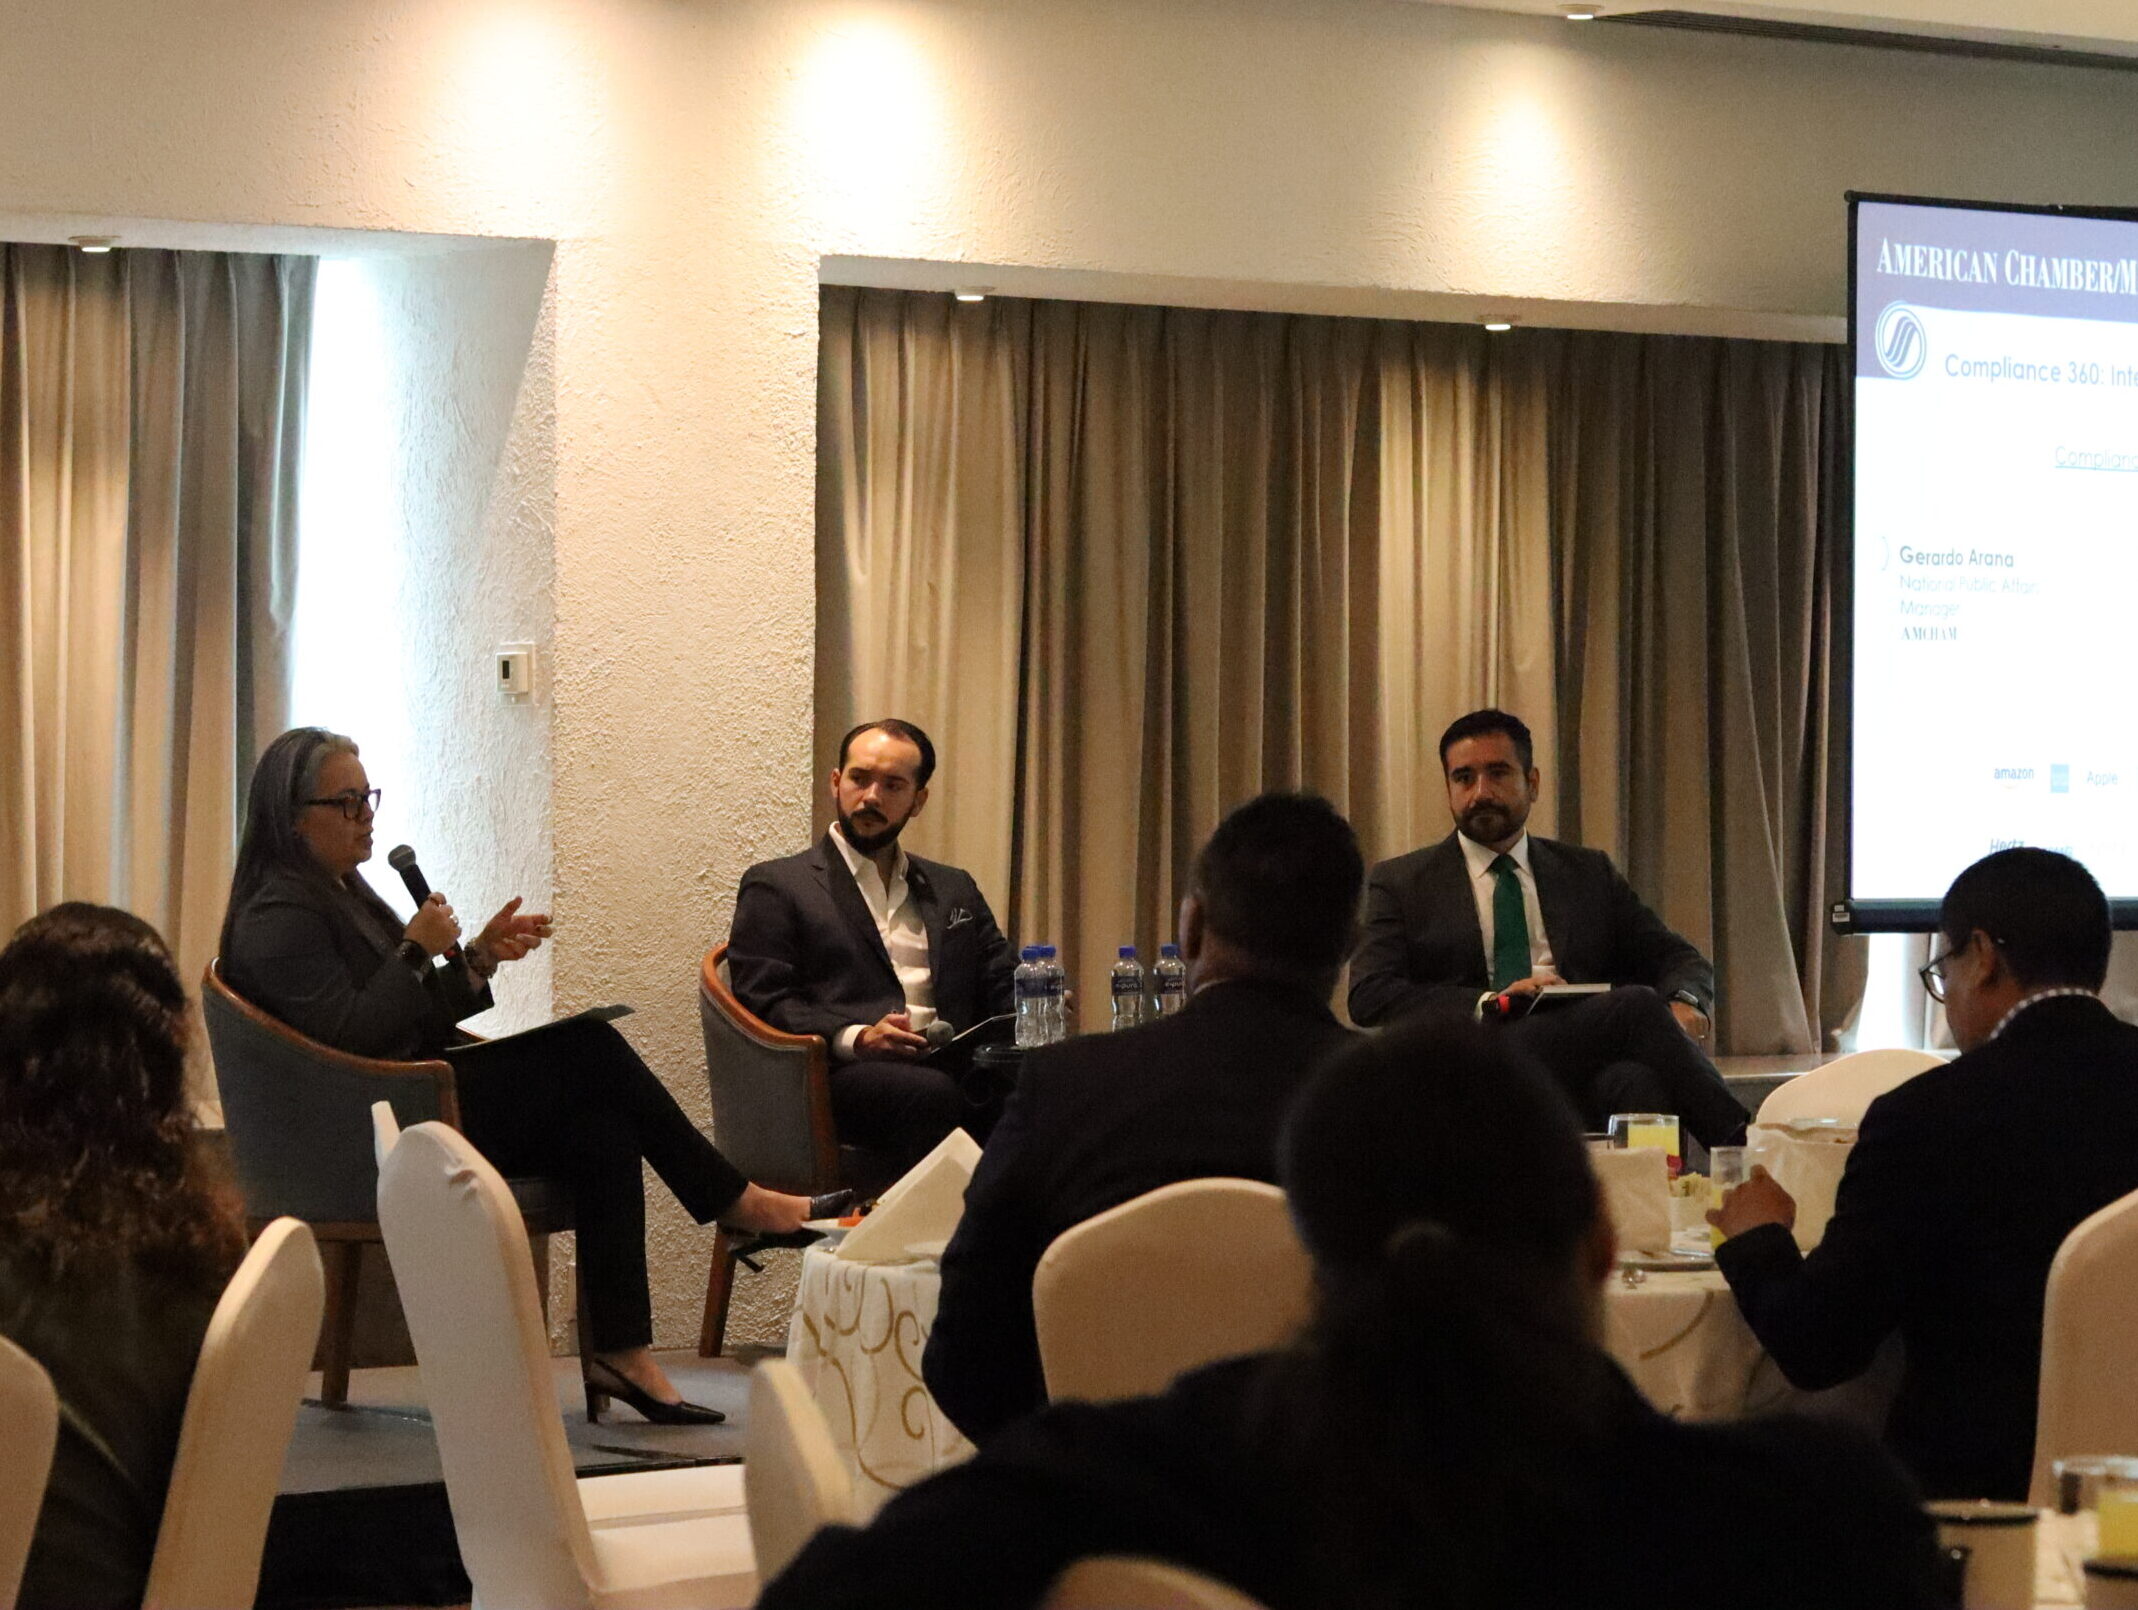
El primer panel reunió a Adriana Romo, Trade Compliance Officer de UPS, e Iván Szymanski, Partner, Head of Corporate, Antitrust and Compliance de VTZ, bajo la moderación de Gerardo Arana, Gerente Nacional de Asuntos Públicos de AMCHAM.
Las cadenas de suministro dependen de clientes, proveedores, transportistas, agentes aduanales, autoridades y otros prestadores de servicios. Esta interdependencia permite mantener la velocidad de las operaciones, pero amplía los puntos en los que puede surgir un riesgo operativo, reputacional o de integridad.
La firma de un contrato o la evaluación inicial de un proveedor ya no ofrecen protección suficiente. La propiedad, actividades, relaciones y exposición de un tercero pueden cambiar, por lo que la debida diligencia debe pasar de una fotografía inicial a un proceso de monitoreo continuo.
Las certificaciones como OEA o CTPAT constituyen referencias útiles, pero no sustituyen el conocimiento directo del proveedor. La empresa también necesita comprender cómo opera, qué cultura de integridad mantiene y si sus prácticas son compatibles con las propias.
El nivel de revisión debe ser proporcional al riesgo. Un proveedor de artículos administrativos no exige necesariamente el mismo escrutinio que un agente aduanal en contacto con autoridades o un transportista responsable de mercancías sensibles. Los cambios repentinos en instrucciones, operaciones inusualmente urgentes, rutas distintas a las habituales o la falta de apertura para explicar una inconsistencia pueden justificar una revisión adicional.
La sesión también destacó los riesgos generados por los silos internos. Compras, logística, ventas y comercio exterior pueden poseer información relevante sobre un mismo proveedor sin compartirla. Una empresa puede contar con la información necesaria para anticipar un riesgo y, aun así, no actuar porque esa información permanece fragmentada.
Los programas de cumplimiento deben responder al tamaño, operación y recursos de cada organización. Copiar las políticas de una multinacional o abrir una línea de denuncia sin definir quién la atenderá puede producir una apariencia de cumplimiento sin modificar las prácticas. Esta proporcionalidad también debe considerarse cuando las grandes empresas establecen requisitos para proveedores de menor tamaño.
El compliance debe funcionar como un facilitador del negocio: suficientemente riguroso para proteger la operación y lo bastante cercano para comprender cómo funciona.
PANEL 2 | Designaciones FTO y exposición empresarial
El segundo panel contó con la participación de Alberto Lascurain, Transactional and Compliance Attorney de Holland & Knight, y Enrique Riquelme, Counsel de Von Wobeser y Sierra. La conversación fue moderada por Mare Chevez, Senior Manager Compliance de Invenergy.
Las designaciones de organizaciones criminales como Organizaciones Terroristas Extranjeras —FTO, por sus siglas en inglés— modificaron el análisis de riesgos para las empresas con operaciones o vínculos con Estados Unidos. Conductas que antes podían analizarse únicamente desde la perspectiva de corrupción, lavado de dinero o delincuencia organizada ahora requieren considerar también sus posibles implicaciones bajo el marco estadounidense.
La aplicación extraterritorial de ciertas disposiciones puede afectar a empresas que operan en México, particularmente cuando utilizan el sistema financiero estadounidense, mantienen relaciones con compañías de ese país o participan en cadenas internacionales. Al mismo tiempo, los vínculos con organizaciones criminales pueden generar consecuencias conforme al derecho mexicano.
Esta superposición obliga a coordinar el análisis jurídico y de cumplimiento en ambas jurisdicciones. Una estrategia fragmentada puede dejar vacíos en la gestión del riesgo y en la documentación de las decisiones.
La debida diligencia constituye la primera línea de prevención, pero no debe limitarse a buscar el nombre de una empresa en listas restrictivas. También requiere identificar accionistas, administradores y beneficiarios finales, y considerar las reglas aplicables a entidades propiedad de personas sancionadas.
Asimismo, deben revisarse elementos operativos: si el domicilio corresponde con la actividad declarada, si existe infraestructura para prestar el servicio, si la empresa cuenta con presencia comercial verificable y si sus directivos pueden identificarse. Ningún indicador demuestra por sí solo una irregularidad, pero la acumulación de inconsistencias puede justificar controles reforzados.
El riesgo también varía por sector y ubicación. Actividades como transporte, comercio exterior e hidrocarburos, especialmente en regiones expuestas a extorsión o control territorial, pueden requerir mayor supervisión. El área de compras ocupa una posición estratégica para detectar intermediarios injustificados, modificaciones en instrucciones de pago o fraccionamientos inusuales.
No siempre será posible eliminar por completo la exposición, particularmente en comunidades remotas o con pocos proveedores disponibles. En estos casos, la empresa debe demostrar que identificó el riesgo, evaluó alternativas, adoptó medidas razonables y documentó el proceso. La documentación no sustituye al cumplimiento, pero permite acreditar que la organización actuó de buena fe y aplicó sus controles.
Los programas deben actualizarse frente a las nuevas modalidades delictivas. Además de capacitaciones, pueden realizarse simulacros inspirados en ejercicios de red teaming para evaluar cómo reaccionarían los colaboradores ante una extorsión, una solicitud de pago irregular o un incidente de ransomware.
La respuesta requiere la participación coordinada de legal, compliance, compras, finanzas, seguridad y personal en campo. Quienes conocen la operación pueden identificar señales que no aparecen en bases de datos ni cuestionarios corporativos.
PANEL 3 | Competencia económica como función preventiva
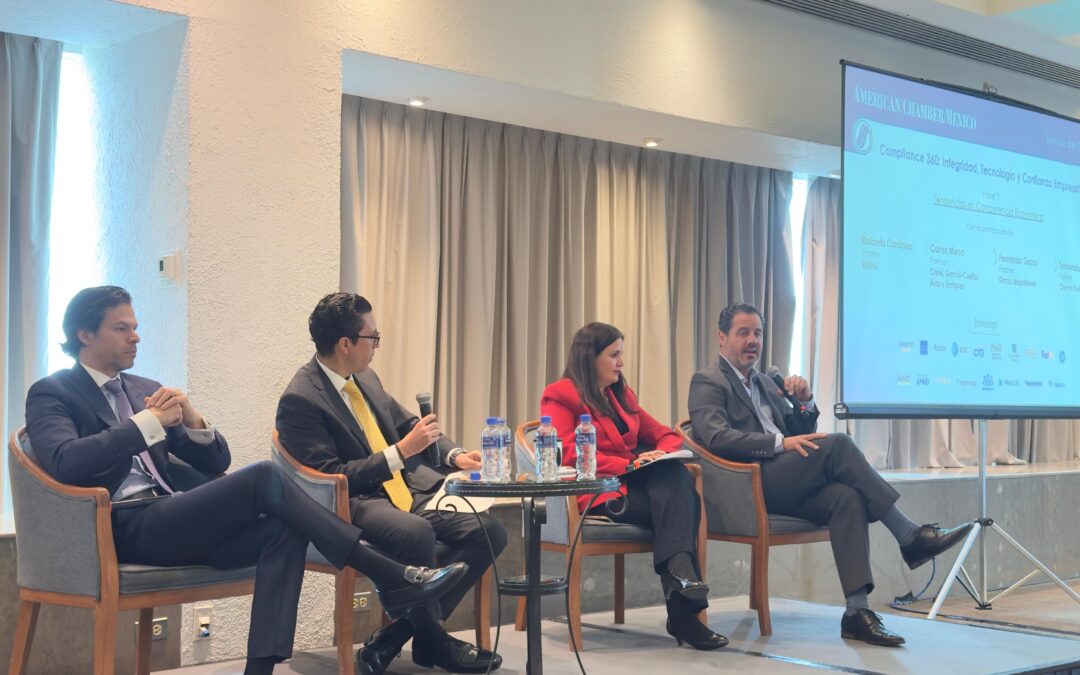
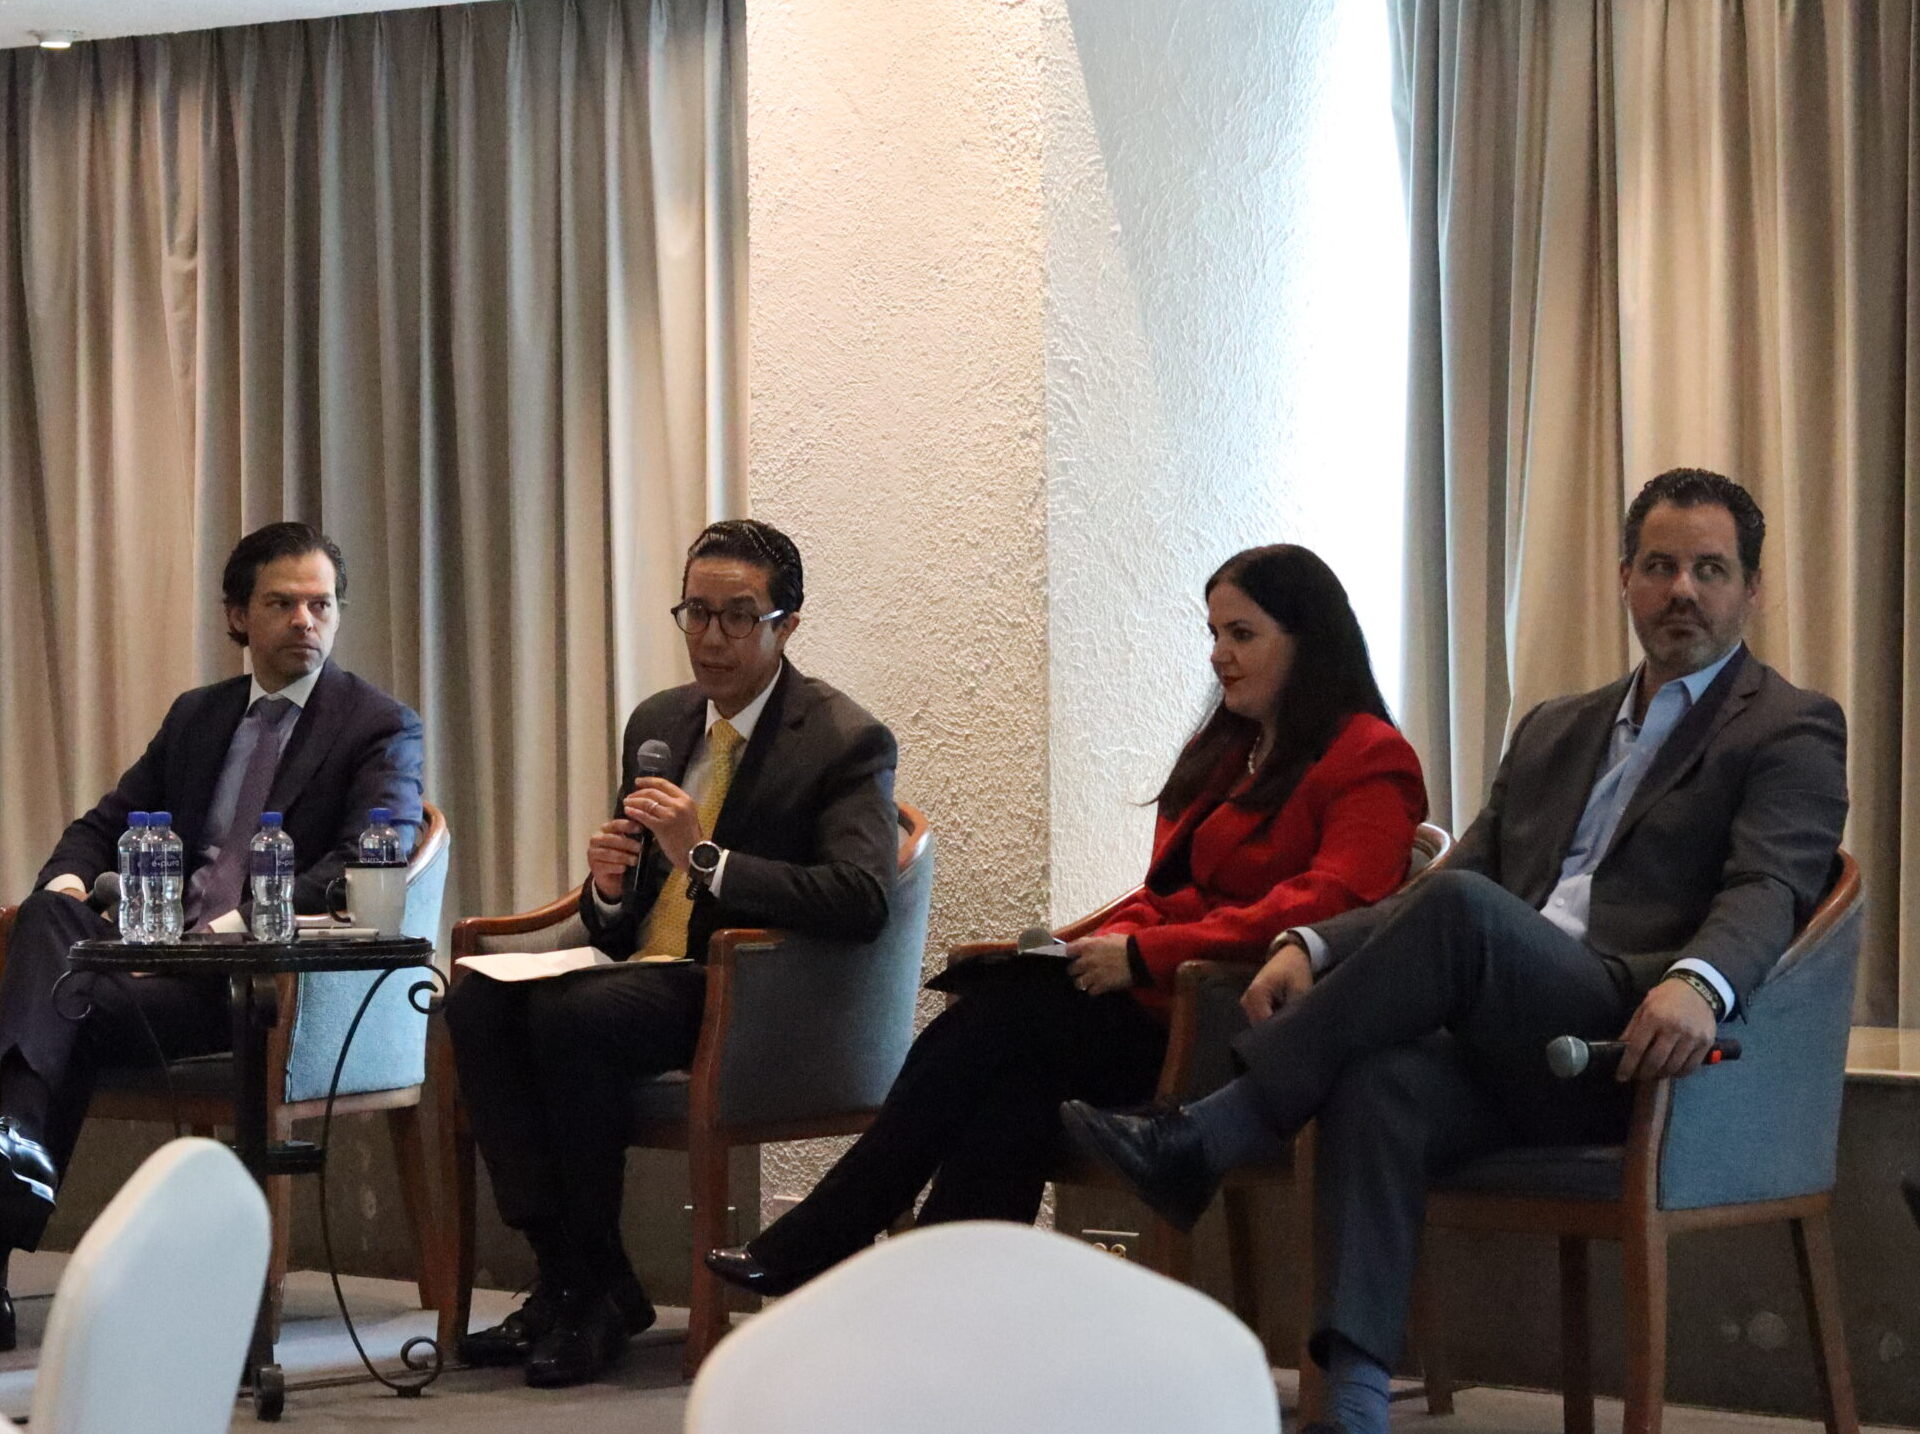
El tercer panel estuvo integrado por Fernanda Garza Magdaleno, Partner de Garza Magdaleno; Carlos Mena, Partner de Creel, García-Cuéllar, Aiza y Enríquez; y Fernando González, Partner de Chevez Ruiz Zamarripa. La moderación correspondió a Roberto Cardona, Partner de KPMG.
La conversación analizó los cambios recientes en la legislación y la transición de la COFECE hacia la Comisión Nacional Antimonopolio. Aunque todavía es pronto para evaluar plenamente el nuevo diseño institucional, las modificaciones a umbrales, plazos y sanciones exigen fortalecer los mecanismos preventivos.
El riesgo de competencia económica puede originarse en conversaciones con competidores, cláusulas contractuales, políticas de precios o negociaciones para una adquisición. Las empresas también deben atender cuidadosamente los requerimientos de información: ser identificadas como “terceros” en una investigación no necesariamente significa que se encuentren fuera del objeto del procedimiento.
En fusiones y adquisiciones, el análisis de competencia debe comenzar desde las primeras etapas. Incluso las operaciones que no requieren notificación pueden ser revisadas posteriormente si generan preocupaciones sobre sus efectos en el mercado. Por ello, no basta con comprobar los umbrales económicos; también deben evaluarse los traslapes entre actividades y la posible concentración.
Otro riesgo surge cuando las empresas comienzan a coordinarse antes de recibir la autorización correspondiente. Compartir información sensible, modificar estructuras o adoptar decisiones comerciales conjuntas puede interpretarse como una integración anticipada o gun jumping.
Los procesos de due diligence deben proteger la información competitiva. Los clean teams permiten limitar el acceso a precios, márgenes, listas de clientes y estrategias comerciales, reservándolos a equipos o asesores autorizados. Estos mecanismos deben establecerse desde el inicio y quedar documentados.
La prevención tampoco termina en las transacciones. Los contratos vigentes pueden contener exclusividades, restricciones territoriales, ventas atadas o esquemas de descuentos que requieran un nuevo análisis. Asimismo, los equipos comerciales necesitan capacitación para reconocer qué información no deben intercambiar con competidores, incluso en encuentros informales o actividades gremiales.
Un programa de competencia económica debe mantenerse activo mediante capacitación, revisión de acuerdos, auditorías y protocolos para responder a visitas de verificación. El momento para atender el riesgo no es cuando llega un requerimiento de la autoridad, sino cuando se diseña la operación, se negocia el contrato o se toma la decisión comercial.
La segunda jornada de Compliance 360 confirmó que la gestión de terceros, las designaciones FTO y la competencia económica comparten una misma necesidad: transformar el cumplimiento documental en una capacidad permanente de prevención y respuesta.
A lo largo de los dos días, las conversaciones mostraron que los riesgos legales, tecnológicos, operativos y reputacionales están cada vez más conectados. Para AMERICAN CHAMBER/MEXICO, estos espacios permiten compartir experiencias y contribuir al desarrollo de programas de integridad adaptables, coordinados y cercanos a la operación.
La resiliencia empresarial comienza cuando la información circula, las responsabilidades están claras y el compliance participa antes de que el riesgo se materialice.
AMERICAN CHAMBER/MEXICO
Ciudad de México | 24 | septiembre | 2026