La inteligencia artificial puede analizar grandes volúmenes de información, identificar patrones y automatizar procesos que antes requerían horas de trabajo. Sin embargo, su capacidad para generar resultados no garantiza que estos sean correctos, justos o consistentes con los valores de una organización. La tecnología puede fortalecer los programas de cumplimiento, pero también amplificar riesgos cuando se implementa sin objetivos claros, controles adecuados y supervisión humana.
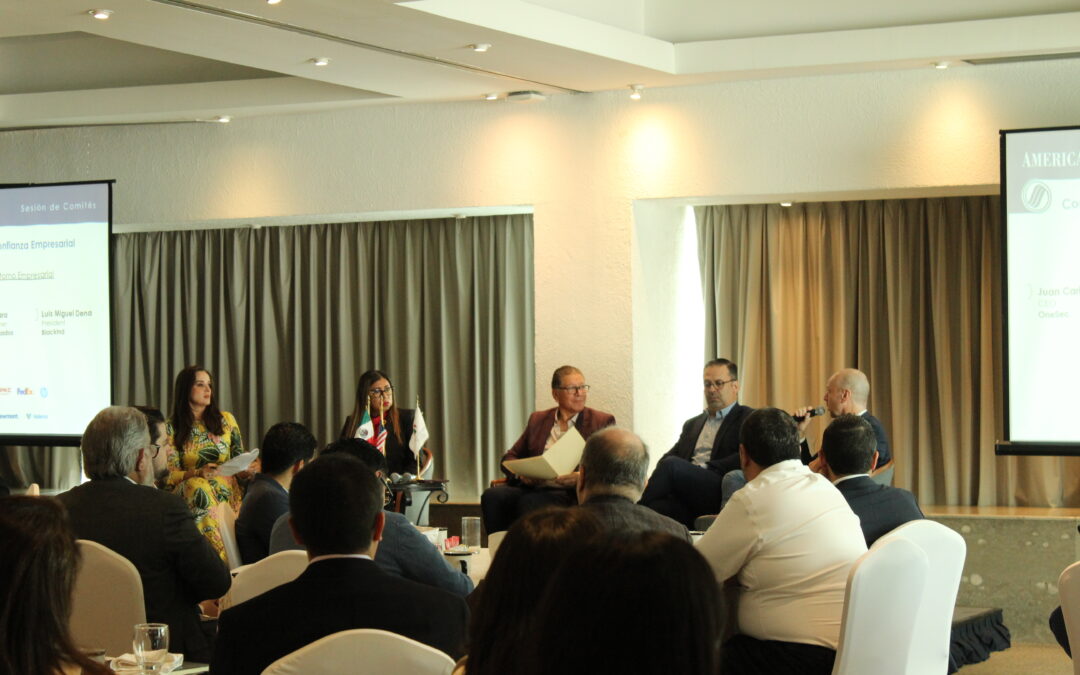
Esta reflexión articuló la primera jornada de “Compliance 360: Integridad, Tecnología y Confianza Empresarial”, organizada por los Comités de Innovación y TICs, Legalidad y Estado de Derecho, Servicios Financieros, Seguridad y Energía de AMERICAN CHAMBER/MEXICO. Durante el primer día, especialistas y líderes empresariales participaron en cuatro paneles para analizar la adopción responsable de la inteligencia artificial, su aplicación en los programas de compliance, la protección de datos y la ciberseguridad, así como la construcción de confianza con las comunidades y otros grupos de interés.
Las conversaciones coincidieron en una conclusión: la confianza empresarial no depende únicamente de cumplir reglas, sino de demostrar que las decisiones se toman con responsabilidad, trazabilidad y coherencia.
PANEL 1 | De los principios a la gobernanza responsable de la inteligencia artificial
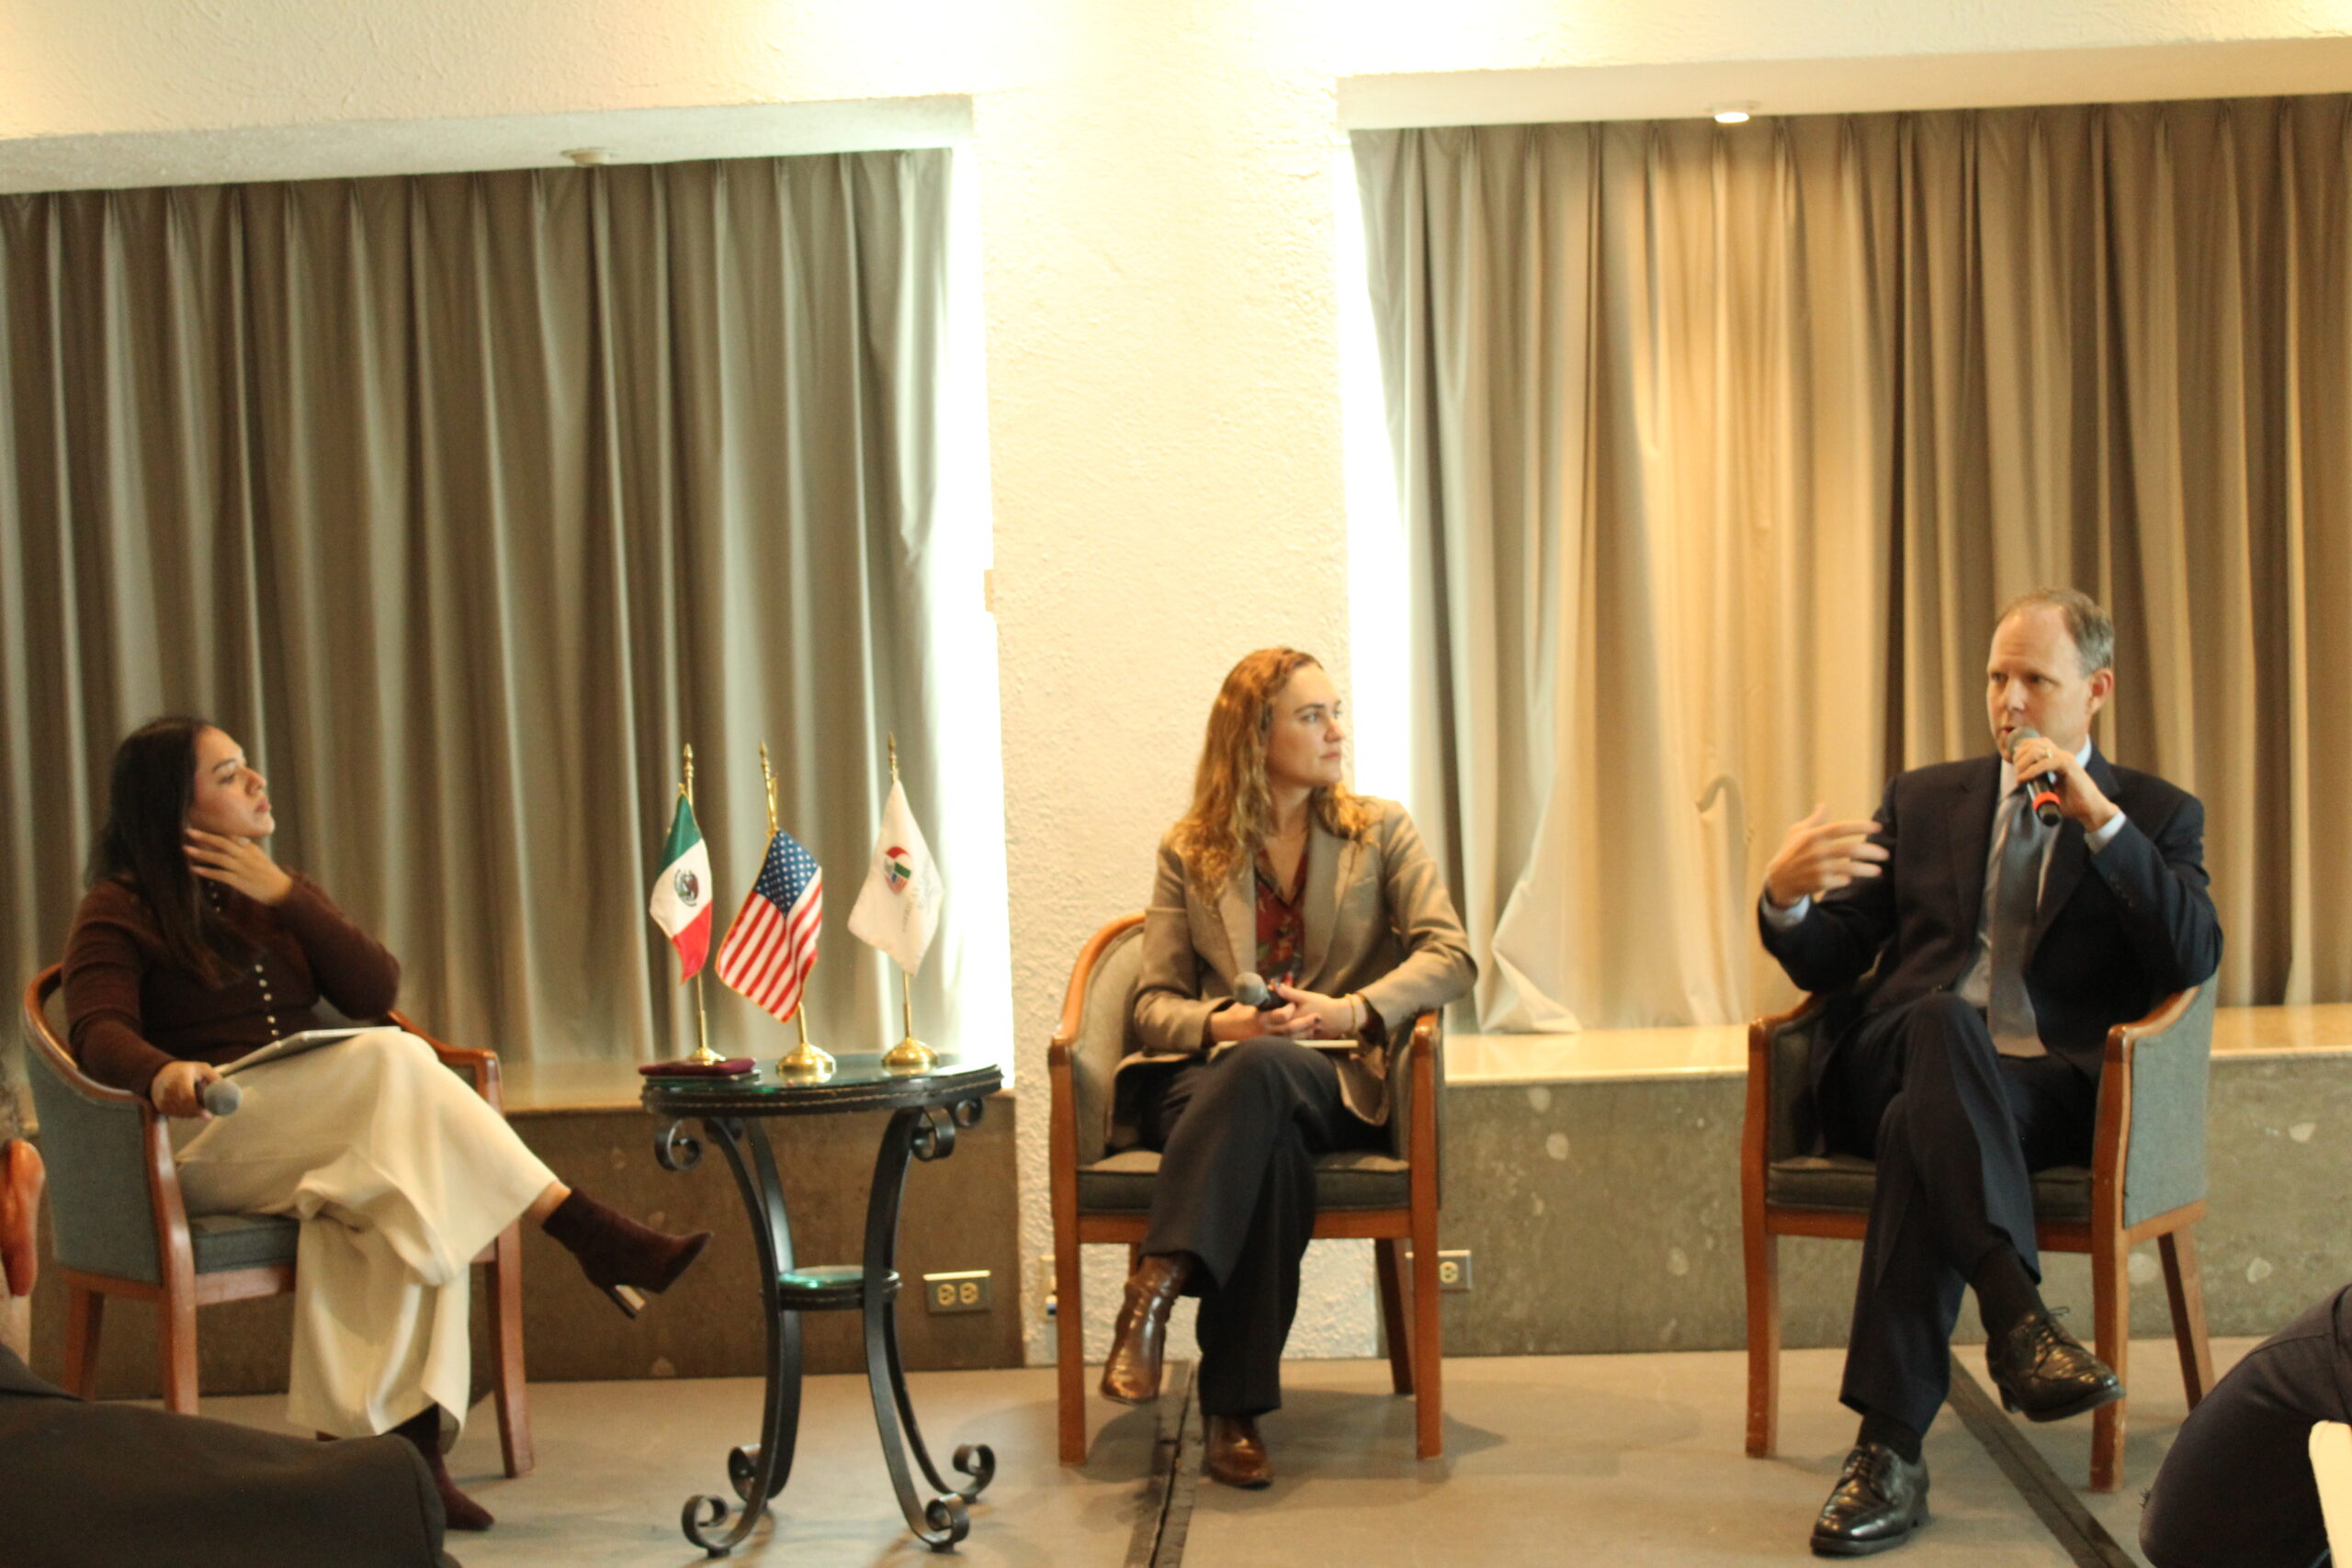
La primera conversación reunió a Claudia del Pozo, Founder & Director de Eon Institute, y William Borders, Executive Vice President, Legal & Chief Compliance Officer de Invenergy, bajo la moderación de Katia Núñez, Head of Government Affairs and Policy for Latin America and Communications Leader de Kyndryl.
Uno de los principales desafíos identificados fue la distancia entre los principios de Inteligencia Artificial responsable y las decisiones cotidianas de las empresas. Conceptos como equidad, inclusión, transparencia y supervisión humana pueden permanecer en un nivel abstracto si no se traducen en criterios para determinar qué herramientas pueden utilizarse, con qué información, para qué propósitos y bajo la responsabilidad de quién.
La adopción debe comenzar por una pregunta sencilla: ¿qué problema busca resolver la organización mediante inteligencia artificial?
Más que medir únicamente cuántas personas utilizan estas herramientas, lo relevante es determinar si mejoran un proceso, reducen un riesgo o fortalecen la toma de decisiones.
Este análisis debe involucrar a toda la organización. Si los colaboradores ya utilizan IA para redactar documentos, analizar información o automatizar tareas, necesitan comprender sus posibilidades y límites. Una guía inicial puede establecer qué plataformas están autorizadas, qué información no debe compartirse y cuáles procesos requieren aprobación.
La inteligencia artificial también debe incorporarse a los mecanismos mediante los cuales la empresa ya evalúa sus decisiones comerciales, operativas y reputacionales. Los riesgos no se limitan a escenarios extraordinarios en los que una herramienta actúa de manera inesperada. También comprenden decisiones automatizadas que reproducen sesgos, sistemas que no representan a sus usuarios o soluciones adquiridas a terceros cuyo funcionamiento no puede explicarse.
Antes de escalar una herramienta, las empresas necesitan evaluar sus datos, probar su comportamiento en entornos controlados y definir límites proporcionales al nivel de riesgo. La inteligencia artificial debe apoyar al negocio, no sustituir el criterio con el que se conduce.
PANEL 2 |La inteligencia artificial como herramienta para un compliance preventivo
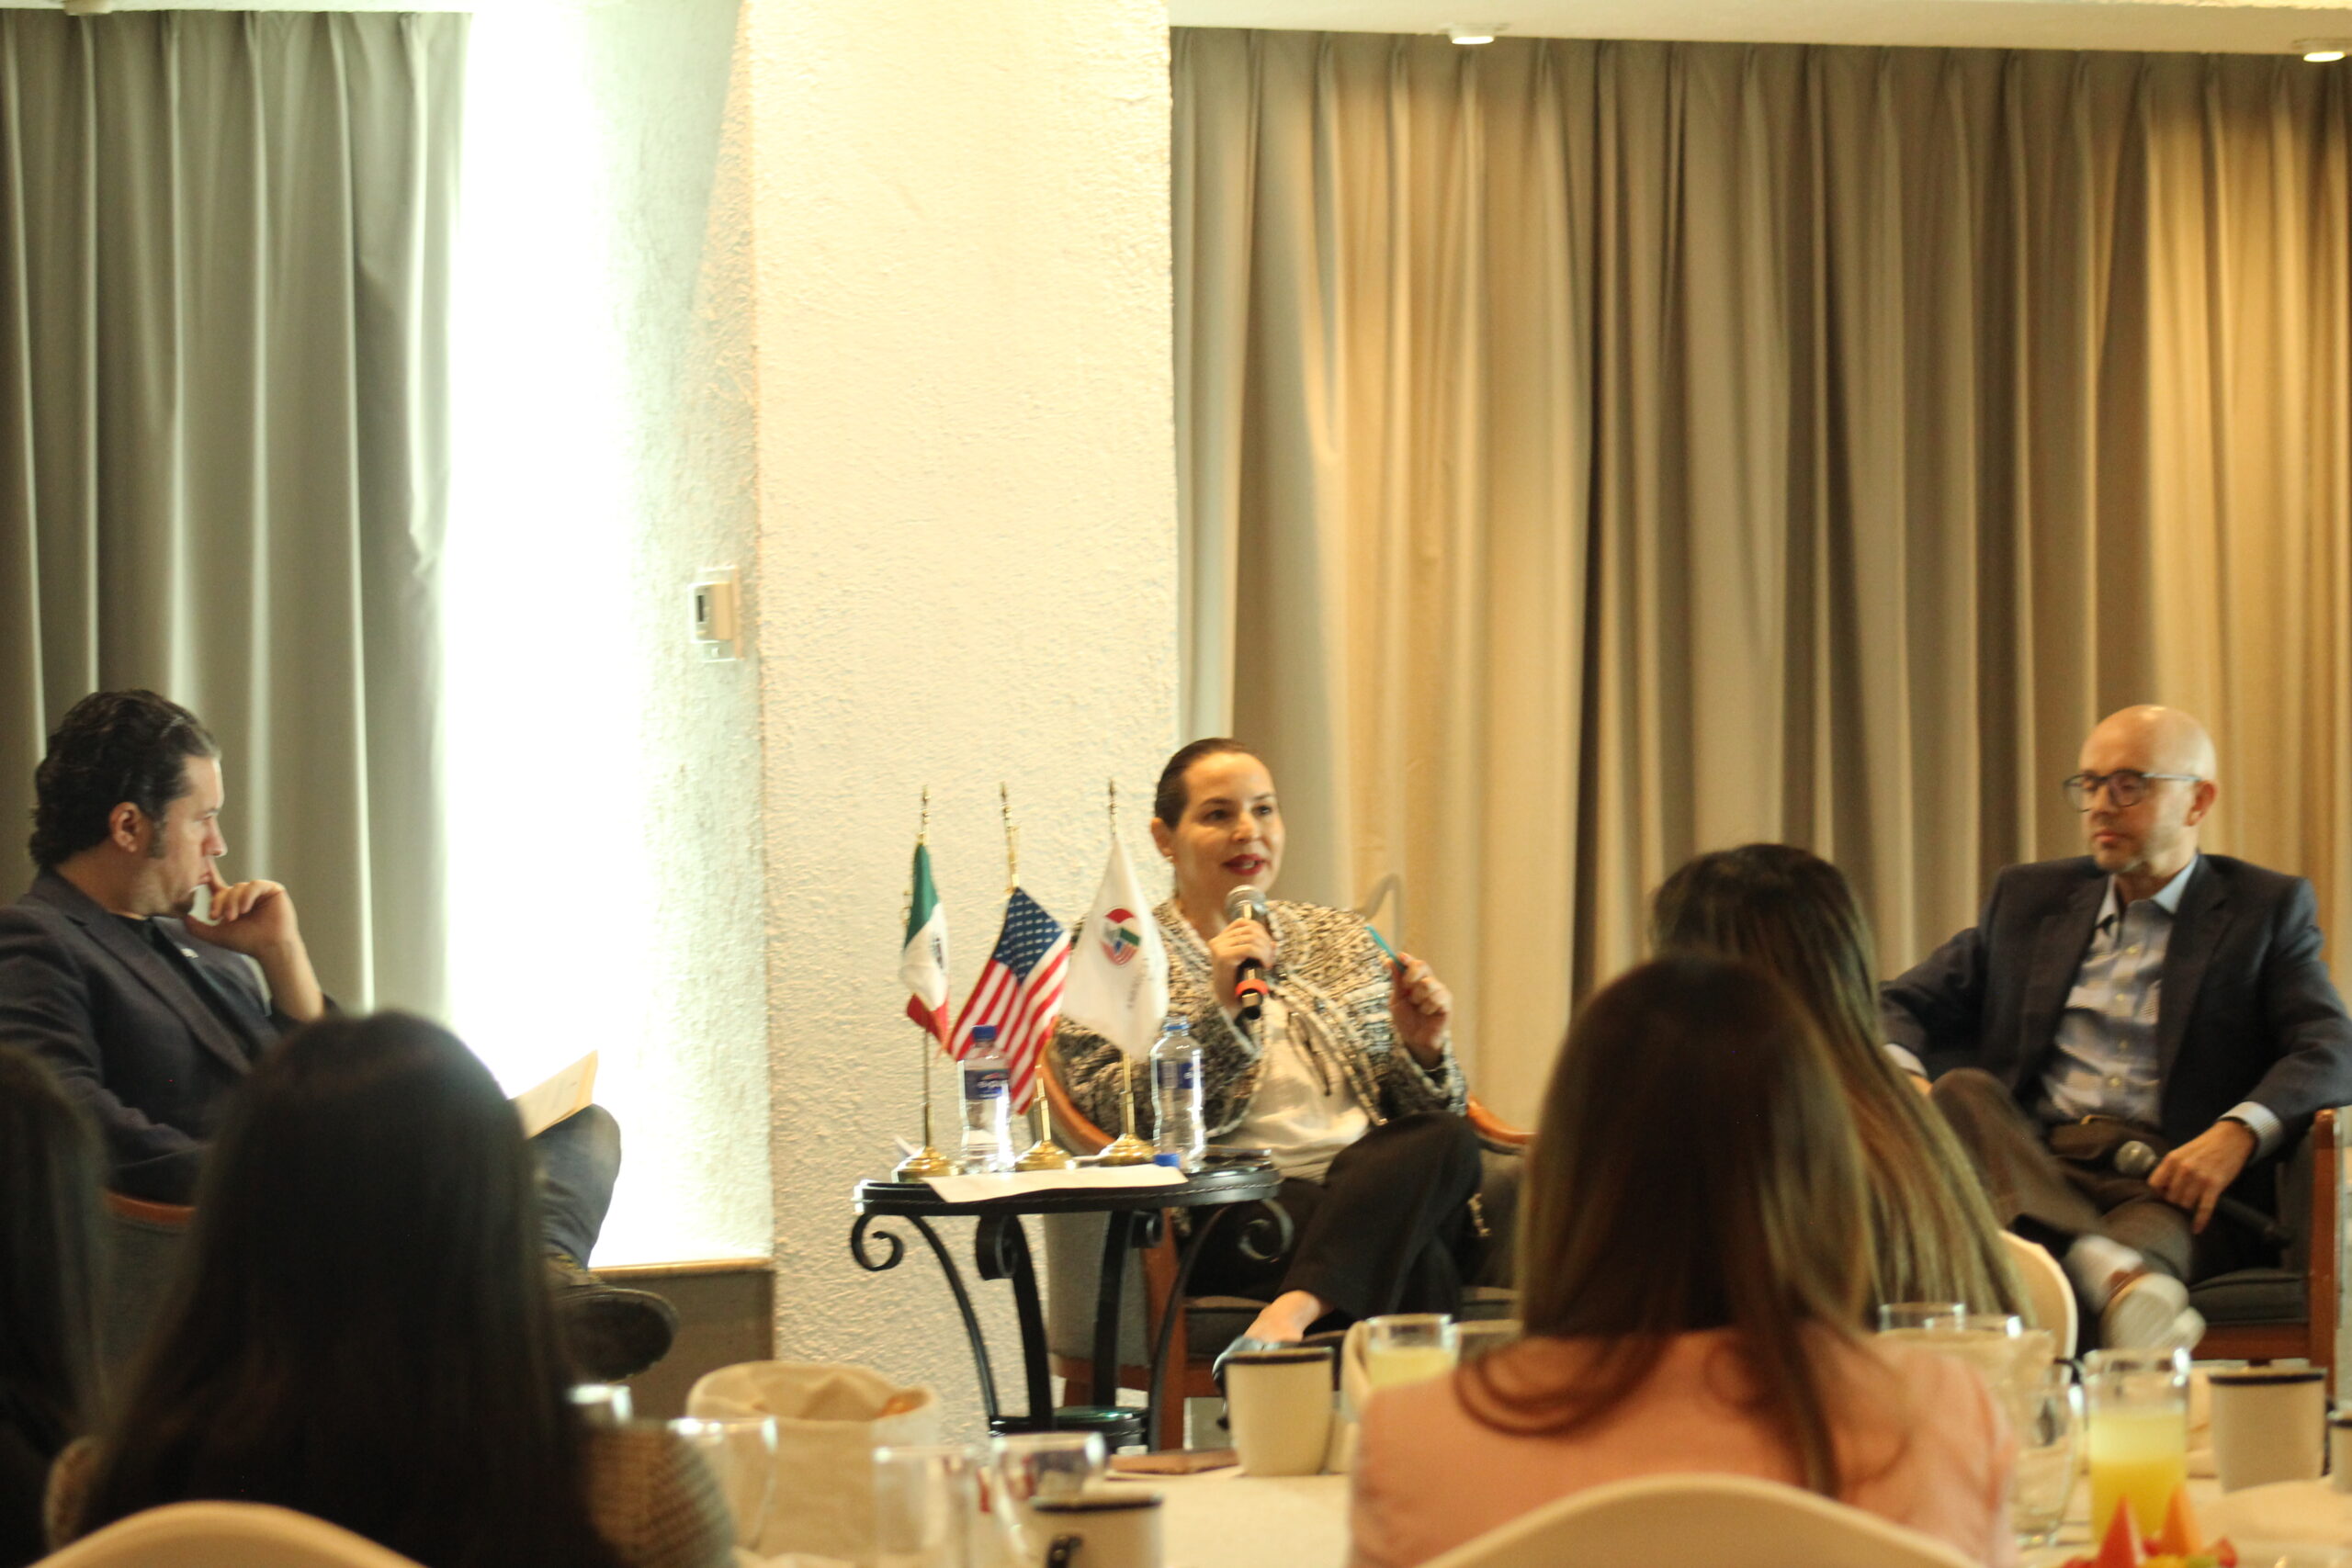
El segundo panel contó con la participación de Raphael Valerio Estrada, Compliance Executive Director de AT&T, y Rebeca Servín, Directora Jurídica para Latinoamérica de Microsoft. La conversación fue moderada por Manuel Haces, Vicepresidente del Comité de Innovación y TICs de AMCHAM y Gerente de Políticas Públicas y Asuntos Gubernamentales de Meta.
Los ejemplos compartidos mostraron que la inteligencia artificial ya produce cambios concretos en los programas de cumplimiento. Entre sus aplicaciones se encuentran la evaluación de riesgos, el análisis de conflictos de interés, el monitoreo regulatorio, la revisión de terceros, la identificación de patrones y la capacitación diferenciada según las funciones de cada colaborador.
En procesos de debida diligencia, estas herramientas pueden revisar grandes volúmenes de alertas para distinguir coincidencias relevantes de falsos positivos. En materia de conflictos de interés, pueden formular preguntas adicionales, clasificar declaraciones y separar los casos evidentes de aquellos que requieren la intervención de un especialista. También pueden reducir el tiempo destinado a tareas jurídicas repetitivas, como extraer información de solicitudes de autoridades o comparar contratos y convenios modificatorios.
No obstante, automatizar una tarea no significa transferir la responsabilidad. Durante la sesión se expuso un caso en el que una herramienta elaboró una cronología precisa a partir de una cadena de correos, pero sugirió una conclusión que no correspondía con lo sucedido. La información estaba ordenada correctamente; la interpretación necesitaba contexto adicional. Una respuesta técnicamente convincente puede seguir siendo incorrecta si no es revisada por una persona que comprenda sus implicaciones.
Por esta razón, la implementación debe comenzar con procesos de bajo riesgo, repetitivos y sujetos a reglas claras. Durante las primeras etapas, los resultados deben compararse con los obtenidos mediante el método tradicional. Solo después de comprobar su confiabilidad conviene ampliar la automatización, manteniendo controles para detener el proceso y remitir los casos ambiguos a un responsable.
Los profesionales de compliance no necesitan convertirse en ingenieros, pero sí comprender cómo funcionan las herramientas, reconocer sus limitaciones y colaborar con las áreas jurídicas, tecnológicas, financieras y operativas. El propósito no es automatizar todo lo posible, sino identificar dónde la tecnología puede generar valor sin desplazar la experiencia humana.
PANEL 3 |Protección de datos y ciberseguridad como responsabilidades empresariales
El tercer panel reunió a Juan Carlos Carrillo, CEO de OneSec; Sabas Casas, Security Services Head en México de Accenture; Isabel Davara, Founder Partner de Davara Abogados; y Patricia Chávez, representante de la Secretaría de Seguridad y Protección Ciudadana. La moderación estuvo a cargo de Luis Miguel Dena, Vicepresidente del Comité de Seguridad de AMCHAM.
La conversación destacó que la protección de datos establece las condiciones bajo las cuales puede utilizarse la información, mientras que la ciberseguridad busca preservar su confidencialidad, integridad y disponibilidad. El compliance conecta ambas disciplinas mediante responsabilidades, controles y evidencias.
Un programa efectivo no puede limitarse a contar con políticas. Debe permitir demostrar qué información posee la empresa, dónde se encuentra, quién puede acceder a ella, con qué finalidad se utiliza y qué medidas la protegen durante su ciclo de vida. Esta trazabilidad es indispensable para prevenir incidentes y acreditar que la organización actuó con diligencia.
La inteligencia artificial vuelve todavía más relevante esta tarea. Si los datos no están clasificados y los permisos de acceso no se encuentran definidos, una herramienta puede revelar información que nunca debió estar disponible para ciertos usuarios. El problema, en ese caso, no proviene únicamente de la tecnología, sino de la ausencia de controles previos.
La responsabilidad tampoco puede concentrarse exclusivamente en el área de ciberseguridad. Jurídico, compliance, privacidad, tecnología, operaciones y alta dirección deben participar en una estructura que asigne funciones y evite que la intervención de múltiples áreas provoque que nadie asuma la coordinación. Prohibir la inteligencia artificial tampoco elimina el riesgo: puede propiciar que los colaboradores utilicen herramientas personales que la empresa no puede supervisar.
Cuando ocurre un incidente, las primeras horas son determinantes. La organización debe registrar lo sucedido, preservar evidencia, aislar equipos comprometidos y activar a las áreas responsables. La respuesta técnica debe coordinarse desde el inicio con las obligaciones jurídicas, la comunicación a las personas afectadas y, cuando corresponda, la colaboración con las autoridades.
Los ejercicios de simulación permiten comprobar si estos mecanismos funcionan en la práctica. La resiliencia no se demuestra afirmando que una empresa está protegida, sino preparándose para responder cuando sus controles resulten insuficientes.
La confianza como condición para mantener la licencia social
La última conversación estuvo a cargo de Gabriel Monroy, Country Manager de Invenergy México, y Erika Josefa Santiago, Head of Corporate Affairs, Communication and Impact de AES México y Presidenta del Comité de Energía de AMCHAM.
A diferencia de una autorización administrativa, la licencia social no se obtiene en un solo momento ni permanece vigente de manera automática. Se construye durante todas las etapas de un proyecto mediante la relación con comunidades, autoridades, clientes y otros grupos de interés.
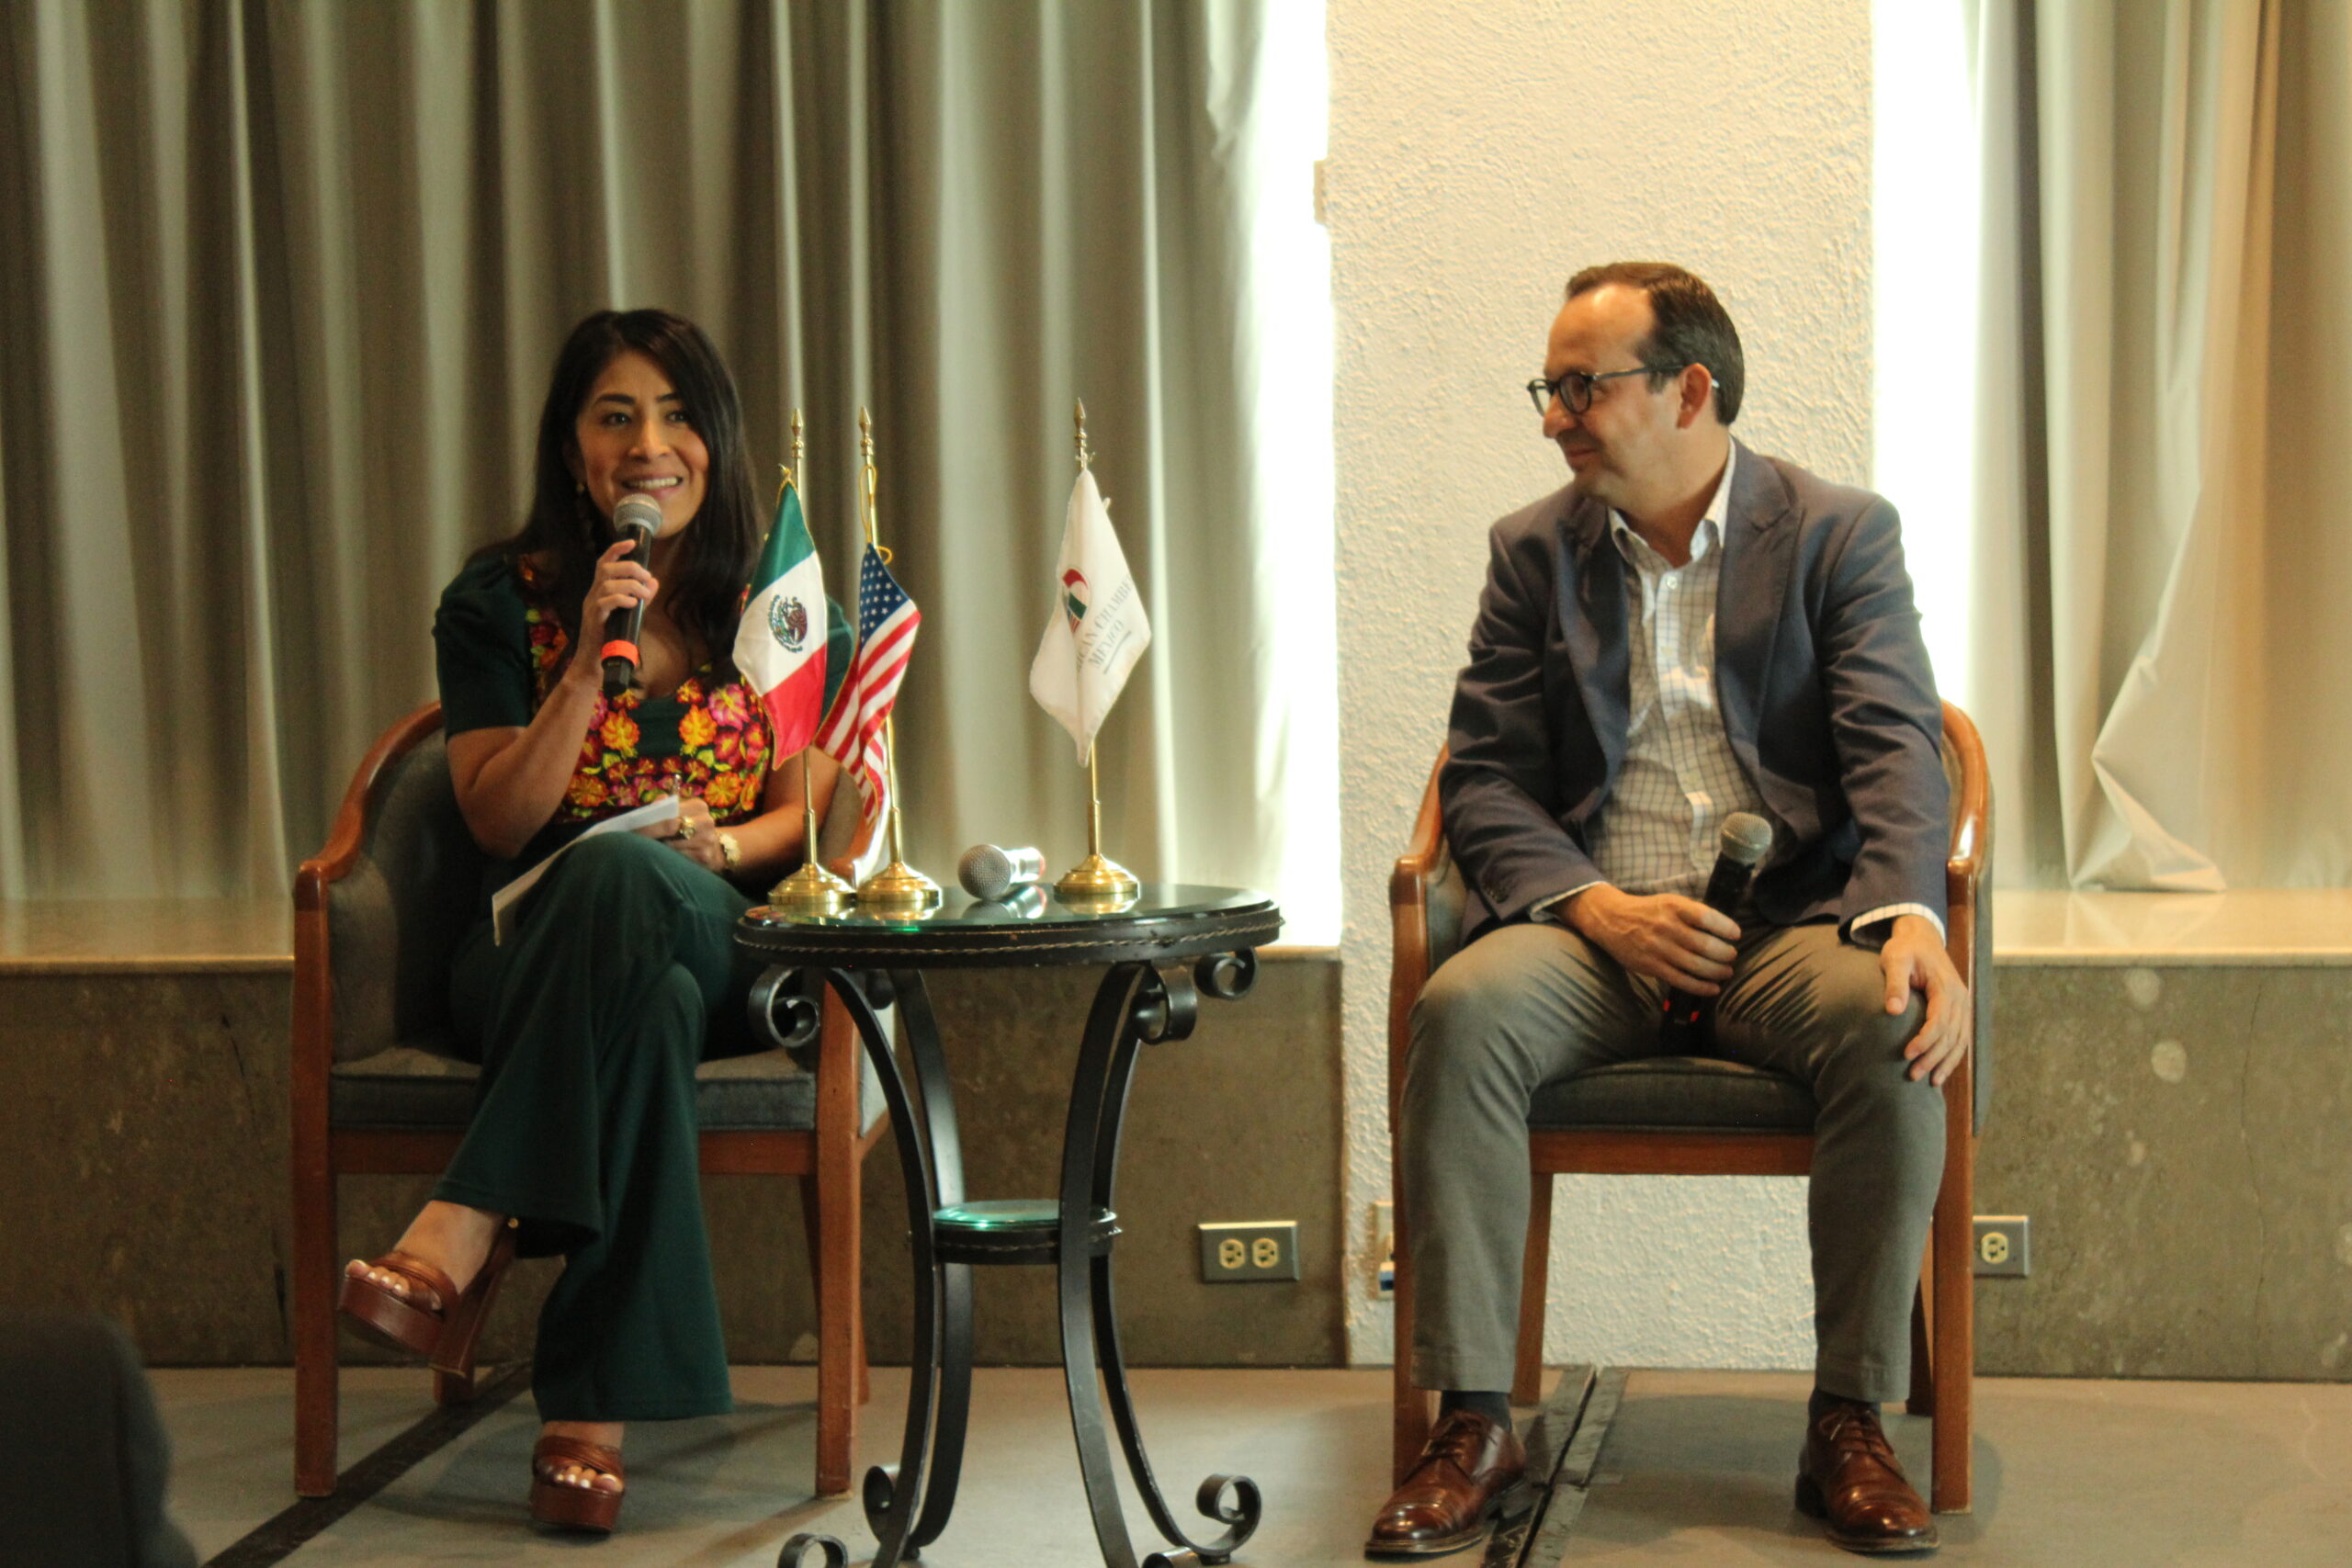
Las comunidades cuentan con más información y exigen participar desde las primeras fases. Este involucramiento permite identificar preocupaciones, evaluar ajustes y diseñar programas sociales vinculados con necesidades reales, antes de que las decisiones técnicas o financieras sean difíciles de modificar.
La confianza depende de la correspondencia entre lo que una empresa comunica y lo que realiza. Una promesa incumplida puede tener más peso que un documento formal, particularmente en comunidades donde la palabra y la relación directa conservan una importancia central. Las organizaciones deben comunicar compromisos que puedan sostener, explicar sus procesos y responder con claridad incluso cuando una petición no resulte viable.
Los proyectos sociales también deben buscar beneficios duraderos. Durante el panel se compartieron experiencias de capacitación financiera para microempresarios, programas educativos y acceso a internet para escuelas cercanas a instalaciones energéticas. Estos ejemplos muestran que el impacto no depende solo del monto invertido, sino de identificar necesidades mediante trabajo de campo y construir soluciones que permanezcan en la comunidad.
La relación continua puede convertirse en un indicador de confianza. Cuando una comunidad mantiene abiertos los canales de comunicación y plantea sus preocupaciones directamente, la empresa conserva la posibilidad de responder antes de que una diferencia escale. Para ello, la presencia de gestores comunitarios en campo constituye una inversión estratégica.
Esta interacción también debe sujetarse a las políticas de integridad. Las solicitudes comunitarias requieren la participación de los equipos jurídicos y de compliance para evitar conflictos de interés, beneficios indebidos o compromisos incompatibles con las capacidades del proyecto. Escuchar no obliga a aceptar todas las solicitudes, pero sí exige evaluarlas y ofrecer una respuesta transparente.
La primera jornada de Compliance 360 mostró que la gobernanza tecnológica, la protección de la información, el cumplimiento y la licencia social no son conversaciones independientes. Todas responden a una misma exigencia: que las organizaciones puedan explicar cómo toman decisiones, demostrar que conocen sus riesgos y asumir responsabilidad por sus consecuencias.
La confianza empresarial se construye cuando la innovación, el cumplimiento y la conducta cotidiana avanzan en la misma dirección.
AMERICAN CHAMBER/MEXICO
Ciudad de México | 23 | septiembre | 2026